Mainos:

Vapautensa ensin menettäneet yrittävät varoittaa meitä

Massavalvonta

Julkaistu 4.7.2026 – Kirjoittaja Toimitus
Naomi Brockwell Oslon vapausfoorumissa.

Palasin juuri kahden viikon matkalta Euroopasta, missä tapasin vapausaktivisteja eri puolilta maailmaa, isännöin yksityisyystyöpajoja ja seurasin esityksiä niiltä, jotka taistelevat tyranniaa ja kontrollia vastaan. Keskustelin kahden kesken ihmisten kanssa, joille yksityisyys on elämän ja kuoleman kysymys. Pyrin ymmärtämään, millaisia hallintoja vastaan he taistelevat ja miten he järjestivät maanalaisia liikkeitä kouluttaakseen ihmisiä ja vastaansanomiseksi, ja neuoin heitä yksityisyysteknologioissa, jotka voisivat auttaa heitä suojautumaan vaarallisessa työssään.

Se oli silmiä avaava kokemus: kuulla joidenkin maailman pahimpien hallintojen alla elävien ihmisten kohtaamista kamppailuista. Jo pelkkä osallistuminen konferensseihin, joissa tapasimme, olisi voinut riittää heidän lähettämiseensä vankilaan.

Yksi näkemistäni esityksistä oli togolaisen aktivistin Farida Naboureman pitämä. Hän selitti kasvaneensa sotilashallinnon alaisuudessa, mutta häneltä kesti hyvin kauan ymmärtää, että itse hallinto oli vihollinen. Kun olet propagandan ympäröimä ja se on ainoa asia, mitä kuulet, et oikein huomaa sen olevan propagandaa.

Lapsuuden viattomuudessa uskot, että tämä on normaalia. Sitten eräänä päivänä kaikki muuttuu. Tunnet sellaista vihaa siitä, että sinulle on vuosia kerrottu koulussa aivan toisenlaista tarinaa – että olet laulanut, tanssinut ja ylistänyt miestä, joka on vastuussa sellaisesta kauheudesta.
— Farida Nabourema

Toisten maiden propaganda on aina helpompi nähdä. On paljon vaikeampaa nähdä propagandaa omassa maassaan. Se sai minut pohtimaan tarkasti, mitä en huomaa tai miltä suljen silmäni siellä, missä itse asun.

Mainos:

Titanic-analogia

Konferenssissa esitettiin mielenkiintoinen anekdootti Titanicista. Kun se oli upottamassa, ihmiset eivät halunneet jättää laivaa. He eivät uskoneet, että Titanic voisi todella upota, ja siksi pelastusveneet lähtivät puolityhjinä. Vasta kun oli liian myöhäistä, kaikki alkoivat vaatia pääsyä jäljellä oleviin pelastusveneisiin ja pakoa.

Se on erinomainen analogia sille, mitä suuressa osassa maailmaa tapahtuu tällä hetkellä. Monet suuren vapauden keskellä kasvaneet katsovat maatansa ja sanovat:

Voi, tämä laiva ei voi koskaan upota. Meillä on niin paljon vapautta. Ei haittaa, vaikka luovumme yksityisyyden suojasta, vaikka suostumme hallituksen ID-vaatimuksiin, vaikka sallimme tiettyjen näkemysten sensuroinnin. Meillä on niin paljon vapautta, ettemme voi mitenkään menettää sitä.

Mutta tyrannian vastaisen taistelun etulinjassa olevien tapaaminen – joista joitakin oli ammuttu useita kertoja heidän yrittäessään paeta maastaan – oli palautus todellisuuteen. Se muistuttaa meitä siitä, kuinka helposti vapaus voidaan menettää.

Istuin päivällisellä naisen vieressä, joka kertoi tarinoita järjestöstään ja siitä, mitä hänen ja hänen tiiminsä on tehtävä pysyäkseen turvassa samalla, kun he yrittävät tuoda muutosta maahansa. Hän selitti, ettei hänen maansa ollut aina ollut autoritaarisen vallan alla. Nykyinen diktaattori nousi alun perin valtaan kampanjoimalla demokratian ja ihmisoikeuksien puolesta. Hänet äänestettiin valtaan rehellisillä vaaleilla, mutta sitten hän vakiinnutti valtansa hitaasti. Hän perusti lisää valvonta- ja valvontajärjestelmiä ja alkoi sensuroida toisinajattelua. Hän kirjoitti perustuslain uudelleen rakentaakseen voimakkaan toimeenpanevan presidentinvallan ja keskitti vallan itselleen. Kun oppositiopuolueesta tuli liian vahva, hän löysi syyn vangita sen johtajan. Kun seuraavasta opposition johtajasta tuli liian vahva, hän korvasi tämän valitsemallaan henkilöllä.

Vallan vakiinnuttamisprosessi voi olla hidas, mutta tulee keikahduspiste, jolloin heitä ei voida enää syrjäyttää, eikä vastarinta ole enää mahdollista.

Farida sanoi sen suoraan puheessaan:

Kun et kasva diktatuurin alaisuudessa, saatat ajatella, että siinä elävät ihmiset ovat moraalisesti heikkoja tai että heiltä puuttuu rohkeutta. Mutta todellisuus on, että diktatuuri on manipuloitua kuuliaisuutta varten luotu järjestelmä.
— Farida Nabourema

Manipuloitu kuuliaisuus

Kun katsot ulkopuolelta sisään, saatat ihmetellä, miten väestöstä tuli niin kuuliainen. Jos se, mitä vallanpitäjät yrittävät tehdä, on niin pöyristyttävää, miksi väestö ei vain taistele vastaan?

”Manipuloitu kuuliaisuus” (engineered compliance) on hyvä tapa ilmaista asia. Kyse on siitä, että väestö koulutetaan sietämään asioita esittelemällä ne hitaasti. Kontrollia ei tuoda yhdellä iskulla, vaan vähitellen. Jokainen uusi myönnytys tuntuu sinänsä hyväksyttävältä, varsinkin kun se kehystetään moraalisena argumenttina.

”Se on kansakunnan parhaaksi”.

”Se on lasten suojelemiseksi”.

”Käytämme tätä vain pahoja ihmisiä vastaan. Mitä sinulla on pelättävää?”

Sinut opetetaan olemaan vastustamatta ja vaiennetaan, kun puhut suusi puhtaaksi.

Koska uskallat vastustaa hallintoa, huomaat tulevasi vainotuksi. He eivät vain varmista, että te toisinajattelijat maksatte tottelemattomuudesta – he varmistavat, että koko yhteisönne maksaa siitä. Ja tietysti se, mitä ystäväni, sukulaiseni ja perheenjäseneni odottivat minulta, oli että luovuttaisin ja vaikenisin.
— Farida Nabourema

Mitkä ovat varoitusmerkit?

On pysäyttävää tavata ihmisiä eri puolilta maailmaa, jotka taistelevat hirvittävissä olosuhteissa, ja oppia heidän tarinoistaan. He näyttävät meille, miksi yksityisyys on heille niin tärkeää ja miten se suojelee heitä, jotta ymmärtäisimme sen arvon siellä, missä itse asumme, emmekä pitäisi sitä itsestäänselvyytenä. Voimme myös oppia heiltä, mitkä olivat ne varoitusmerkit, jotka he olisivat halunneet tunnistaa ennen kuin oli liian myöhäistä.

Tämän pitäisi motivoida meitä katsomaan ympärillämme tapahtuvaa ja kysymään: mitä vastaavia varoitusmerkkejä näen täällä? Missä minulta viedään oikeuksia? Onko mahdollista, että minut vaiennetaan tai minua kontrolloidaan?

Yksi varoitusmerkeistä minulle on ehdottomasti valvontavaltiokehitys.

Sillä kun saavutamme pisteen, jossa emme voi enää viestiä yksityisesti, tavata yksityisesti, tehdä transaktioita yksityisesti, tukea poliittisia asioita yksityisesti tai liikkua kaupungissamme tulematta kameroiden seuraamiksi, se on valtava ongelma.

Päädymme tilanteeseen, jossa tyrannia saa vallan, ja siihen mennessä kun heräämme siihen tosiasiaan, olemme menettäneet kaikki ne työkalut, joita käytimme vastarintaan. Olemme menettäneet itsensäkorjaavat mekanismit, joiden avulla pystyimme aiemmin paljastamaan vallan väärinkäytöksiä:

Ehkä meillä ei ole enää pilliin puhaltajia, koska valvonnasta on tullut niin kaikkialle ulottuvaa, etteivät ihmiset voi enää puhua turvallisesti. Ehkä menetämme tutkivat journalistit samasta syystä. Ehkä mielenosoitusliikkeet kuivuvat kokoon, koska on niin helppoa tunnistaa ja vaientaa ne etukäteen. Ehkä menetämme oppositiopuolueiden jäsenet, koska siitä tulee liian vaarallista. Tai kenties väestöä itseään on tarpeeksi helppo manipuloida käyttämällä digitaalisia algoritmeja vakuuttamaan ihmiset asioista, jotka eivät ole totta, saamaan heidät vihaamaan tiettyjä ryhmiä vakuuttamalla, että nuo ryhmät vihaavat heitä.

Digitaalinen vapaus ja digitaalinen kontrolli eivät ole joko-tai; ne ovat janan kaksi eri päätä. Missä kohdassa olemme tällä hetkellä?

Mikä on globaalin digitaalisen kontrollin tila?

Emme ole koskaan nähneet näin paljon autoritaarista kontrollia digitaalisessa tilassa. Meille pakotetaan valtiollisia ID-vaatimuksia, jotka toimivat lupalappuina pelkkään verkon selaamiseen. Meille ajetaan laitevarmennuksia, joissa voit käyttää tiettyjä sovelluksia ja verkkosivustoja vain hyväksytyillä Android- ja Apple-käyttöjärjestelmillä. Meillä on VPN-kieltoja, vaatimuksia viestinnän takaporteista ja yksityisyystyökalujen kehittäjien pidätyksiä.

Tämä ei tapahtunut kerralla. Olemme olleet sammakoita kiehuvassa vedessä. Olemme hitaasti äänestäneet pois kaiken itsemmevastaavuuden, jota pidimme itsestäänselvyytenä, tai vain antaneet sen tulla viedyksi meiltä ilman vastarintaa.

Internet alkoi upeana lupauksena vapaudesta. Lupauksena tiedosta, jota jaetaan ilman portinvartijoita. Ihmisistä, jotka luovat yhteyksiä ympäri maailmaa ilman häirintää. Mutta ajan myötä se muuttui hitaasti joksikin aivan muuksi.

Suuri osa siitä, mikä teki siitä hienon, on edelleen siellä. Mutta internetistä on tullut myös yksi tehokkaimmista työkaluista totalitaariseen valvontaan ja kontrolliin, mitä olemme koskaan nähneet. Ihmisten seuraamisesta tuli triviaalia, heidän manipuloimisestaan helpompaa kuin koskaan ja heidän sensuroimisestaan yksinkertaisempaa kuin koskaan. Ja suurin osa tämän hallinnan mahdollistavista mekanismeista toimii suurelta osin näkymättömissä.

Jos joku haluaa vakiinnuttaa valtansa tässä ympäristössä, hänellä on kaikki tarvittavat työkalut. Hänellä on käytössään kokonainen valvontakoneisto käyttäytymisen tarkkailemiseen ja ohjaamiseen.

Kotimaassani Togossa ihmisiä on pidätetty, syytetty ja vangittu vuosiksi vain siksi, että he osallistuivat taloudellisesti vastarintaan. Tapasin yhden heistä henkilökohtaisesti ensimmäistä kertaa eilen sen jälkeen, kun hän oli viettänyt kahdeksan vuotta vankilassa.
— Farida Nabourema

On helppo tuntea toivottomuutta, mutta emme ole vielä niin pitkällä janalla, ettemmekö voisi taistella vastaan. Ensimmäinen askel on huomata ne kontrollivoimat, jotka ovat hiipineet sisään meidän huomaamattamme.

Monien keskustelukumppaneideni mielestä oli todella vaikeaa viestiä ja järjestäytyä turvallisesti, koska kaikkia heidän käyttämiään viestintäalustoja valvotaan, ja vaihtoehtojen lataaminen voisi merkitä heidät viranomaisille. Jotkut yhteisöt eivät saaneet sanaa ulos maansa tapahtumista, koska internet oli suljettu. He halusivat käyttää mesh-verkkoon perustuvia työkaluja, mutta talouden ollessa suljettu, oli vaikeampaa kuin koskaan salakuljettaa niiden perustamiseen tarvittavaa laitteistoa.

Nuo keskustelut askarruttavat minua juuri nyt eniten, ja ne vetävät minut takaisin yhden kysymyksen ääreen:

Mitä teknologioita meidän on luotava, levitettävä ja normalisoitava juuri nyt varmistaaksemme vapautemme tulevaisuudessa?

En halua koskaan päätyä pisteeseen, jossa emme voi enää osoittaa mieltämme tai puhua totta vallalle. Joten minulle on tullut tärkeämmäksi kuin koskaan tunnistaa kaikki nykyisen digitaalisen maailman keskitetyt valvontapisteet ja rakentaa maanalainen verkosto vaihtoehtoja, joihin voimme luottaa riippumatta siitä, mitä poliittisesti tapahtuu. Jos digitaalinen vapautesi säilyy vain silloin, kun hyvä ihminen on vallassa, se ei ole vahva strategia. Sen on oltava joustava ja kestävä riippumatta siitä, kuka on vallassa.

Mitä me siis teemme?

Suuri osa maailmaa on tällä hetkellä murroskohdassa, jossa meitä vaaditaan luopumaan digitaalisista oikeuksistamme. Meille sanotaan: ”Voi, se on lasten takia” tai ”Se on terrorismin vastaista taistelua” tai ”yksityisyys on vain rikollisia varten, mitä sinulla on salattavaa?”

Mutta meidän on oltava paljon valppaampia. Emme voi vain hyväksyä näitä tarinoita sellaisenaan. Meidän on ymmärrettävä, että tämä on sama tekniikka, jota lukemattomat autoritaariset hallinnot ovat käyttäneet kautta historian: esitetään moraalinen peruste sille, miksi meidän pitäisi hyväksyä oikeuksistamme luopuminen.

Tässä on ”Bootleggers and Baptists” -dynamiikka (hämärämiehet ja hurskastelijat). Tällaista propagandaa valmistavat usein ne, jotka haluavat vakiinnuttaa kontrollin digitaalisen maailman ja finanssisektorin kaltaisiin asioihin, mutta sitä toistavat sitten ne, joilla on hyvät aikomukset mutta jotka eivät ole miettineet riittävän tarkasti seurauksia.

Jos yksilöt eivät suojele vapauttaan ja yksityisyyttään näissä tiloissa, vakiintuneen vallan on hyvin helppo kaivautua entistä syvemmälle. Emme saa antaa itsemme tulla ehdollistetuiksi uskomaan propagandaa, jonka mukaan yksityisyys on rikollisten työkalu.

Yksityisyys on vapaan yhteiskunnan perusta. Meidän on taisteltava sen puolesta.

Hieno uutinen on, että meillä on vielä kyky taistella vastaan. Mutta parin vuoden päästä meillä ei ehkä ole. Meillä saattaa olla internet, johon on sisäänrakennettu niin paljon valvontaa, ettemme voi enää haastaa huonoja lakeja, yrittää äänestää näitä poliitikkoja pois tai osoittaa mieltämme. Maat, joita olisimme kerran pitäneet hyvin vapaina, pidättävät jo ihmisiä sosiaalisessa mediassa sanomiensa asioiden perusteella. Katsokaa järjestelmiä, joita rakennetaan ihmisten sensuroimiseksi ja heidän transaktioidensa, liikkeidensä ja sosiaalisten suhteidensa seuraamiseksi. Siksi meidän on vastustettava tätä vielä kun voimme.

Tekoälyn tuleminen tarkoittaa, että asiat muuttuvat hyvin erilaisiksi ja hyvin nopeasti. Siihen mennessä kun päätämme haluavamme jättää laivan, on liian myöhäistä.

Ehkä olemme onnekkaita, eivätkä asiat koskaan saavuta tuota keikahduspistettä. Mutta emme saisi jättää sitä sattuman varaan. Meidän tulisi vahvistaa instituutioita, työkaluja ja yhteisön rakentamista, jotka auttavat meitä olemaan kestäviä, jos niin tapahtuisi.

Ihmiset, jotka yrittävät varoittaa sinua siitä, mitä edessä on, eivät kuvaile jotain kaukasta, vierasta ongelmaa. Koko maapallo liikkuu samaan suuntaan digitaalisessa kontrollissa, ja he ovat vain pidemmällä sillä tiellä kuin me.

Oppimalla ympärillämme olevien tarinoista voimme paremmin suojella itseämme ja valmistautua tulevaan taisteluun.

Diktatuuri ei ole pysyvä järjestelmä. Se on rakennettu sellainen. Mutta rakennetun hienous on siinä, että se voidaan myös purkaa – niiden rohkeuden kautta, jotka kieltäytyvät noudattamasta sortajien sääntöjä. Ja me olemme vasta aloittamassa.
— Farida Nabourema


Yksityisyyden puolesta,
Naomi
Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Puola vakoili kansalaisiaan – ilman vakoiluohjelman täyttä hallintaa

Massavalvonta

Päivitetty 14.10.2026, Julkaistu 13.10.2026 – Kirjoittaja Toimitus
Donald Tusk kutsuu Pegasus-skandaalia rikokseksi valtiota vastaan. Puolalaiset asiantuntijat havaitsivat, että NSO:lla oli tekninen mahdollisuus päästä käsiksi valvonta-aineistoon.

Puolan korruptionvastaisella virastolla CBA:lla oli pääsy lähes kaikkeen valvottujen kansalaisten puhelimissa, mutta sillä ei ollut koskaan täyttä hallintaa itse Pegasus-vakoiluohjelmaan. Israelilainen valmistaja NSO säilytti keskeiset käyttöoikeudet, ja valvontatiedot poistuivat Puolasta.

Tiedot ovat peräisin turvallisuuspalvelu ABW:n rikosteknisen osaston asiantuntijoiden aiemmin salaisista raporteista. Valtakunnansyyttäjänvirasto on nyt julkistanut osia näistä raporteista, Polskie Radio raportoi.

CBA:lta puuttuivat salasanat joihinkin järjestelmänvalvojan oikeuksilla varustettuihin tileihin. Puhelimien saastuttamiseen käytetty palvelinmoduuli oli valmistajan yksinomaisessa hallinnassa.

Kerätyt tiedot lähetettiin pois maasta niin sanotun anonymisointiverkon kautta, jonka palvelimia sijaitsi eri puolilla maailmaa. NSO hallitsi verkkoa, joka oli CBA:n ulottumattomissa. Asiantuntijat tunnistivat myös järjestelmän käyttämiä ulkomaisia IP-osoitteita.

Mainos:

Etäyhteys aktiivisen valvonnan aikana

Tekninen tuki ja päivitykset hoidettiin etäyhteyden kautta. Valvontaa ei keskeytetty tänä aikana, ja valmistajalle annettiin täysi pääsy järjestelmään, mukaan lukien mahdollisuus muuttaa ohjelmistoa ja asetuksia.

Asiantuntija-arvioiden mukaan NSO:lla oli siten tekninen mahdollisuus päästä käsiksi valvontaoperaatioista saatuihin materiaaleihin. Asiantuntijat eivät kuitenkaan määrittele, pääsikö yritys tosiasiallisesti käsiksi yksittäisten operaatioiden materiaaliin.

Materiaali oli laajaa. Pegasus antoi pääsyn tekstiviesteihin, sähköposteihin, chat-viesteihin, puheluihin sekä matkapuhelinverkoissa että internetissä, yhteystietoihin, kalentereihin, selaushistoriaan, kuviin, tiedostoihin ja GPS-sijaintiin. Jopa ennen valvonnan alkamista lähetetyt viestit voitiin hakea, jos ne olivat yhä puhelimessa. Mikrofoni ja kamera voitiin aktivoida tallentamaan reaaliajassa.

Tusk puhuu rikoksesta valtiota vastaan

Pääministeri Donald Tusk kutsuu tapausta yhdeksi Puolan suurimmista skandaaleista kommunismin lankeamisen jälkeen. Hän väittää, että NSO:n yhteistyö Israelin tiedustelupalvelun kanssa on kiistatonta.

— He maksoivat rahaa järjestelmästä, joka de facto siirsi jokaisen ajateltavissa olevan tiedonmurusen Puolan kansalaisista, Puolan oppositiojohtajista ja Puolan riippumattomista syyttäjistä Israelin puolelle, Tusk sanoo videolla Notes from Polandin mukaan.

— Tämä ei ole enää pelkkä skandaali. Puhumme rikoksesta valtiota vastaan, hän sanoo.

Edellinen PiS-hallitus osti Pegasuksen vuonna 2017. Ohjelmistoa käytettiin satoja kohteita vastaan, mukaan lukien useita puolueen poliittisia vastustajia. PiS väittää, että työkalua tarvittiin rikollisuuden torjuntaan ja sitä käytettiin vain tuomioistuimen luvalla. Sejmin (Puolan alahuoneen) tutkintakomissio kuitenkin sanoo, ettei tuomioistuimille koskaan kerrottu ohjelmiston täysistä ominaisuuksista ja ettei CBA koskaan hankkinut vaadittua turvallisuusakkreditointia. Pegasus-jupakka johti aiemmin myös siihen, että Israel takavarikoi salaisia asiakirjoja.

Seitsemälle henkilölle on tähän mennessä ilmoitettu virallisesti, että he ovat epäiltyjä. CBA:n, ABW:n ja sotilastiedustelun SKW:n entisiä johtajia epäillään Pegasuksen käytön sallimisesta ilman turvallisuusakkreditointia. CBA:n entistä apulaisjohtajaa epäillään asianajaja Roman Giertychin valvonnasta saadun materiaalin laittomasta paljastamisesta. Kolmea entistä ja nykyistä työntekijää CBA:n Varsovan toimistossa epäillään valvonnan suorittamisesta ilman perusteita sekä syyttäjien ja tuomareiden harhaanjohtamisesta. Tutkinta jatkuu.

DEFCONin siisteimmät vastavakoilutyökalut

Digitaalinen vapaus

Julkaistu 29.8.2026 – Kirjoittaja Toimitus

DEFCON on yksi maailman suurimmista ja pisimpään toimineista hakkerikonferensseista. Se on järjestetty joka elokuu Las Vegasissa vuodesta 1993 lähtien, ja se on tietoturvatutkijoiden, hakkereiden, nikkareiden, toimittajien, uteliaiden omituisuuksien (ja melko monien liittovaltion agenttien) kokoontumispaikka, joita kaikkia yhdistää pakkomielle asioiden purkamiseen ja niiden todellisen toimintamekanismin ymmärtämiseen. Se on osittain konferenssi ja osittain maanalainen basaari, jossa on kymmeniä kyliä (villages), jotka on omistettu esimerkiksi lukkojen tiirikoinnille, autojen hakkeroinnille, esineiden internetille (IoT) ja sosiaaliselle manipuloinnille, sekä puheita, kilpailuja, nimikorttien hakkerointia ja valtava määrä juotoskolveja.

Käyn DEFCONissa joka vuosi, koska mielestäni siellä olevat ihmiset tekevät todella siistejä ja mahtavia juttuja. Eikä tämä vuosi ollut poikkeus. Ludlow Institute isännöi hackathonia IoT Villagessa, jossa ihmiset hakkeroivat IoT-laitteita, kuten elektronisia koripallokoreja, sähköautoja, älyvaloja ja muuta jokapäiväistä verkkoon kytkettyä romua. Ja jaoimme palkintoja, kun ihmiset löysivät jotain mielenkiintoista.

IoT Villagen porukka oli mahtavaa ja pystytti kokonaisen hakkerointiaseman Bus Pirate 5 -nimisen työkalun ympärille. Sen avulla voi siepata IoT-laitteiden välistä viestintää. IoT-laitteiden sirut keskustelevat jatkuvasti keskenään muutamien yksinkertaisten protokollien kautta, jotka kulkevat piirilevyn kuparivetoja pitkin, lähettäen tietoa anturilukemista, tallennetuista asetuksista ja jopa laiteohjelmistosta (firmware). Bus Pirate kiinnittyy sirun pinneihin tai näkyvissä oleviin testipisteisiin, antaa sinun kuunnella lähetettyä tietoa ja näyttää sen reaaliajassa näytöllään tai selainpohjaisen päätteen kautta. Olen todella innoissani joistakin hackathonin löydöksistä, joista ilmoitamme pian.

Pidin DEFCONissa myös esityksen kaikkialle tunkeutuvasta piilovakoilusta, joka on hiljaa integroitu elämäämme, ja siitä, kuinka useimmilla ihmisillä ei ole aavistustakaan sen olemassaolosta. Ja tapasin joitakin superhienoja ihmisiä, jotka rakentavat työkaluja vastaiseen taisteluun.

Mainos:

Nauhoitin muutamia haastatteluja tapaamieni ihmisten kanssa, jotta saisitte aavistuksen siitä, millaista toimintaa juuri nyt on käynnissä yhteiskunnan yksityisyyden tuhoamista vastaan. Jos olet koskaan tuntenut, että valvontavaltio on liian suuri ja näkymätön, jotta sille voisi tehdä mitään, nämä ihmiset todistavat hiljaa toisin.

Colonel Panic ja OUI Spy

Colonel Panic valmistaa laitteistoja, jotka havaitsevat valvontateknologioita. Joku antoi minulle äskettäin yhden hänen Flock-ilmaisimistaan nimeltä ”OUI Spy”, joten olin erittäin innoissani tavatessani hänet henkilökohtaisesti.

Laite nuuskii passiivisesti sekä Wi-Fi- että Bluetooth-yhteyksiä ja poimii Flock-kameroiden langattomat päästöt, jotta ihmiset voivat havaita ne koskematta niihin koskaan.

”Meillä on periaatteessa kaksi piirilevyä, summeri — joten jos ajat sellaisen ohi, kuulet piippauksen — ja ESP32-S3. Se on pieni tietokone, jossa on hieman muistia, ja se on ohjelmoitu laiteohjelmistollani, joka käskee sitä piippaamaan, kun se havaitsee tietyn OUI:n.”

OUI on MAC-osoitteen kuusi ensimmäistä merkkiä, ja se voi tunnistaa signaalia lähettävän yrityksen, koska valmistajat varaavat kokonaisia alueita MAC-osoiteavaruudesta. Mutta MAC-osoitteiden satunnaistamisen vuoksi tiettyjen laitteiden seuraaminen pelkän OUI:n perusteella vaikeutuu. Joten nyt Colonel Panic on alkanut tarkastella Bluetoothin UUID-tunnuksia ja joitakin Bluetooth-protokollan syvempiä osia, jotka voidaan edelleen havaita passiivisesti.

Flock reagoi nopeasti tällaisiin havaitsemistyökaluihin, ja se on eräänlaista kissa ja hiiri -leikkiä pysyä mukana, joten Colonel Panic kannustaa kaikkia menemään ulos ja tekemään tutkimusta.

”Voit hankkia WiGLE.netin puhelimeesi tai jopa alkaa vain tutkia wardrivingia.”

Wardriving tarkoittaa sitä, että ajetaan ympäriinsä ja poimitaan signaaleja, kuten Wi-Fi- ja Bluetooth-signaaleja, kartan rakentamiseksi. Jokainen reititin lähettää jatkuvasti BSSID-tunnustaan — käytännössä sen MAC-osoitetta, yksilöllistä laitetunnistetta. WiGLE:n kaltaiset sovellukset tallentavat kyseisen tunnisteen GPS-koordinaattien rinnalle ja lataavat sen WiGLE.netiin, joka on joukkoistettu, julkisesti haettavissa oleva tietokanta.

Kuka tahansa voi harrastaa wardrivingia havaitakseen kaikki ympärillään olevan valvontateknologian signaalit: kuten Flock- ja Axon-kamerat. Voit alkaa kartoittaa, missä näet näitä vakoiluohjelmia, jotta ihmiset voivat välttää ne tai kiertää ne.

”Yllätyt todella siitä, kuinka paljon valvontaa näet. En ollut tietoinen siitä, kuinka paljon valvontaa oli, ennen kuin aloitin wardrivingin. Ja sitten huomasin, että sitä on vain kaikkialla. Se oli minulle hälyttävää. Ja ajattelin: ’Olisi mielenkiintoista, jos tekisimme jotain, joka havaitsee kaiken tämän helposti tavalliselle ihmiselle.’”

Cyber Tiger ja Rayhunter

Cyber Tiger on Electronic Frontier Foundationin (EFF) vanhempi teknologia-asiantuntija, jossa hän työskentelee Rayhunterin parissa. Se on avoimen lähdekoodin työkalu matkapuhelinverkon simulaattoreiden, paremmin tunnettujen nimellä ”stingrays” (keinotukiasemat), havaitsemiseen.

Stingray on valemasto, jota poliisi käyttää tunnetuimmin. Puhelimesi on suunniteltu muodostamaan yhteys automaattisesti siihen lähellä olevaan torniin, jossa on vahvin signaali, ja stingray hyödyntää tätä luottamusta.

”Se huijaa puhelimesi yhdistämään siihen, jotta se voi selvittää henkilöllisyytesi — IMSI-tunnuksesi, joka on SIM-korttisi yksilöllinen tunniste. Kun se on selvittänyt sen, lainvalvontaviranomaiset voivat käyttää sitä sijaintisi määrittämiseen. Lainvalvontaviranomaiset, rikolliset tai vakoojat voivat käyttää sitä puheluidesi ja tekstiviestiesi kuunteluun. Tai sitä voivat käyttää huijarit, roskapostittajat tai kuka tahansa muu. Kenen tahansa on todella helppo pystyttää valemasto ja sanoa: ’Kaikki alueen matkapuhelimet, olkaa hyvä ja yhdistäkää tähän torniin. Se on erittäin tärkeää.’ Ja niin kaikki puhelimet tekevät.”

Rayhunter on EFF:n vastaus: avoimen lähdekoodin havaitsemisohjelmisto, joka toimii halvalla mobiili-hotspotilla. Voit ostaa sellaisen 20–40 dollarilla eBaysta tai Amazonista. Hotspotin modeemi juttelee jatkuvasti läheisten mastojen kanssa, ja Rayhunter tarkkailee keskustelua stingray-toiminnan paljastavien tuntomerkkien varalta.

Stingray-laitteiden käyttö Yhdysvalloissa on ollut salaisuuden peitossa vuosia, ja lainvalvontaviranomaiset ovat nähneet paljon vaivaa välttääkseen paljastamasta, milloin ja miten he käyttävät niitä. Kukaan ei oikeastaan tiedä, kuinka laajaa tämä valvonta on.

”Rakensimme Rayhunterin yrittääksemme saada paremman käsityksen siitä, kuinka usein tätä tekniikkaa käytettiin Yhdysvalloissa, kuinka yleistä se oli ja miten se tarkalleen ottaen toimi — koska on ollut paljon hämärtämistä siitä, mitä hyökkäyksiä tarkalleen ottaen tapahtuu ja miten voimme paremmin suojata puhelimemme tätä tekniikkaa vastaan. Yksi suurista tavoitteistamme oli tehdä vastavalvontalaite, joka on halpa, helposti saatavilla ja helppokäyttöinen kaikille.”

Osta vain hotspot, kytke se tietokoneeseesi ja aja asennusohjelma osoitteesta eff.org/rayhunter. Sitten vain kanna laitetta mukanasi.

”Siinä on pieni vihreä viiva yläreunassa. Jos viiva muuttuu punaiseksi, se tarkoittaa, että Rayhunter on löytänyt jotain, mitä se pitää epäilyttävänä. Sitten voit muodostaa siihen yhteyden ja ladata PCAP-tiedostot.” (PCAP:t ovat epäilyttävän verkkoliikenteen pakettikaappauksia, joita voi tarkastella Wiresharkin kaltaisilla ohjelmilla.)

”Voit ladata tiedoston, lähettää sen meille, ja me katsomme sitä ja kerromme mielipiteemme.”

Jokaisesta halpaa hotspotia käyttävästä henkilöstä voi tulla anturi joukkoistetussa ponnistuksessa kartoittaa, kuinka usein valemastoja käytetään yleisöä vastaan.

John ja Biscuit Ultra

John on osallistuja, jonka kanssa keskustelin pitkään kaikista niistä jutuista, joilla hän leikkii. Hän avasi reppunsa, ja se oli TÄYNNÄ hämmästyttävää tekniikkaa, josta halusin ihmisten tietävän. Ensin hän näytti minulle taskukokoisen laitteen nimeltä Biscuit Ultra, jonka on suunnitellut Hedge-niminen hakkeri. Se on wardriving-työkalu, joka tunnistaa myös, seurataanko sinua.

”Ensinnäkin se tallentaa kaikki lähistöllä olevat laitteet, jotka se löytää. Ja jos se havaitsee saman laitteen tietyn ajan sisällä, se hälyttää, että sinulla saattaa olla varjostaja — ja tallentaa sen SD-kortille myöhempää analyysia varten.”

Kaikki ympärilläsi (puhelimet, autot, nappikuulokkeet, seurantalaitteet) lähettävät jatkuvasti langattomia tunnisteita. Jos sama tunniste ilmestyy yhä uudelleen siirtyessäsi paikasta toiseen, kyseinen laite liikkuu mukanasi. Biscuit Ultra hälyttää, jos näin tapahtuu.

Siinä on useita tiloja, joiden välillä voit vaihdella:

  • Vain Wi-Fi (etsii tukiasemia)
  • Bluetooth ja Flock
  • Kaikki (merkitsee alueen Axon-turvakamerat kartalle)
  • Vastavalvonta (havaitsee, seuraako kukaan sinua)

Siis yhdessä kämmenlaitteessa: Wi-Fi-tukiasemien skannaus, täysi wardriving Bluetoothin ja Wi-Fi:n yli, Flock- ja Axon-kameroiden havaitseminen kartoituksella ja varjostuksen tunnistus.

Viestintää verkon ulkopuolella Meshtasticin avulla

John veti esiin myös toisen laitteen: LilyGO T-Deckin, pienen kämmenlaitteen, jossa on näppäimistö ja näyttö. Hän on asentanut tähän Meshtasticin, joka on ilmainen avoimen lähdekoodin laiteohjelmisto, joka muuttaa halvat radiot kryptatuksi, verkon ulkopuoliseksi mesh-viestintäverkoksi. Hänen laitteessaan oli DEFCON-spesifinen Meshtastic-versio, joka oli valmiiksi määritetty kanaville, joita osallistujat käyttivät tapahtumassa.

”Heillä on selainpohjainen asennusohjelma, jota käytetään. Kun olet asentanut sen, voit ottaa Bluetoothin käyttöön — siihen on Meshtastic-sovellus — ja sitten paritat sen laitteesi kanssa. Sitten voit käyttää puhelintasi viestien lähettämiseen ja vastaanottamiseen.”

Hänellä oli myös Exploitee.rs-hakulaite, johon oli asennettu DEFCON Meshtastic -versio.

Meshtastic ei vaadi matkapuhelinmastoja, internetiä, tilejä, eikä välissä ole puhelinyhtiötä.

”Se on mesh-verkko, joka toimii Yhdysvalloissa noin 915 megahertsin taajuudella.”

Jokainen verkon laite välittää viestejä kaikille muille laitteille.

”Se kulkee solmusta solmuun — eli tämä laite menee lähimpään näkemäänsä laitteeseen — jopa eri hotellien ja eri alueiden välillä.”

Konferenssissa, joka on täynnä hakkereita, tämä tarkoitti viestien hyppimistä Las Vegas Stripin yli hotellista toiseen ilman matkapuhelinyhteyttä.

Em3rituksen Simulacra

Ja lopuksi oli laite nimeltä Simulacra, henkilökohtainen vastavalvontajärjestelmä, joka suojaa sinua langattomalta seurannalta hukuttamalla todelliset laitteesi valesignaalien mereen. Se toimii kuin pieni laivue: yksi keskusyksikkö nimeltä Vigil (ESP32 kosketusnäytöllä, joka tunnetaan myös nimellä ”Cheap Yellow Display”) toimii komentajana, ja se ohjaa langattomasti ryhmää pienempiä solmuja (ESP32-C5:itä ja ESP32-C6:ita).

Yhdessä tämä laivue lähettää jatkuvasti ympärillesi realistisen näköisiä valheellisia ja satunnaisesti generoituja Bluetooth- ja Wi-Fi-signaaleja. Näin ollen jokainen, joka yrittää seurata puhelintasi, nappikuulokkeitasi tai autoasi, näkee kymmeniä uskottavia laitteita omasi sijaan, eikä hänellä ole keinoa tietää, mikä niistä on aito. Tämän lisäksi Simulacra tarkkailee passiivisesti langatonta ympäristöä laitteiden varalta, jotka ilmestyvät toistuvasti liikkuessasi, ja hälyttää, kun jokin saattaa seurata sinua. Ja se antaa sinun skannata omat laitteesi nähdäksesi, mitä SSID-tunnuksia lähetät.

Aika rakentaa vastarinta

Tämän vuoden DEFCONin tärkein huomioni on se, että kukaan ei tule pelastamaan meitä. Jos haluamme ymmärtää, mitä teknologiassamme tapahtuu, meidän on murrettava se itse auki. Matkapuhelinverkot eivät muutu turvallisemmiksi siksi, että operaattori päättää olla ystävällinen. Eikä Flock lopeta naapurustojemme peittämistä kameroilla siksi, että yhteisö pyysi kohteliaasti. Työkaluja, jotka suojaavat meitä, rakentaa pieni, sisukas hakkereiden ja harrastajien yhteisö, joka työskentelee niukoilla budjeteilla, usein vapaa-ajallaan. Työkaluja, kuten 20 dollarin hotspot Rayhunterilla, 10 dollarin ESP32, joka piippaa ajaessasi Flock-kameran ohi, ja hakulaitteen kokoinen vekotin, joka varoittaa, kun sama auto on seurannut sinua liian kauan.

Rakastan tällaisten juttujen näkemistä. Ja jos sinulla on jotain, mitä olet prototyypittänyt, tule näyttämään sitä minulle jossain konferenssissa joskus.

Valvonta elämässämme on kaikkialle ulottuvaa, mutta se on myös havaittavissa. Ja mitä useampi meistä todella tarkkailee, sitä paremmat mahdollisuudet meillä kaikilla on suojella itseämme digitaalisella aikakaudella.


Yksityisyyden puolesta,
Naomi

Palantirin video esittelee Yhdysvaltain armeijan maalinosoitusjärjestelmän takana olevaa tekoälyä

Massavalvonta

Julkaistu 23.8.2026 – Kirjoittaja Toimitus
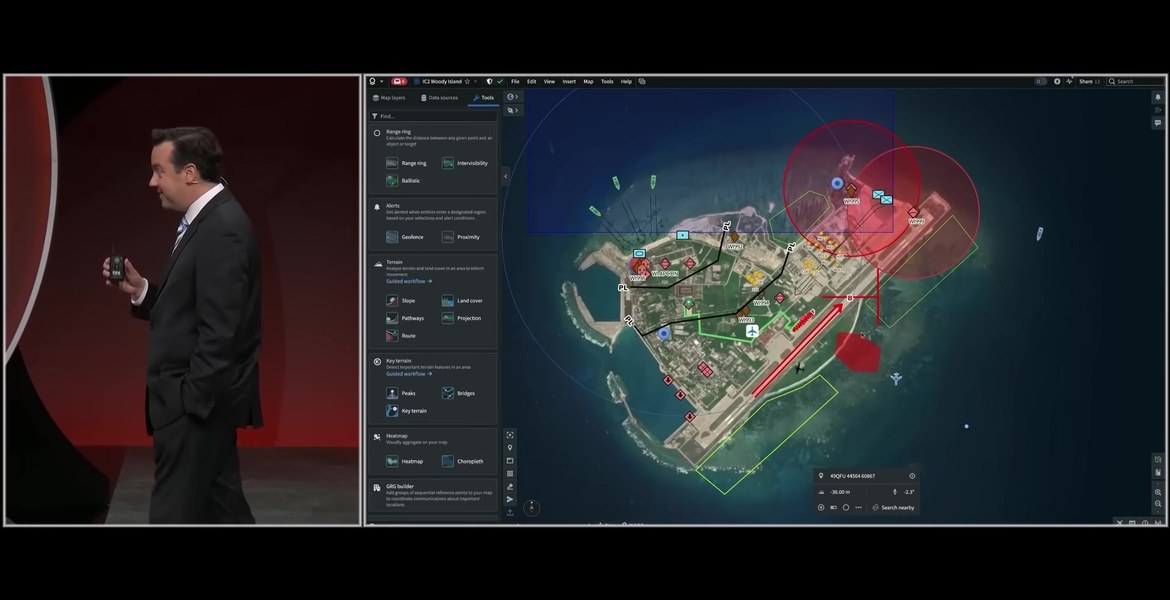
Cameron Stanley näyttää, kuinka Maven Smart System yhdistää sotilastiedot yhteiseen karttanäkymään.

Viraaliksi levinnyt päivitys viestintäpalvelu X:ssä väittää, että Palantir on julkaissut järjestelmän, joka seuraa ihmisiä satelliittien ja ”jokaisen kameran” kautta. Videomateriaali on peräisin maaliskuisesta Palantirin esityksestä, jossa Pentagon esitteli Maven Smart Systemiä. Kyseessä on sotilasjärjestelmä, jonka sanotaan yhdistävän tiedustelun, maalien seurannan ja asevalintavaihtoehdot.

Parody Jeff -niminen tili julkaisi vajaat kaksi minuuttia kestävän videon X:ssä 22. elokuuta. Tili kuvailee sisältöään satiiriksi ja fiktiiviseksi kommentoinniksi.

Päivitys väittää, että Palantir on vastikään julkaissut järjestelmän, joka yhdistää satelliitit, tutkat ja jokaisen kameran seuratakseen ihmisiä reaaliajassa. Alkuperäinen materiaali on kuitenkin peräisin Palantirin 13. maaliskuuta julkaisemasta esityksestä.

Cameron Stanley, Pentagonin Chief Digital and Artificial Intelligence Office -yksikön johtaja, esittelee siinä Maven Smart Systemiä, joka on Yhdysvaltain jo useita vuosia käyttämä sotilaallinen komento- ja maalinosoitusjärjestelmä.

Mainos:

Pentagon käynnisti Project Mavenin vuonna 2017, jotta tietokoneohjelmistot voisivat analysoida valtavia määriä materiaalia muun muassa lennokeista ja valvontalentokoneista.

Project Maven kehittyi Maven Smart Systemiksi, joka on integroitu alusta kartoille, tiedustelutiedolle, maalien seurannalle ja sotilaalliselle suunnittelulle.

Stanley näyttää, kuinka järjestelmä yhdistää useita tietolähteitä karttanäkymään. Operaattori merkitsee epäillyn maalin ja syöttää sen maalinosoitusprosessiin. Maven Smart System esittää tämän jälkeen mahdolliset toimintavaihtoehdot ja käytettävissä olevat sotilaalliset resurssit. Stanleyn mukaan sama prosessi vei aiemmin tunteja.

Esitys ei siis näytä vastikään julkaistua siviilikäyttöön tarkoitettua kameraverkostoa eikä ihmisten mielivaltaista valvontaa kaupungeissa. Maven kuitenkin yhdistää laajaa sensori- ja valvontatietoa havaitakseen, seuratakseen ja iskeäkseen sotilaallisiin kohteisiin.

Pentagon tekee Mavenista pysyvän

Yhdysvaltain vara-apulaispuolustusministeri Steve Feinberg määräsi 9. maaliskuuta, että Mavenista on tultava pysyvä sotilasohjelma ennen syyskuussa päättyvän budjettivuoden loppua. Päätös vakiinnuttaa järjestelmän kaikkiin puolustushaaroihin ja antaa sille vakaamman rahoituksen, DefenseScoop raportoi.

Palantir sai vuonna 2024 viisivuotisen sopimuksen, jonka kattoraja oli 480 miljoonaa dollaria. Pentagon nosti kyseistä kattoa 795 miljoonalla dollarilla seuraavana vuonna, lähes 1,3 miljardiin dollariin. Myös NATO on hankkinut liittokuntaversion operatiiviseen esikuntaansa.

Viraalivideo antaa siten hieman harhaanjohtavan kuvan järjestelmän iästä ja siviiliulottuvuudesta.

Samalla alkuperäinen esitys osoittaa, kuinka yksityisen urakoitsijan toimittama järjestelmä kokoaa sensoritiedot, automaattisen tunnistamisen, maalien seurannan, toimintavaihtoehdot ja asevalinnan samaan ohjelmaan.

Ihminen tekee lopullisen päätöksen, mutta Palantirin järjestelmä on jo lajitellut tiedot ja ehdottanut seuraavaa toimenpidettä.

Uusi valvontateknologia luo digitaalisen sormenjäljen ajoneuvon laitteista

Massavalvonta

Julkaistu 8.8.2026 – Kirjoittaja Toimitus
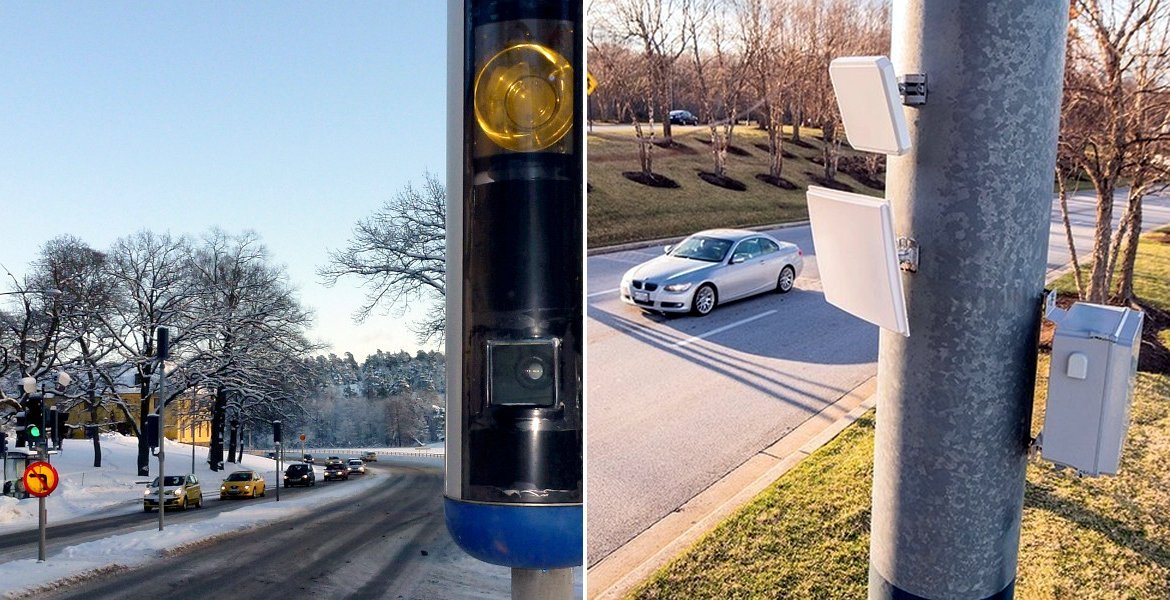
Ruotsalainen nopeusvalvontakamera Leonardon SignalTrace-laitteen vieressä, joka kerää ajoneuvoon liittyviä signaaleja.

Yhdysvaltalainen puolustus- ja turvallisuusyhtiö Leonardo myy teknologiaa, joka yhdistää matkapuhelimet, älykellot, ajoneuvon elektroniikan ja Bluetooth-laitteet liikenteessä oleviin ajoneuvoihin – luoden niin kutsutun digitaalisen tai elektronisen sormenjäljen myös silloin, kun rekisterikilpi puuttuu tai se on peitetty.

Tuotteen nimi on SignalTrace ja se on osa Leonardon automaattista rekisterikilpien tunnistusjärjestelmää (ELSAG ALPR). Sitä markkinoidaan täydennyksenä tavallisille rekisterikilpikameroiden toiminnalle: sensorien on tarkoitus kerätä tunnistettavia radiosignaaleja ajoneuvossa ja sen ympärillä olevasta kulutuselektroniikasta ja yhdistää ne aikaan, paikkaan ja soveltuvin osin rekisterinumeroon.

Yhtiön omassa tuotekuvauksessa ideana ei ole vain nähdä, mikä ajoneuvo kulkee ohi, vaan mikä yhdistelmä laitteita matkustaa toistuvasti yhdessä. Leonardon mukaan tämä voi tarjota johtolankoja silloinkin, kun rekisterikilpi on vaihdettu, peitetty tai sitä ei voida nähdä.

Teknologia on hiljattain herättänyt huomiota Ruotsissa sosiaalisessa mediassa käydyn keskustelun ja Dagens PS:n 6. elokuuta julkaiseman artikkelin jälkeen. Artikkelissa spekuloidaan muun muassa sillä, miten turvallisuuspalvelut voisivat käyttää vastaavia työkaluja. Tässä tarkastellut julkiset lähteet eivät kuitenkaan sisällä vahvistusta sille, että Ruotsin turvallisuuspoliisi (Säpo), Ruotsin liikennevirasto (Trafikverket) tai mikään muu ruotsalainen viranomainen käyttäisi SignalTracea. Varmaa on se, mitä Leonardo myy lainvalvonta-asiakkaille – pääasiassa Yhdysvalloissa – ja miten yhtiö itse kuvaa toimintoa.

Mainos:

Näin digitaalinen sormenjälki toimii

Leonardo kirjoittaa, että elektroniset laitteet, kuten matkapuhelimet, aktiivisuusrannekkeet, älykellot, RFID-tunnisteet ja ajoneuvon omat järjestelmät, lähettävät signaaleja ilmaan. SignalTracen on tarkoitus luoda elektroninen sormenjälki signaaliryhmistä, joiden järjestelmä arvioi liikkuvan usein yhdessä.

Yhtiö tarjoaa havainnollistavan esimerkin: monissa autoissa voi olla iPhone, mutta vain yksi tietty yhdistelmä, jossa on esimerkiksi tietty puhelinmalli, Audi-radio, Bose-kuulokkeet, Garmin-urheilukello, avaimenperäpaikannin ja tietty rekisterikilpi, muodostaa ainutlaatuisen kuvion. Kun sama yhdistelmä ilmestyy useissa mittauspisteissä, Leonardo toteaa, että sitä voidaan käyttää johtolankana tutkinnassa.

Yhtiön mukaan signaalit rajoittuvat materiaaliin, jota laitteet itse lähettävät avoimesti. Leonardo painottaa, ettei järjestelmä pura salausta tai lue viestejä, puheluita tai muuta laitteiden sisältöä. Yhtiön käyttämä vertauskuva on rekisterikilpikamera: se tallentaa tunnisteen, ei ajoneuvon "sisältöä".

Samaan aikaan juuri tunniste – ja linkki useiden laitteiden, ajoneuvon ja liikkumismallin välillä – tekee teknologiasta arkaluonteista yksityisyyden kannalta. Tallennettu tieto ei ole vain sitä, että anonyymi auto ajoi ohi, vaan että tietty joukko henkilökohtaisia tavaroita, joita usein kantaa sama henkilö tai ryhmä, liikkui tiettyä reittiä tiettyyn aikaan.

ALPR muuttuu henkilökeskeiseksi seurannaksi

Automaattisesta rekisterikilpien tunnistuksesta on jo tullut yleistä infrastruktuuria Yhdysvalloissa, ja sitä käytetään yhä enemmän myös Euroopassa. SignalTrace ottaa seuraavan askeleen: ajoneuvoista niissä matkustaviin ihmisiin ja laitteisiin.

Tuote-esittelyssä Leonardo korostaa, että järjestelmä voi:

  • tunnistaa elektronisten laitteiden ja ajoneuvojen liikkeet;
  • tallentaa tietoja palvelimelle myöhempää hakua ja analysointia varten;
  • tunnistaa ajoneuvon sen elektronisen allekirjoituksen perusteella ilman rekisterinumeroa;
  • paljastaa allekirjoitukset, jotka liikkuvat usein yhdessä, kuten saattueet; ja
  • olla käytössä ilman rekisterikilpikameraa jokaisessa paikassa, mukaan lukien ympäristöt kuten metrot ja kauppakeskukset.

Viimeinen kohta on tärkeä. Teknologiaa ei myydä pelkästään "älykkäämpänä nopeusvalvontakamerana", vaan laajempana signaalitiedustelun kerroksena jokapäiväisen liikkumisen ympärillä. Kun sensorit sijoitetaan strategisesti, ne voivat yhtiön mukaan rakentaa tietokantoja siitä, mitkä laitteet kuuluvat yhteen – ja siten käytännössä siitä, mitkä ihmiset tai ryhmät matkustavat säännöllisesti yhdessä.

Riippumattomat tutkivat mediat ovat myös korostaneet riskiä. Kesäkuussa 2026 404 Media kuvaili, kuinka SignalTrace linkittää säännöllisesti yhdessä kulkevat laitteet rekisterikilpitietoihin ja kuinka ALPR-kamerat voivat siten siirtyä autojen seurannasta suorempaan yksilöiden seurantaan puhelimien, kuulokkeiden ja puettavan elektroniikan kautta.

Turvallisuuspuhe kohtaa massadatan

Leonardo paketoi teknologian tutkintatyökaluksi: tavaksi löytää ajoneuvoja peitetyistä kilvistä huolimatta, luoda johtolankoja rikostutkinnassa ja hälyttää tutkijat allekirjoituksesta vasta, kun he sitä aktiivisesti pyytävät. Yhtiön sanamuotojen mukaan tietoja säilytetään, kunnes joku esittää tietyn kysymyksen, ja järjestelmää sanotaan käytettävän vasta rikosten tapahduttua.

Tällaiset vakuuttelut ovat yleisiä valvontateknologian myynnissä. Ongelma on rakenteellinen eikä tekninen. Kun sensorit, tietojen tallennus ja analyysityökalut ovat paikoillaan, lainsäädäntö, virastokäytännöt ja poliittinen tahto – eivät markkinointiesitteet – määrittävät, kuinka laajasti materiaalia voidaan hakea, kuinka kauan sitä säilytetään ja mitkä tahot saavat siihen pääsyn.

Ruotsissa keskustelu liikennevalvonnasta on tähän asti koskenut usein nopeutta, kilpien sijoittelua ja kamerakulmia. Ruotsin liikennevirasto laajentaa nopeuskameroiden verkostoa ja on muun muassa testannut sijoitteluja, joista on parempi näkymä kaistoille ja tuulilasin läpi. Tämä on eri teknologiaa kuin SignalTrace, mutta suunta on sama: lisää dataa liikenneympäristöstä, lisää automaatiota ja enemmän turvallisuuteen perustuvia argumentteja.

Samaan aikaan EU vaatii uusiin autoihin edistyksellisiä kuljettajan tarkkaavaisuuden varoitusjärjestelmiä, jotka sisältävät kamera- ja sensoripohjaista kuljettajan valvontaa ohjaamossa. Yhdessä tarkasteltuna nämä kehityssuunnat viittaavat tulevaisuuteen, jossa ajoneuvosta tulee yhä enemmän kytketty ympäristö: sisältäpäin kuljettajasensorien kautta ja ulkopuolelta kilpi- ja signaalisensorien kautta.

Mikä on varmaa – ja mikä ei

Se, että SignalTrace on olemassa kaupallisena tuotteena ja että Leonardo kuvaa avoimesti, miten elektroniset sormenjäljet rakentuvat laitesignaaleista, on vahvistettu yhtiön omassa materiaalissa. Se, että teknologiasta keskustellaan tapana tunnistaa ajoneuvoja ilman kilpiä, saa tukea samoista lähteistä ja tutkivasta journalismista.

Sitä vastoin tässä tarkastellussa aineistossa ei ole julkista näyttöä siitä, että Ruotsin viranomaiset olisivat ottaneet käyttöön juuri tämän tuotteen tai että Säpo käyttäisi nopeuskameroiden digitaalisia sormenjälkiä "tavallisia kansalaisia" vastaan. Tällaisia väitteitä tulisi siksi kohdella spekulaationa tai julkisessa keskustelussa esitettyinä väitteinä, kunnes ne voidaan tukea hankinta-asiakirjoilla, laillisilla valtuuksilla, viranomaispäätöksillä tai riippumattomalla raportoinnilla.

Tämä ei tee teknologiasta vähemmän merkityksellistä. Päinvastoin. Valvonnan historia osoittaa, että työkalut pysyvät harvoin vain siinä kapeassa käyttötarkoituksessa, johon niitä alun perin myytiin. Kun rekisterikilpitiedot, Bluetooth-tunnisteet, aikaleimat ja sijaintitiedot voidaan yhdistää, syntyy infrastruktuuri liikkumismallien kartoittamiseen – ei vain ajoneuvojen, vaan ihmisten, joiden laitteet kulkevat heidän mukanaan autossa, bussissa tai kauppakeskuksessa.

Teknologian kritiikki ei siksi koske niinkään kapeaa lainvalvonta-argumenttia, vaan sitä tosiasiaa, että arjen näkymättömistä signaaleista – puhelimesta taskussa, kellosta ranteessa, kuulokkeista korvilla – tulee raakamateriaalia poliisin ja viime kädessä poliittisiin tietokantoihin ilman, että kansalaiset aktiivisesti luovuttavat kyseistä tietoa.