Mainos:

Anthropic tuhosi miljoonia kirjoja tekoälyä varten

Tekoälyn tulevaisuus

Päivitetty 2.8.2026, Julkaistu 28.7.2026 – Kirjoittaja Toimitus
Pino fyysisiä kirjoja virallisen Anthropic-kuvaston vieressä.

Tekoäly-yhtiö Anthropic osti miljoonia painettuja kirjoja, poisti niiden kannet, leikkasi sivut ja muutti sisällön hakukelpoisiksi PDF-tiedostoiksi. Paperiset alkuperäiskappaleet hävitettiin. Eräässä sisäisessä asiakirjassa tavoitetta kuvailtiin pyrkimykseksi ”skannata tuhoavasti kaikki maailman kirjat” pitäen työ samalla salassa.

Hanke, joka tunnetaan nimellä Project Panama, luotiin syöttämään Anthropicin digitaaliseen kirjastoon ja tekoälymalleihin suuria määriä editoitua tekstiä. Anthropic on Claude-chatbotin takana oleva yritys.

Yksityiskohdat ovat jälleen levinneet sosiaalisessa mediassa, missä hanketta on kutsuttu nimellä ”Suuri unohdus” (The Great Forgetting). Nimikkeen takana on dokumentoitu käytäntö: kirjoja ostettiin teollisessa mittakaavassa, tuhottiin fyysisinä esineinä ja korvattiin tiedostoilla yksityisessä yrityskirjastossa.

”Kaikki maailman kirjat”

Library Journalin infoDOCKET-katsauksen mukaan julkaistuista oikeuden asiakirjoista selviää, että Anthropic laajensi Project Panamaa alkuvuodesta 2024. Sisäisessä suunnitteludokumentissa hanketta kuvailtiin yritykseksi ”skannata tuhoavasti kaikki maailman kirjat”. Samassa asiakirjassa todettiin: ”Emme halua, että tulee tietoon, että työskentelemme tämän parissa”.

Mainos:

Yhtiö palkkasi Tom Turveyn, joka oli aiemmin työskennellyt Google Books -palvelussa, auttamaan toiminnan rakentamisessa. Kirjoja ostettiin suurissa erissä jakelijoilta ja divareilta. Oikeuden pöytäkirjat osoittavat, että yksittäiset ostot saattoivat käsittää kymmeniä tuhansia niteitä.

Kesäkuussa 2025 annettu liittovaltion tuomioistuimen päätös kuvaa prosessia yksityiskohtaisesti. Anthropic käytti useita miljoonia dollareita ostamalla miljoonia painettuja kirjoja, usein käytettyjä kappaleita. Alihankkijat poistivat tämän jälkeen sidonnat, leikkasivat sivut vaadittuun muotoon ja skannasivat ne.

Jokaisesta kirjasta tuli PDF-tiedosto, joka sisälsi sivukuvat ja koneellisesti luettavan tekstin. Paperinen alkuperäiskappale hävitettiin tämän jälkeen. Myöhemmissä raporteissa kerrottiin, että sivut kierrätettiin, mutta kirjoja ei voinut enää lukea tai myydä eteenpäin.

Tuhoamisesta tuli oikeudellinen etu

Huomionarvoista on, että tuhoaminen auttoi Anthropicin tapausta oikeudessa. Tuomari William Alsup totesi, että yhtiö oli laillisesti ostanut painetut kappaleet ja sai hävittää ne. Koska fyysinen kirja korvattiin digitaalisella tiedostolla ilman, että ylimääräistä kopiota levitettiin yhtiön ulkopuolelle, muodonmuutos katsottiin kohtuulliseksi käytöksi (fair use) Yhdysvaltain tekijänoikeuslain nojalla.

Oikeus korosti, ettei kopioita syntynyt liikaa: lähde tuhottiin ja digitaalinen versio tuli sen tilalle. Juridisesti tuhoaminen oli siis osa argumenttia siitä, ettei Anthropic ollut luonut kahta rinnakkaista kirjastoa.

Tämä osa käytännöstä oli tässä tapauksessa laillinen, mutta kulttuurinen kysymys säilyy. Fyysinen kappale, joka olisi aiemmin voitu myydä, lainata tai sijoittaa arkistoon, katosi kierrosta. Jäljelle jäi hakukelpoinen yrityksen tiedosto, joka on Anthropicin mutta ei yleisön käytettävissä.

Ars Technica huomautti, että tuhoavaa skannausta esiintyy myös muissa digitointiprojekteissa, mutta dokumentoitu mittakaava oli epätavallinen. Julkaisu huomautti myös, etteivät oikeuden pöytäkirjat osoita harvinaisia kirjoja tuhotun. Ostot tehtiin suurina erinä suurilta jälleenmyyjiltä, mikä on ristiriidassa niiden väitteiden kanssa, joiden mukaan ainutlaatuisia teoksia olisi tietoisesti pyyhitty pois.

Seitsemän miljoonaa piratoitua kirjaa

Project Panama oli vain yksi osa Anthropicin kirjakokoelmaa. Ennen kuin se alkoi ostaa painettuja kappaleita, yhtiö oli ladannut vähintään viisi miljoonaa kirjaa Library Genesis -palvelusta ja vähintään kaksi miljoonaa Pirate Library Mirrorista. Oikeus totesi Anthropicin tienneen, että materiaali oli piratoitua.

Tuomari teki siksi selvän eron. Kielimallin kouluttamista laillisesti hankituilla kirjoilla pidettiin oikeudenmukaisena ja transformatiivisena käyttönä. Piratoiduista tiedostoista koostuvan pysyvän keskuskirjaston rakentaminen ei ollut suojattua. Oikeuden mukaan Anthropic oli piratoinut yli seitsemän miljoonaa kopiota ja säilyttänyt ne silloinkin, kun se oli tullut haluttomammaksi käyttämään tällaista materiaalia oikeudellisista syistä.

Kiista päättyi huomattaviin kustannuksiin. 21. heinäkuuta 2026 liittovaltion tuomari hyväksyi 1,5 miljardin dollarin sovintoratkaisun Associated Pressin mukaan. Se kattaa noin 482 000 kirjaa, ja korvaus on noin 3 000 dollaria teosta kohden. Anthropic suostui myös tuhoamaan alkuperäiset piratoidut kirjatiedostot.

”Suuri unohdus”

X-viesti, joka on herättänyt huomiota asiaan uudelleen, väittää, että tuhoaminen tyhjentää divarit ja antaa keskeisille toimijoille vallan hallita sitä, mitä tietoa ihmiset voivat saada.

Dokumentoitu todellisuus on itsessään vakava. Yritys, joka rakentaa järjestelmiä ihmiskunnan tiedon tallentamiseen ja toistamiseen, osti ja tuhosi salaa kirjoja teollisessa mittakaavassa muuttaakseen niiden sisällön yrityksen omistamaksi raaka-aineeksi. Piratismi osoittaa myös, kuinka helposti kirjailijoiden oikeudet sivuutettiin kilpailun koulutusdatasta kiihtyessä.

Tiedon fyysiset kantajat uhrattiin suljetun teknisen järjestelmän tieltä. Yhtiön oma suunnittelu osoittaa myös, että se ymmärsi, kuinka vahingolliselta toiminta näyttäisi, jos yleisö saisi tietää siitä.
Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Näin paljon parempi Anthropicin uusi lippulaiva Fable 5.2 on

Tekoälyn tulevaisuus

Julkaistu tänään 06:22 – Kirjoittaja Toimitus
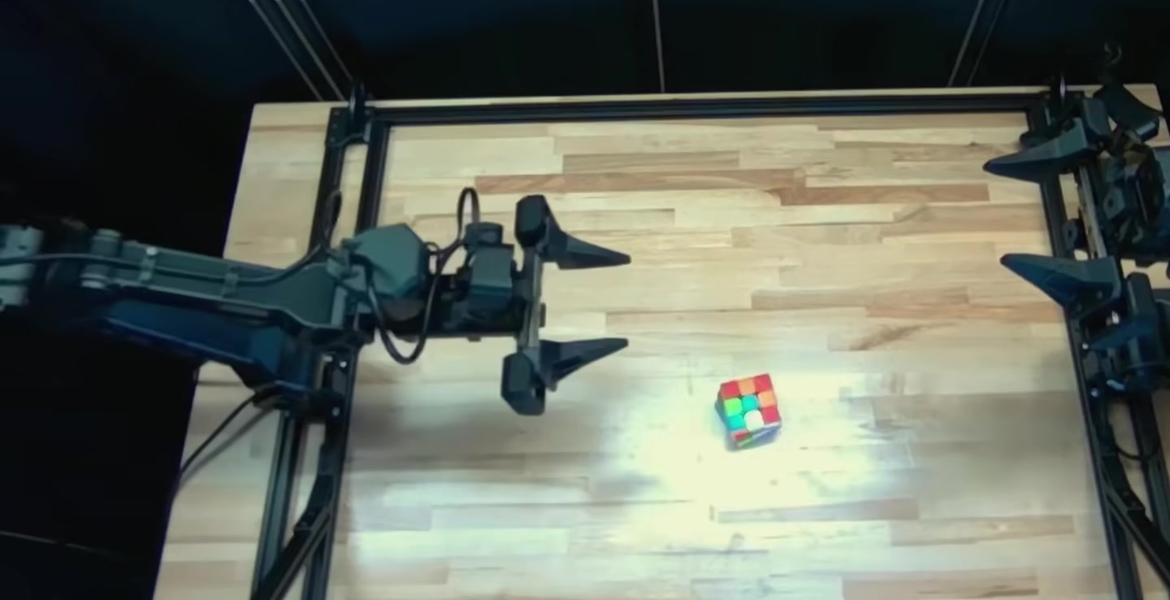
Kaksi robottikäsivartta työpöydän yläpuolella värikkään pulmapelikuution kanssa Anthropicin Fable 5.2 -demonstraatiossa.
Anthropicin demonstraatiossa Fable 5.2 ohjaa robotteja, jotka suorittavat tehtäviä, kuten pulmapelin kuution käsittelyä.

Claude Fable 5.2 ottaa suurimmat askeleensa siellä, missä sen edeltäjä oli heikoimmillaan. Anthropicin omissa testeissä sen tulokset freelance-työssä ja robottien ohjauksessa yli kaksinkertaistuvat, kun taas hinta putoaa viidenneksellä.

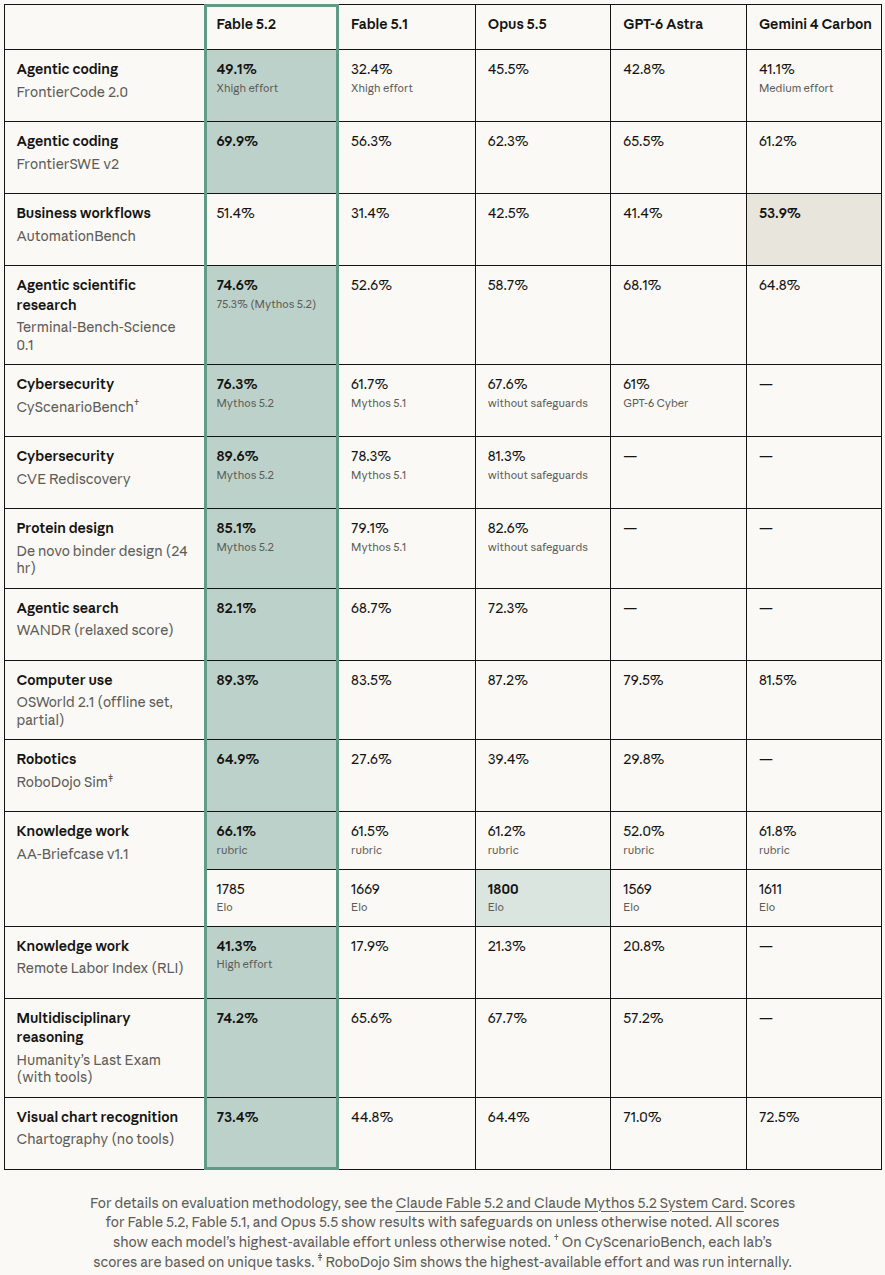
Anthropic esitteli Fable 5.2:n maanantaina yhdessä Claude Mythos 5.2:n kanssa. Tämän katsauksen luvut ovat peräisin yhtiön omasta vertailutaulukosta, jossa uutta mallia verrataan sen edeltäjään Fable 5.1:een, Anthropicin Opus 5.5:een, OpenAI:n GPT-6 Astraan ja Googlen Gemini 4 Carboniin.

Fable ja Mythos perustuvat samaan malliin, mutta niissä on erilaiset turvarajoitukset. Fablessa on rajoituksia kyberturvallisuuden ja biologian väärinkäyttöä vastaan, ja se on kaikkien maksavien käyttäjien saatavilla. Mythos-mallissa on löyhemmät rajoitukset, ja se on varattu tarkastetuille organisaatioille.

Yli kaksi kertaa parempi freelance-tehtävissä

Yksi suurimmista parannuksista on Remote Labor Indexissä, jossa mallin odotetaan suoriutuvan todellisista freelance-tehtävistä vähintään yhtä hyvin kuin ihminen. Fable 5.2 saa tulokseksi 41,3 prosenttia, kun Fable 5.1:n tulos oli 17,9 ja Opus 5.5:n 21,3 prosenttia.

Mainos:

Robotiikkatestissä RoboDojo, jossa simuloitua kaksiperäistä robottia ohjataan kamerakuvien avulla, tulos nousee 27,6 prosentista 64,9 prosenttiin. GPT-6 Astra yltää vain 29,8 prosenttiin.

Agenttipohjainen koodaus ottaa myös suuren harppauksen. FrontierCode 2.0 -testissä Fable 5.2 saa 49,1 prosenttia, mikä on 16,7 prosenttiyksikköä enemmän kuin edeltäjän 32,4 ja edellä Opus 5.5:tä (45,5), Astraa (42,8) ja Gemini 4 Carbonia (41,1). FrontierSWE v2 -testissä se saa 69,9 prosenttia verrattuna 56,3 prosenttiin, Astran ollessa lähimpänä 65,5 prosentilla.

Tieteellistä tutkimustyötä mittaava Terminal-Bench-Science antaa tulokseksi 74,6 prosenttia, kun Fable 5.1 sai 52,6 ja Astra 68,1 prosenttia. Kaavioiden tulkinnassa mallin tulos nousee 44,8 prosentista 73,4 prosenttiin.

Anthropicin vertailu Fable 5.2:n ja Fable 5.1:n, Opus 5.5:n, GPT-6 Astran ja Gemini 4 Carbonin välillä.
Anthropicin omat testit osoittavat merkittäviä parannuksia Fable 5.1 -malliin verrattuna, mutta myös alueita, joilla Gemini 4 Carbon ja Opus 5.5 ovat edellä. Tietoturva- ja biologia-rivit viittaavat Mythosiin. Klikkaa nähdäksesi täysikokoisena. Kuvakaappaus: Anthropic.

Malli tarjoaa myös enemmän vastinetta rahalle. FrontierCodessa Fable 5.2 saavutti korkealla suoritustasolla (high effort) suurin piirtein saman tason kuin Opus 5.5 maksimitasolla (maximum effort), mutta yhtiön mukaan noin puolella tehtäväkohtaisista kustannuksista.

Missä Fable häviää

Fable ei voita kaikessa. Gemini 4 Carbon johtaa liiketoiminnan työnkulkuja testaavaa AutomationBenchiä 53,9 prosentilla vasten 51,4 prosenttia. Tietotyötestissä AA-Briefcase Opus 5.5 pysyy edellä Elo-luokituksissa pistein 1800–1785.

Anthropic itse suosittelee Opus 5.5:tä lähtökohdaksi useimpiin koodaus- ja tietotehtäviin, ja Fablea kaikkein vaativimpaan työhön.

Halvempi ja nopeampi

Hinta laskee 8 dollariin miljoonaa syötetokenia kohden ja 40 dollariin miljoonaa tulostokenia kohden, aiemmista 10 ja 50 dollarista. Yhtiön mukaan tekstin tuottaminen on jopa 30 prosenttia nopeampaa kuin 5.1-malleilla, mikä on nopeuden eikä laadun mittari.

Nopea tila (fast mode), joka on jopa 2,5 kertaa nopeampi, maksaa kaksinkertaisesti: vastaavasti 16 ja 80 dollaria.

Fable 5.2 on ollut saatavilla maanantaista lähtien kaikissa maksullisissa tilauksissa, Claude-alustalla sekä Amazon Web Servicesin, Google Cloudin ja Microsoft Azuren kautta.

Fermat 30 tunnissa

Anthropic nostaa esiin useita omia esimerkkejä. 1 000 Fable 5.2 -agentin tiimi formalisoi Fermatin suuren lauseen todistuksen 30 tunnissa, mikä tarkoittaa, että he käänsivät sen kielelle, jota tietokone voi tarkistaa vaihe vaiheelta.

Samalla kokoonpanolla Opus 5.5 sai valmiiksi 26 prosenttia 18 tunnissa, eikä se juurikaan edistynyt lisää 30 tunnin kohdalle tultaessa. Yhtiön ensimmäinen formalisointi kesti yksitoista päivää.

Toisessa kokeessa mallin tehtäväksi annettiin rakentaa käyttöjärjestelmä tyhjästä kansiosta. Se koordinoi yli 1 000 ala-agenttia kahdeksan päivän ajan ja toimitti yhtiön mukaan järjestelmän, joka käynnistyy kannettavalla tietokoneella ja sisältää ajurit, pysyvän tiedostotallennuksen, ikkunat ja kirjautumisnäytön.

Anthropic kertoo myös, että Fable 5.2 ratkaisi kaksi teoreettisen fysiikan avointa ongelmaa, jotka koskivat mustia aukkoja.

Mythos lukkojen takana

Mythos 5.2 on yhtiön kyvykkäin kyberturvallisuusmalli. Organisaatiot voivat hakea pääsyä Anthropicin kyberturvallisuuden ja biotieteiden varmennusohjelman kautta, ja Enterprise-asiakkaat voivat käyttää mallia Claude Security -palvelun kautta.

Uusien mallien käyttöä seurataan useiden pyyntöjen välillä, koska jotkut väärinkäytön muodot käyvät ilmi vain toistuvina kaavoina. Ehdot täyttävät yritysasiakkaat voivat säilyttää nollatason datan säilytyksen (zero data retention) jo ennen kuin Enterprise Frontier Safeguards -ohjelma on otettu käyttöön, kun taas muiden asiakkaiden kohdalla noudatetaan 30 päivän säilytysaikaa turvallisuusseurantaa varten.

Järjestelmäkortti raportoi myös yhdestä erityisestä taantumasta. Prompt injection -hyökkäysten aikana – joissa piilotetuilla ohjeilla pyritään kaappaamaan malli – Fable 5.2 tukeutuu vanhempaan Opus 4.8 -malliin useammin kuin aiemmat mallit, mikä antaa hyökkääjille korkeamman onnistumisprosentin.

Kun Fable 5.2 itse vastaa, se on yhtiön mukaan yksi tähän asti vastustuskykyisimmistä malleista.

Tanskan terveyspalvelu pyrkii haastamaan tekoälyn mielenterveysneuvonnassa

Tekoälyn tulevaisuus

Julkaistu 10.11.2026 – Kirjoittaja Toimitus
Lähikuva vaaleaan neuletakkiin pukeutuneesta henkilöstä, joka pitelee mustaa älypuhelinta puupöydän päällä; kannettava tietokone näkyy osittain
Bedre Trivsel tarjoaa maksuttomia video-ohjattuja harjoituksia aikuisille, jotka alkavat kokea mielenterveysongelmia. Kuvituskuva.

Tanskan terveyspalvelu julkaisee ilmaisen verkko-ohjelman, jonka tarkoituksena on saada aikuiset hakemaan apua julkisesta terveydenhuollosta tekoäly-chatbottien sijaan, kun heidän henkinen hyvinvointinsa alkaa heikentyä.

Palvelun nimi on Bedre Trivsel, ja se sijaitsee hallituksen terveysportaalin sundhed.dk:n alasivulla. Se on avoin kaikille Tanskassa, se on maksuton ja sisältää Digitaalisen psykiatrian keskuksen (Center for Digital Psychiatry) tuottamaa sisältöä.

Aloite tehdään, kun tanskalaiset kääntyvät yhä useammin chatbottien puoleen saadakseen tietoa mielenterveydestä, keskuksen raportin mukaan. Tor Juul Groth, sikäläinen digitaalinen projektipäällikkö, kertoo Tanskan verovaroin rahoitetulle yleisradioyhtiö DR:lle tavoitteesta.

— Haluamme helpottaa aikuisten avun hakemista ja korkealaatuisen avun saamista julkisesta terveydenhuoltojärjestelmästä, kun he alkavat kokea mielenterveysongelmia, sanoo Tor Juul Groth.

Mainos:

Hän pitää tätä nimenomaista aluetta tekoälylle sopimattomana.

— Tällä alueella on erittäin selvää, että chatboteilla on vaikeuksia antaa tarkkoja vastauksia, hän sanoo.

Käyttäjät suorittavat yksinkertaisia verkkokursseja, joihin kuuluu lyhyitä, käytännönläheisiä harjoituksia. Videoisäntä ohjaa heidät koko ohjelman läpi.

Niiden tanskalaisten määrä, jotka kokevat stressiä jokapäiväisessä elämässään, on kasvanut vuodesta 2010 lähtien Tanskan kansallisen terveysprofiilin mukaan.

Ideana on, että yleislääkärit voisivat ohjata potilaita palvelun piiriin.

Tavoitteena on, että 20 000 tanskalaista aloittaa verkko-ohjelman vuonna 2027.

Moonshot haastaa Anthropicin — raportoi voittoja merkittävissä tekoälytesteissä

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvitus, jossa on ”Kimi K3.1” -teksti, korkea laivastonsininen rakennelma ja pistemäinen polku terminaalisymboleita kermanvärisellä pohjalla.
Moonshot on julkaissut Kimi K3.1 Pron.

Kiinalainen Moonshot on julkaissut Kimi K3.1 Pro -mallin, joka yhtiön omien testien mukaan voittaa Anthropicin Claude Opus 5.5:n useissa vaativissa koodauksen ja talousanalyysin suorituskykytesteissä. Painokertoimet eivät ole vielä ladattavissa, mutta yhtiö lupaa julkaista ne 4. marraskuuta mennessä.

Julkaisu tapahtui 23. lokakuuta. Malli on jo saatavilla Kimi.ai-sivustolla, Kimi Work- ja Kimi Code -palveluissa sekä yhtiön rajapinnan (API) kautta.

Moonshotin mukaan mallin täydet painokertoimet julkaistaan 4. marraskuuta 2026 mennessä. Lisenssiehtoja ei vielä tiedetä, joten toistaiseksi kyse on lupauksesta avoimista mallin painokertoimista pikemminkin kuin vahvistetusta avoimesta lähdekoodista sanan varsinaisessa merkityksessä.

Silti ilmoitus on vahva kannanotto. Anthropicin ja OpenAI:n johtavien amerikkalaismallien painokertoimet eivät ole julkisia, ja malleja voi käyttää vain palveluina yhtiöiden itsensä tai muiden pilvipalveluntarjoajien kautta.

Mainos:

Moonshot valitsee vastakkaisen lähestymistavan ja aikoo julkaista huippuluokan mallin kenen tahansa käytettäväksi omalla laitteistollaan.

Sen edeltäjä, Kimi K3, haastoi johtavia amerikkalaismalleja useissa testeissä jo heinäkuussa. K3.1 Pron myötä kiinalaiset ottavat seuraavan askeleen.

Johtaa koodausmaratoneissa ja talousanalyysissä

Moonshotin omassa vertailussa K3.1 Pro suoriutuu Opus 5.5:tä paremmin useissa reaalimaailman työtä mittaavissa testeissä. Pitkiä ohjelmointitehtäviä testaavassa SWE-Marathonissa yhtiö raportoi tulokseksi 51,7, kun Opusin tulos on 46,3.

OfficeQA Pro v2 -testissä, jossa mallin on analysoitava taloudellista dataa aidoista asiakirjoista, se saa 64,4 pistettä vasten 62,2 pistettä, mitä yhtiö kutsuu luokkansa parhaaksi.

Kimi johtaa myös Frontier Finance -testissä, joka mittaa kokonaisia sijoitusprosesseja valinnasta kannattavuusanalyysiin, pistein 58,6 vastaan 56,7. Työkaluja hyödyntävässä Humanity's Last Exam -tietotestissä yhtiö ilmoittaa tulokseksi 70,0 vastaan 67,7.

Opus säilyttää johtoaseman joillakin osa-alueilla samassa vertailussa. Terminal-Bench 4.0 -testissä, joka testaa koodausagentteja terminaaliympäristössä, Kimi saa 65,7 prosenttia vasten Opusin 66,4 prosenttia. 3D-testi BenchCADissa luvut ovat 92,7 vastaan 96,2.

Maailman neljäs riippumattoman arvion mukaan

Riippumaton analytiikkayritys Artificial Analysis sijoittaa K3.1 Pron neljänneksi älykkyysindeksissään 55 pisteellä, mikä on yksitoista pistettä enemmän kuin Kimi K3:lla. Vain Claude Opus 5.5 (58 pistettä), Claude Sonnet 5.5 ja Muse Wonder Full sijoittuvat korkeammalle.

Yrityksen omassa Terminal-Bench 4.0 -ajossa Kimi saa 67 prosenttia, mikä on korkein tulos kaikista sen testaamista malleista.

Kun painokertoimet on julkaistu, K3.1 Prosta tulee Artificial Analysisin mukaan korkeimmalle sijoitettu avoin malli. Ero parhaan avoimen mallin ja parhaan suljetun mallin välillä kutistuu tällöin indeksissä 12 pisteestä 3 pisteeseen.

Artificial Analysisin mukaan API-hinnoittelu on 2 dollaria miljoonaa syötetokenia kohden, 10 dollaria miljoonaa tulostetokenia kohden ja 0,20 dollaria välimuistissa olevilta tokenien osalta, mikä on kolmanneksen vähemmän kuin K3-mallilla.

2,8 biljoonaa parametria ja pelimoottoreita

Mallissa on yhteensä 2,8 biljoonaa parametria, joista 104 miljardia on aktiivisena jokaisessa laskutoimituksessa. Se lukee tekstiä ja kuvia, ja sen konteksti-ikkuna on miljoona tokenia, mikä vastaa karkeasti 1 500 A4-sivua tekstiä yhdessä tehtävässä.

Nopeampi muunnelma, Highspeed, on yhtiön mukaan kahdesta kolmeen kertaa nopeampi.

Moonshot korostaa mallin kykyä rakentaa kokonaisia pelejä Unreal Engine-, Unity- ja Godot-alustoilla sekä kirjoittaa skriptejä parametriseen mallinnukseen Blenderissä ja CAD-ohjelmistoissa.

Sisäisessä testissä se rakensi ihmisen kävelysimulaattorin, löysi ja korjasi 36 virhettä olkapään lihaslaskelmissa ja sai simuloidun ihmisen kävelemään 11,2 sekuntia luhistumisen sijaan.

Yhtiö kertoo myös poistaneensa kyberalaan liittyvää koulutusdataa ennen avointa julkaisua, jotta mallin kyky kirjoittaa hyväksikäyttökoodia pysyisi johtavia suljettuja malleja heikompana.

Yhteisö testaa jo

Tekoälypersoona Peter Gostev on varhaisten testaajien joukossa. X-palvelussa hän kutsuu K3.1 Prota "hyväksi malliksi" ja esittelee joitakin suosikkituloksiaan sen testauksesta.

Toisia hämmästyttää se, että malli tulee olemaan avoin. "2,8 biljoonaa parametria ja he vain laittavat sen internetiin kuin PDF-tiedoston", kirjoittaa X-käyttäjä Chip Herndon Moonshotin julkaisupostauksen alla.

Ohjelmistoasiantuntija Theo varoittaa: PHP-kriisi on vasta alkua suuremmille globaaleille IT-turvallisuusongelmille

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvituskuva palvelinkotelosta, jossa on viininpunainen laastari ja erillinen roikkuva metalliavain.
Tietoturvapäivitys korjaa ohjelmistovirheen, mutta ei poista käytöstä jo varastettua pääsyavainta. Avain on mitätöitävä erikseen.

Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.

The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.

Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.

Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.

Mainos:

— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.

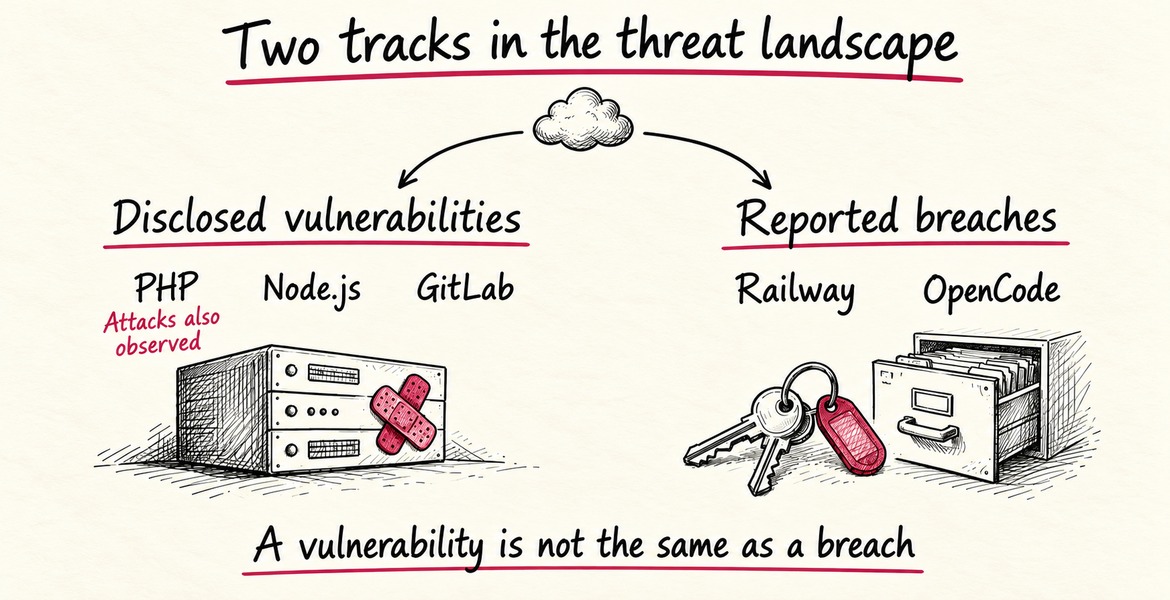
Käsinpiirretty luonnos, jossa on kaksi polkua: julkistetut tietoturva-aukot PHP:ssä, Node.js:ssä ja GitLabissa sekä raportoidut tietomurrot Railwayssä ja OpenCodessa. PHP:ssä on havaittu myös hyökkäyksiä.
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.

Kaksi polkua: tietoturvavirheet ja tietomurrot

Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.

PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.

Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.

Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.

Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.

Miksi tekoälyavaimista on tullut ryöstösaalista?

API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.

Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.

Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.

Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.

OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.

Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.

Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.

— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.

Miksi jopa hyvin kirjoitettu koodi kärsii?

PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.

Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.

Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.

Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.

Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.

Myös GitLab ja Node.js paikkasivat

Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.

Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.

Tekoäly lyhentää hyökkäykseen kuluvaa aikaa

PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.

"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.

Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.

Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.

Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.

"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.

Miksi Theo uskoo tilanteen pahenevan

Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.

Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.

— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.

Mitä voit tehdä?

Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.

Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.

Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.

— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.