Spotify vaatii nyt joitakin Premium Family -jäseniä seisomaan tilin omistajan vieressä ja skannaamaan QR-koodin. Jokainen, joka myöhästyy seitsemän päivän määräajasta, estetään muista Family- ja Duo-tilausmuodoista kahdentoista kuukauden ajaksi.
Spotify sanoo, että se saattaa pyytää "joitakin" jäseniä vahvistamaan, että he asuvat yhdessä tilauksen ylläpitäjän kanssa. Tilauksen ylläpitäjä avaa koodin puhelimellaan, ja jäsen skannaa sen omalla puhelimellaan. Molempien on oltava samassa paikassa.
Koodi vaihtuu muutaman sekunnin välein, joten kuvakaappaus perheen ryhmäkeskustelussa ei riitä. Koodin voi skannata vain mobiilisovelluksella.
Jäsenellä on seitsemän päivää aikaa ilmoituksen saamisesta. Jos hän myöhästyy tästä aikaikkunasta tai vahvistusta ei voida suorittaa loppuun, hän ei voi liittyä toiseen Family- tai Duo-tilaukseen kahteentoista kuukauteen. Spotify ohjaa heidät sen sijaan muihin tilausmuotoihinsa. Rajoitus estää siis heitä käyttämästä muita jaettuja tilausmuotoja, sen sijaan että heidät erotettaisiin palvelusta.
Mainos:
Hintaero selittää, miksi tarkastuksella on merkitystä. Spotify ilmoittaa, että Premium Individual maksaa 149 kruunua kuukaudessa. Family, johon mahtuu jopa kuusi tiliä, maksaa SweClockersin mukaan 249 kruunua.
SweClockers raportoi myös, että Reddit-käyttäjät sanovat läpäisseensä tarkastuksen videopuheluiden välityksellä, kun tilauksen ylläpitäjä on pitänyt koodia kameran edessä.
Yhtiö itse kutsuu tätä rutiininomaiseksi. The Vergen mukaan Spotifyn toinen toimitusjohtaja Alex Norström vastasi asiaa koskevaan kysymykseen sijoittajapuhelun aikana:
— Tässä ei ole niinkään kyse kurinpalautuksesta vaan rutiininomaisesta parannuksesta Family-tilauksen vahvistusmenetelmiimme, sanoo Alex Norström.
Samalla hän myöntää, että "ajan mittaan" tarkastuksista on mahdollista löytää porsaanreikiä.
— Tämä ei ole asia, jolla on päättymispäivää, sanoo Norström.
Arkistokuva: Rakennus 92 Microsoftin pääkonttorilla Redmondissa, Washingtonissa. Torstaina alkanut käyttökatko vaikutti sähköpostin ja useiden Microsoft 365 -palveluiden käyttöön ja jatkui perjantaina. Kuvassa näkyy yhtiön pääkonttori, ei vahvistettu vikaantumispaikka.
Microsoftin pilvipalvelut olivat yhä häiriöalttiita perjantaina torstain laajamittaisen käyttökatkon jälkeen, jolloin Outlook-sähköposti lakkasi toimimasta toimistotyöntekijöillä Yhdysvalloissa. Uudelleen käynnistetyt palvelimet saattavat lakata vastaamasta uudelleen liikenteen palatessa.
Käyttökatko alkoi hieman puolenpäivän jälkeen torstaina Yhdysvaltain aikaa. Huipussaan häiriöitä seuraava Downdetector-sivusto kirjasi yli 130 000 ilmoitusta Outlook-ongelmista, kuten CNN raportoi. Kello 15.30 mennessä ilmoituksia oli jäljellä lähes 60 000.
Microsoft ilmoitti alun perin ongelmista sähköpostilaatikoiden käytössä Exchange Onlinessa, joka on yritysten sähköpostilaatikoita isännöivä palvelu. Muita palveluita, joihin häiriö saattaa vaikuttaa, ovat Teams, SharePoint, Copilot 365, Defender XDR, Planner ja To Do. Yhtiön mukaan häiriö voi vaikuttaa käyttäjiin kaikilla alueilla.
Monille toimistotyöntekijöille Yhdysvalloissa tämä tarkoitti sitä, ettei sähköpostia voitu käyttää suuren osan työpäivästä. "Ei Outlookia, ei Teamsia", yksi käyttäjä kirjoitti X:ssä vihjaten, että kaikki voisivat lähteä kotiin.
Mainos:
Palvelimet, jotka putosivat verkosta
Microsoft kirjoittaa, että raskas kuormitus ei johtunut lisääntyneestä käyttäjäliikenteestä. Syynä oli useiden palvelimien odottamaton muuttuminen tavoittamattomiksi, mikä kuormitti jäljelle jäänyttä infrastruktuuria. Palvelimet putosivat pois automaattisten kunnonvalvontatarkistusten (health checks) epäonnistuttua, jotka määrittävät, saako palvelin vastaanottaa liikennettä.
Yhtiö osoittaa tarkistuksia käsittelevän komponentin mahdollisena vikojen lähteenä, mutta sillä ei ole lopullista selitystä. Microsoft ei ole löytänyt mitään viimeaikaista muutosta, joka olisi tapahtunut samanaikaisesti käyttökatkon alkamisen kanssa.
Yhtiö on ryhtynyt lukuisiin toimenpiteisiin. Microsoft keskeytti kaikki käyttöönotot, reititti liikenteen uudelleen ja käynnisti palvelimia uudelleen. Vaihtoehtoinen kunnonvalvontatarkistus toi joitakin palvelimia takaisin verkkoon, mutta torstai-iltana yhtiö myönsi, etteivät toimenpiteet olleet tuottaneet toivottua tulosta. Palvelimien ydintoiminto ylikuormittui ja kapasiteetti laski.
Perjantaina Microsoft totesi, että takaisin verkkoon tulleet palvelimet saattavat lakata vastaamasta uudelleen, kun liikenne saavuttaa ne. Yhtiö analysoi parhaillaan, mikä laukaisee tämän käyttäytymisen, ja rajoittaa tilapäisesti läpipäästettävän liikenteen tyyppejä. Alueet, joilla toimenpiteet on toteutettu, osoittavat osittaista palautumista.
Työ frontend-palvelimien palauttamiseksi ja liikenteen optimoimiseksi jatkui perjantaina. Sillä välin Microsoftin tilasivu näytti "Palvelun heikentymistä" Microsoft 365:lle. Yhtiö ei ole antanut aikataulua täydelliselle palautumiselle.
Claude Fable 5.2 ottaa suurimmat askeleensa siellä, missä sen edeltäjä oli heikoimmillaan. Anthropicin omissa testeissä sen tulokset freelance-työssä ja robottien ohjauksessa yli kaksinkertaistuvat, kun taas hinta putoaa viidenneksellä.
Anthropic esitteli Fable 5.2:n maanantaina yhdessä Claude Mythos 5.2:n kanssa. Tämän katsauksen luvut ovat peräisin yhtiön omasta vertailutaulukosta, jossa uutta mallia verrataan sen edeltäjään Fable 5.1:een, Anthropicin Opus 5.5:een, OpenAI:n GPT-6 Astraan ja Googlen Gemini 4 Carboniin.
Fable ja Mythos perustuvat samaan malliin, mutta niissä on erilaiset turvarajoitukset. Fablessa on rajoituksia kyberturvallisuuden ja biologian väärinkäyttöä vastaan, ja se on kaikkien maksavien käyttäjien saatavilla. Mythos-mallissa on löyhemmät rajoitukset, ja se on varattu tarkastetuille organisaatioille.
Yli kaksi kertaa parempi freelance-tehtävissä
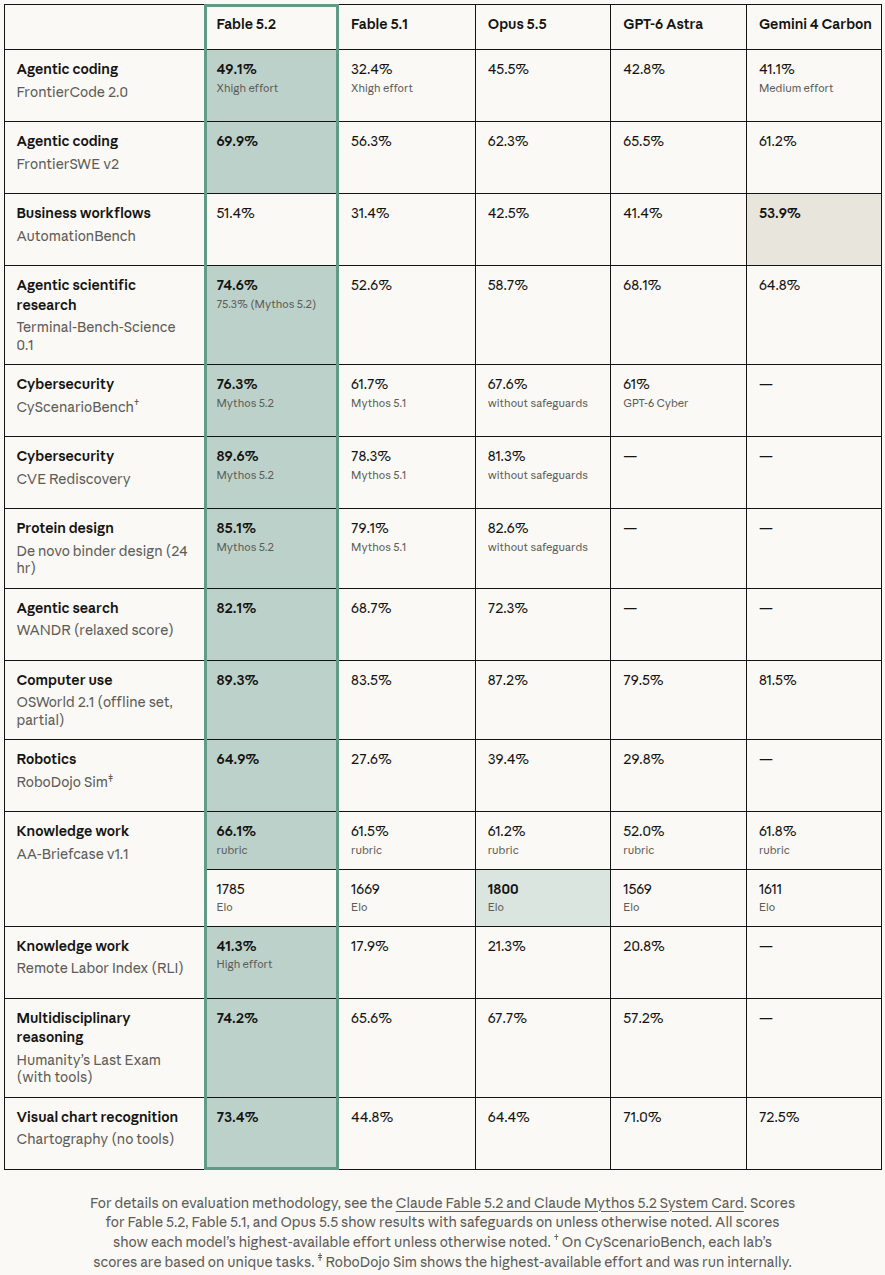
Yksi suurimmista parannuksista on Remote Labor Indexissä, jossa mallin odotetaan suoriutuvan todellisista freelance-tehtävistä vähintään yhtä hyvin kuin ihminen. Fable 5.2 saa tulokseksi 41,3 prosenttia, kun Fable 5.1:n tulos oli 17,9 ja Opus 5.5:n 21,3 prosenttia.
Mainos:
Robotiikkatestissä RoboDojo, jossa simuloitua kaksiperäistä robottia ohjataan kamerakuvien avulla, tulos nousee 27,6 prosentista 64,9 prosenttiin. GPT-6 Astra yltää vain 29,8 prosenttiin.
Agenttipohjainen koodaus ottaa myös suuren harppauksen. FrontierCode 2.0 -testissä Fable 5.2 saa 49,1 prosenttia, mikä on 16,7 prosenttiyksikköä enemmän kuin edeltäjän 32,4 ja edellä Opus 5.5:tä (45,5), Astraa (42,8) ja Gemini 4 Carbonia (41,1). FrontierSWE v2 -testissä se saa 69,9 prosenttia verrattuna 56,3 prosenttiin, Astran ollessa lähimpänä 65,5 prosentilla.
Tieteellistä tutkimustyötä mittaava Terminal-Bench-Science antaa tulokseksi 74,6 prosenttia, kun Fable 5.1 sai 52,6 ja Astra 68,1 prosenttia. Kaavioiden tulkinnassa mallin tulos nousee 44,8 prosentista 73,4 prosenttiin.
Anthropicin omat testit osoittavat merkittäviä parannuksia Fable 5.1 -malliin verrattuna, mutta myös alueita, joilla Gemini 4 Carbon ja Opus 5.5 ovat edellä. Tietoturva- ja biologia-rivit viittaavat Mythosiin. Klikkaa nähdäksesi täysikokoisena. Kuvakaappaus: Anthropic.
Malli tarjoaa myös enemmän vastinetta rahalle. FrontierCodessa Fable 5.2 saavutti korkealla suoritustasolla (high effort) suurin piirtein saman tason kuin Opus 5.5 maksimitasolla (maximum effort), mutta yhtiön mukaan noin puolella tehtäväkohtaisista kustannuksista.
Missä Fable häviää
Fable ei voita kaikessa. Gemini 4 Carbon johtaa liiketoiminnan työnkulkuja testaavaa AutomationBenchiä 53,9 prosentilla vasten 51,4 prosenttia. Tietotyötestissä AA-Briefcase Opus 5.5 pysyy edellä Elo-luokituksissa pistein 1800–1785.
Anthropic itse suosittelee Opus 5.5:tä lähtökohdaksi useimpiin koodaus- ja tietotehtäviin, ja Fablea kaikkein vaativimpaan työhön.
Halvempi ja nopeampi
Hinta laskee 8 dollariin miljoonaa syötetokenia kohden ja 40 dollariin miljoonaa tulostokenia kohden, aiemmista 10 ja 50 dollarista. Yhtiön mukaan tekstin tuottaminen on jopa 30 prosenttia nopeampaa kuin 5.1-malleilla, mikä on nopeuden eikä laadun mittari.
Nopea tila (fast mode), joka on jopa 2,5 kertaa nopeampi, maksaa kaksinkertaisesti: vastaavasti 16 ja 80 dollaria.
Fable 5.2 on ollut saatavilla maanantaista lähtien kaikissa maksullisissa tilauksissa, Claude-alustalla sekä Amazon Web Servicesin, Google Cloudin ja Microsoft Azuren kautta.
Anthropic nostaa esiin useita omia esimerkkejä. 1 000 Fable 5.2 -agentin tiimi formalisoi Fermatin suuren lauseen todistuksen 30 tunnissa, mikä tarkoittaa, että he käänsivät sen kielelle, jota tietokone voi tarkistaa vaihe vaiheelta.
Samalla kokoonpanolla Opus 5.5 sai valmiiksi 26 prosenttia 18 tunnissa, eikä se juurikaan edistynyt lisää 30 tunnin kohdalle tultaessa. Yhtiön ensimmäinen formalisointi kesti yksitoista päivää.
Toisessa kokeessa mallin tehtäväksi annettiin rakentaa käyttöjärjestelmä tyhjästä kansiosta. Se koordinoi yli 1 000 ala-agenttia kahdeksan päivän ajan ja toimitti yhtiön mukaan järjestelmän, joka käynnistyy kannettavalla tietokoneella ja sisältää ajurit, pysyvän tiedostotallennuksen, ikkunat ja kirjautumisnäytön.
Anthropic kertoo myös, että Fable 5.2 ratkaisi kaksi teoreettisen fysiikan avointa ongelmaa, jotka koskivat mustia aukkoja.
Mythos lukkojen takana
Mythos 5.2 on yhtiön kyvykkäin kyberturvallisuusmalli. Organisaatiot voivat hakea pääsyä Anthropicin kyberturvallisuuden ja biotieteiden varmennusohjelman kautta, ja Enterprise-asiakkaat voivat käyttää mallia Claude Security -palvelun kautta.
Uusien mallien käyttöä seurataan useiden pyyntöjen välillä, koska jotkut väärinkäytön muodot käyvät ilmi vain toistuvina kaavoina. Ehdot täyttävät yritysasiakkaat voivat säilyttää nollatason datan säilytyksen (zero data retention) jo ennen kuin Enterprise Frontier Safeguards -ohjelma on otettu käyttöön, kun taas muiden asiakkaiden kohdalla noudatetaan 30 päivän säilytysaikaa turvallisuusseurantaa varten.
Järjestelmäkortti raportoi myös yhdestä erityisestä taantumasta. Prompt injection -hyökkäysten aikana – joissa piilotetuilla ohjeilla pyritään kaappaamaan malli – Fable 5.2 tukeutuu vanhempaan Opus 4.8 -malliin useammin kuin aiemmat mallit, mikä antaa hyökkääjille korkeamman onnistumisprosentin.
Kun Fable 5.2 itse vastaa, se on yhtiön mukaan yksi tähän asti vastustuskykyisimmistä malleista.
Nykyaikaiseen autoon hyökkäävien hakkereiden ei enää tarvitse mennä auton oman elektroniikan kautta. Kasvava määrä tietoturvapuutteita löytyy sovelluksista ja pilvipalveluista, jotka tallentavat tietoja omistajan asuinpaikasta ja auton ajoajoista, osoittaa Göteborgin yliopiston katsaus.
Tutkimuksessa, joka julkaistiin Software Quality Journal -lehdessä, tutkijat ja kollegat Chalmersista tarkastelivat 413 raportoitua tietoturvapuutetta autoihin liittyvissä ohjelmistoissa vuodesta 2022 syyskuuhun 2024 saakka. Tämän jälkeen he vertasivat löydöksiään edellisen vuosikymmenen tilanteeseen.
Mitä useampaan palveluun auto on yhteydessä, valmistajan palvelimista latausasemiin, sitä enemmän tapoja hyökkääjällä on päästä sisään.
— Kymmenen vuotta sitten IT-tietoturvapuutteita löytyi useammin autojen omista järjestelmistä. Nyt näemme, että sovelluksista, verkkosivustoilta ja pilvipalveluista löytyvien riskien osuus on kolminkertaistunut, sanoo Srijita Basu, ohjelmistotekniikan tutkija.
Mainos:
Arkielämä on tallennettu pilveen
Basun mukaan kuka tahansa pääsyn saava voi saada muutakin kuin itse auton: tietoa kuljettajan elämästä. Raportoitu haavoittuvuus on riski, ei todiste tietomurrosta.
Se, mitä voi tapahtua, selvisi joulukuussa 2024, kun kävi ilmi, että noin 800 000 Volkswagenin, Audin, Seatin ja Skodan sähköautoon liittyvät tiedot olivat olleet saatavilla verkossa kuukausien ajan. Tiedot oli tallennettu pilvipalveluun, joka keräsi tietoja autoista, ja sieltä oli löydettävissä GPS-sijainteja sekä omistajien sähköpostiosoitteita, puhelinnumeroita ja kotiosoitteita. Eettiset hakkerit löysivät vuodon ilmiantajan vihjeen perusteella, ja se tiettävästi suljettiin ennen kuin kukaan ehti hyödyntää sitä.
Lisäksi yhä useammat haavoittuvuudet on luokiteltu vakaviksi tai kriittisiksi.
— Olemme yllättyneitä siitä, kuinka perustavanlaatuisia näiden järjestelmien heikkoudet ovat. Ne voivat liittyä salasanoihin, joita ei ole vaihdettu asennuksen jälkeen, Basu sanoo.
Viihde ja ajoneuvon hallinta samassa verkossa
Musiikki, navigointi ja Wi-Fi hoidetaan auton viihdejärjestelmän kautta. Jos sitä ei ole asianmukaisesti eristetty auton hallintajärjestelmistä, joku auton Wi-Fi-verkkoon yhdistävä voisi pahimmassa tapauksessa päästä käsiksi myös noihin järjestelmiin.
Tietoturvatutkijat osoittivat tämän olevan mahdollista jo vuonna 2015, kun he käyttivät Jeep Cherokeen mediajärjestelmää ottaakseen hallintaansa sen ohjauksen, kaasun ja jarrut. Vuosikymmen myöhemmin vastaavia heikkouksia on yhä jäljellä uuden katsauksen mukaan. Basu kehottaakin valmistajia erottamaan ajoneuvon hallintajärjestelmät tiukasti kaikista muista IT-järjestelmistä ja rakentamaan niiden ympärille vahvan tietoturvan.
Asenna päivitykset ja mieti, mitä jaat
Auton omistajat voivat myös vaikeuttaa hyökkääjien työtä asentamalla päivitykset heti, kun auto niitä pyytää, ja käyttämällä vahvoja salasanoja.
Hän varoittaa myös autojen tekoälyavustajista, jotka saavat henkilökohtaisia tietoja, kun niitä esimerkiksi pyydetään suunnittelemaan pitkä matka sähköautolla.
— Kuten muutkin tekoälyjärjestelmät, nämä avustajat voidaan huijata paljastamaan niille syötettyjä tietoja. Sillä on siis merkitystä, mitä me jaamme ja mihin autonvalmistaja antaa tekoälyn päästä käsiksi, Basu sanoo.
Sadat Boston Dynamicsin työntekijät vaativat, että yritys lopettaa robottikoirien myynnin Yhdysvaltain maahanmuuttovirasto ICE:lle. Johto kieltäytyy perääntymästä ja lupaa, ettei roboteista tule koskaan aseita.
Yli 300 työntekijää on allekirjoittanut syyskuun alussa yrityksen johdolle lähetetyn protestikirjeen, teknologialehti Ars Technica raportoi. Lähes puolet allekirjoituksista on nimettömiä. Kopiot on toimitettu myös Boston Globelle ja radioasema WBUR:lle.
"Monet meistä ovat saaneet viestejä ystäviltä ja perheenjäseniltä, jotka kysyvät epäuskoisina ja kauhuissaan, ovatko uutiset totta ja miten voimme elää itsemme kanssa, jos ne ovat", kirjeessä sanotaan. "Riski Boston Dynamicsille on yksinkertaisesti liian suuri tämän sopimuksen jatkamiseksi."
Allekirjoittajat kuvailevat itseään työntekijöiksi, jotka nauttivat työnsä näyttämisestä ystävilleen, perheelleen ja laajemmalle maailmalle, ja jotka rakastavat haastaa käsityksiä siitä, mihin robotit pystyvät.
Mainos:
Syyskuun 25. päivänä Yhdysvaltain kotimaan turvallisuusvirasto DHS myönsi 1,3 miljoonan dollarin sopimuksen connecticutilaiselle Radecolle. Yritys toimittaa ICE:lle muokattuja versioita Boston Dynamicsin nelijalkaisesta Spot-robotista.
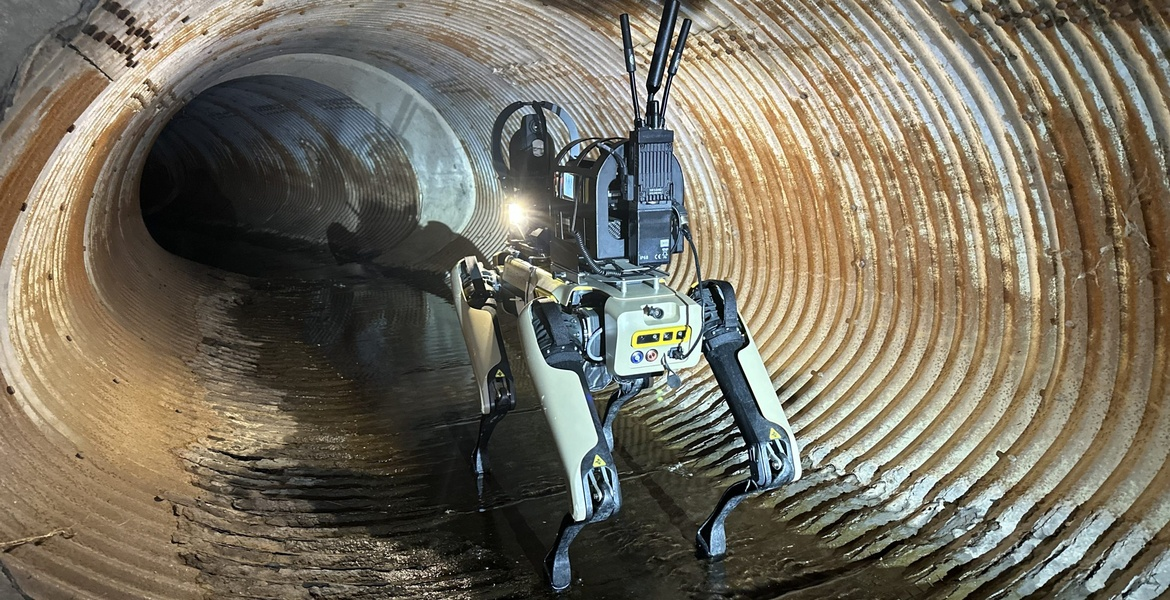
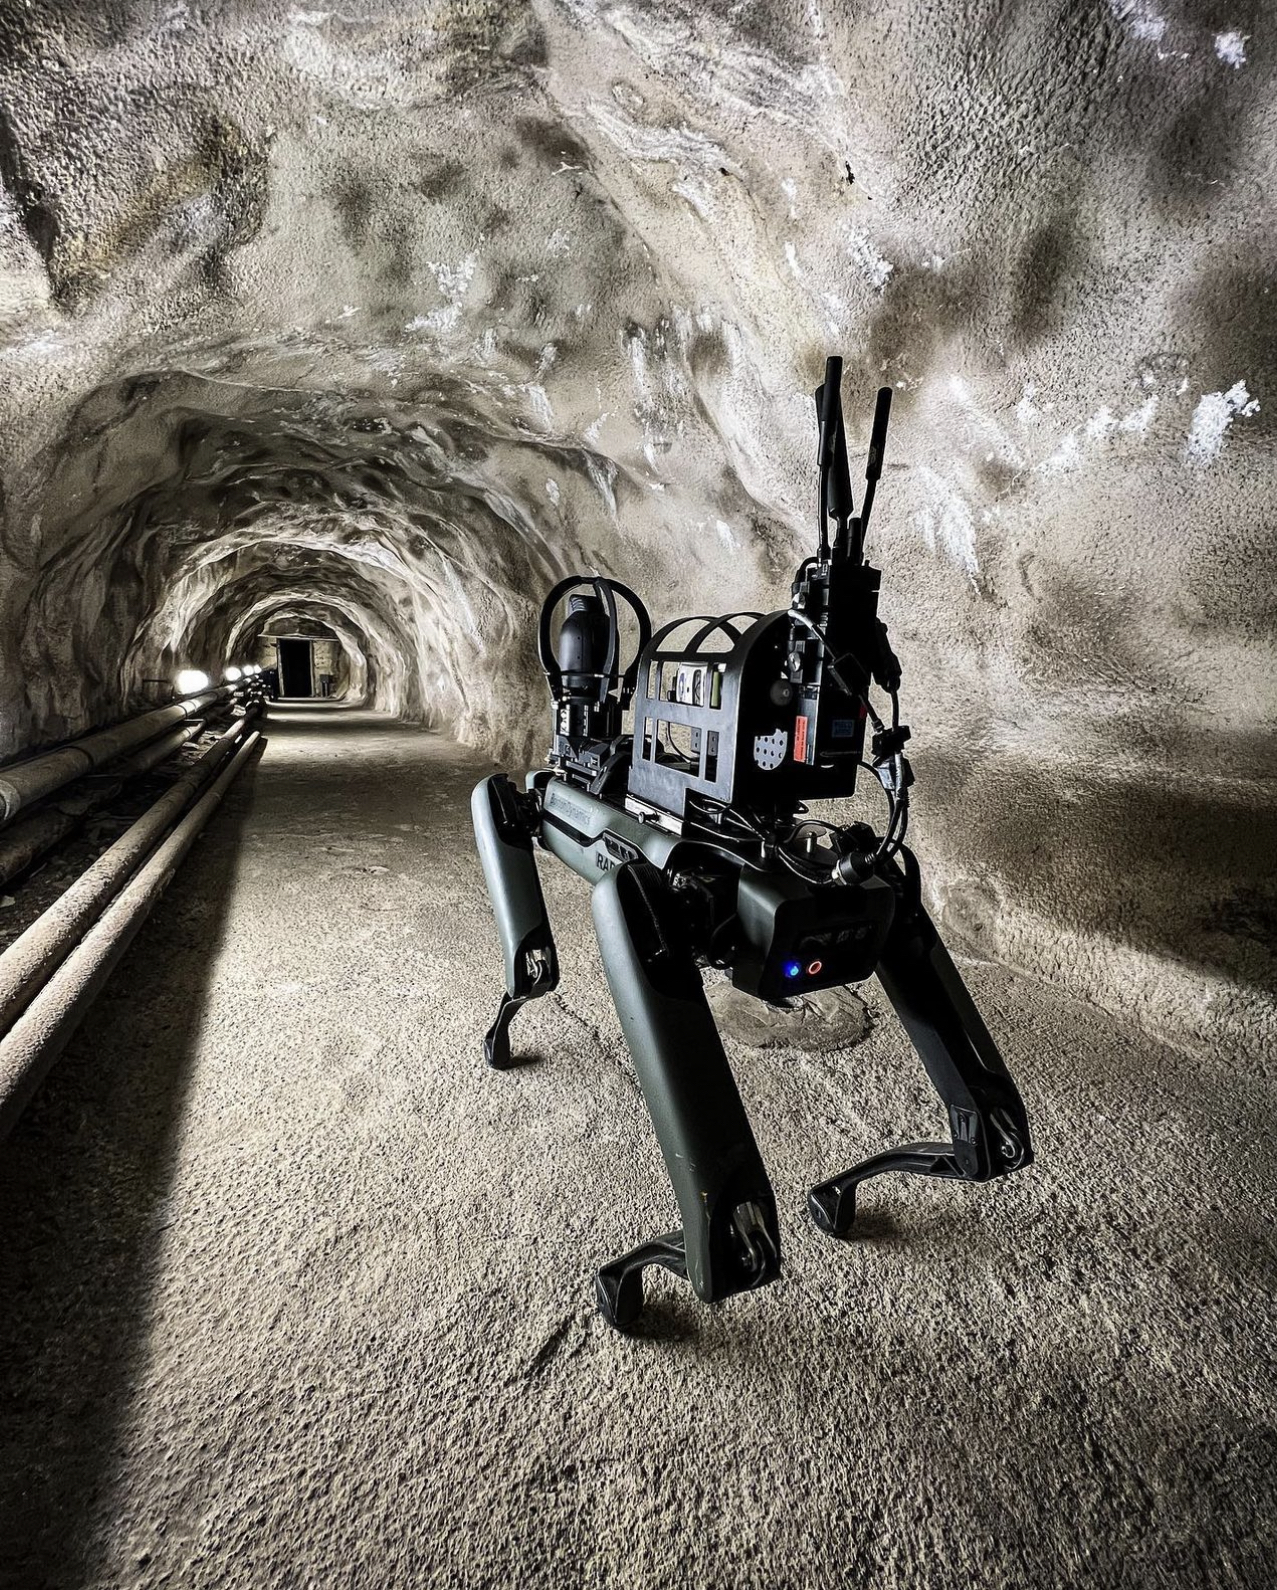
Cerberus voidaan varustaa mittaamaan vaarallisia aineita ja tarkistamaan olosuhteet ennen henkilöstön lähettämistä ahtaisiin tiloihin. Kuva: Radeco
Cerberus — Spot lisävarusteilla
Sopimus kattaa neljä Spot-robottia, jotka Radeco on muokannut ja joita se myy nimellä Cerberus. Sopimuksen mukaan ne havaitsevat säteilyä, myrkyllisiä kaasuvuotoja ja räjähdysuhkia kaupunkiympäristöissä tai katastrofialueilla, ja niitä käytetään myös etävalvontaan ja tarkastuksiin.
Keskeinen komponentti on happianturi, joka tarkistaa, onko ilma hengityskelpoista, kun henkilöstöä lähetetään ahtaisiin tiloihin, kuten tunneleihin. Robotissa on myös kamera 30-kertaisella zoomilla, 360 asteen kameroita ja lämpökamera.
Valinnainen robottikäsivarsi voi tarttua esineisiin ja avata ovia. Sopimus kuvailee robotin kykenevän navigoimaan monimutkaisissa teollisuusympäristöissä itsenäisesti ja suorittamaan "toistuvia autonomisia tehtäviä minimaalisella inhimillisellä puuttumisella".
ICE perustelee hankintaa viittaamalla operaatioihin, jotka kohdistuvat rajat ylittäviin tunneleihin sekä kartellien, ulkomaisten jengien ja kansainvälisten rikollisjärjestöjen ylläpitämiin salakuljetus- ja ihmiskauppaverkostoihin.
Salakuljettajien metsästyksestä ratsioihin
Boston Dynamics korostaa, että robotteja käyttää ensisijaisesti Homeland Security Investigations (HSI), joka keskittyy rajat ylittävään rikollisuuteen karkotusten sijaan.
Ajatushautomo Brennan Center for Justice on kuitenkin dokumentoinut, että HSI osallistui usein paperittomien siirtolaisten karkotuksiin ja työpaikkaratsioihin Donald Trumpin ensimmäisellä kaudella. Sen jälkeen kun Trumpin toinen kausi alkoi tammikuussa 2025, yksikkö on jälleen siirtänyt tuhansia agentteja maahanmuuttotapauksiin toimeenpanomääräyksen määriteltyä sen ydintehtävän uudelleen, kertoo Immigration Policy Tracking Project.
Protestikirje viittaa erityisesti 4. syyskuuta 2025 tehtyyn ratsiaan Hyundain Metaplant America -tehtaalla Georgiassa, jossa 475 työntekijää pidätettiin, useimmat heistä eteläkorealaisia. Hyundai Motor Group on omistanut Boston Dynamicsin vuodesta 2021 lähtien.
"Emme voi olla ylpeitä työskentelystä Boston Dynamicsilla, kun työtämme käyttää virasto, joka kohtelee siviilejä raa'asti, mukaan lukien joitakin omia kollegojamme Hyundailla", työntekijät kirjoittavat.
Johto pysyy tiukkana
Yrityksen johto seisoo sopimuksen takana, jonka puitteissa Boston Dynamics tarjoaa pääasiassa teknistä tukea muokatuille roboteille. Henkilöstölle suunnatussa sähköpostissa väliaikaisena toimitusjohtajana toiminut Amanda McMaster kirjoitti, että päätös on linjassa yrityksen tarkoituksen kanssa "kehittää eettisesti älykkäitä koneita ihmiskunnan palvelukseen". Hän pyysi työntekijöitä "kunnioittamaan ja hyväksymään päätöksen, vaikka olisittekin eri mieltä".
McMaster viittasi myyntiehtoihin, jotka kieltävät robotin tarkoituksellisen käytön ihmisten tai eläinten vahingoittamiseen tai pelotteluun, aseena tai aseiden mahdollistamiseen. Yritys on aiemmin allekirjoittanut avoimen kirjeen, jossa vastustetaan kehittyneiden mobiilirobottien aseistamista.
Yrityksen edustaja sanoo, että DHS ja HSI ovat noudattaneet ehtoja useiden yhteistyövuosien aikana. Jos asiakas rikkoo niitä, takuu voidaan peruuttaa, ohjelmistopäivitykset keskeyttää, lisenssi irtisanoa ja ryhtyä oikeudellisiin toimiin. "Spot-robotit ovat työkaluja, jotka auttavat pitämään ihmiset poissa vaarasta", edustaja kirjoittaa lausunnossaan.
Huoli rekrytoinnista
Protesti tulee samaan aikaan, kun Boston Dynamics rakentaa uutta robotiikka- ja tekoälylaitosta Walthamiin, Massachusettsiin. 100 miljoonan dollarin hankkeen odotetaan luovan 1 250 uutta työpaikkaa vuoteen 2033 mennessä.
Edustaja kutsuu ICE-sopimusta monimutkaiseksi ja tunteita herättäväksi aiheeksi, myös joidenkin työntekijöiden kohdalla. Kirjeen allekirjoittaneet näkevät konkreettisen riskin yrityksen kasvulle.
"Pelkäämme menettävämme kollegoita tämän päätöksen vuoksi", he kirjoittavat. "Päätös tekee Boston Dynamicsista vähemmän houkuttelevan työnantajan — on vaikeampaa rakentaa tarvitsemamme tiimi kasvaessamme."