Lähimaksuominaisuus pankkikortissa nopeuttaa toki maksutapahtumaa esimerkiksi kaupan tai ravintolan kassalla, mutta kuten kaikessa, siinä on myöskin kääntöpuolensa. Oheisessa videossa korttimaksupäätteen omaava henkilö näyttää, kuinka helposti esimerkiksi tiukasti takataskussa olevasta lompakosta, tai oikeammin lompakossa olevasta kortista voi varastaa rahaa.
Juuri sen takia lähimaksuominaisuutta ei saa esim. verkkopankin kautta pois päältä että tätäkin yrittäjyyttä tuetaan. Tai saattaahan olla että sitä käytetään myös seurantavälineenä kun straregisiin paikkoihin asennetut lukijat ottavat korttitietoja talteen.
Jeppes
8 years ago
Asia on ollut jo pitkään viranomaisten, pankkilaitosten ja kauppojen tiedossa, mutta siitä ei puhuta ettei sähköisten maksujärjestelmien suosio alkaisi laskea ja että saataisiin käteinen hävitettyä mahdollisimman pian ja näin kaikki rahaliikenne seurannan alle. Kaikessa hiljaisuudessa kaupoista ja supermarketeista on poistettu kassojen läheisyydestä penkit joilla voisi istuskella laiton pääte taskussa tai kassissa ja varastella etänä rahaa kassalla makselevien korteilta.
Insinöörit pelastaa maailman
8 years ago
Tutultani vietiin 400 € takataskusta … ne rahat piti olla lapsiensa ruokaan tarkoitettuja … pankki jäädytti tilin … pankki ei antanut tilillä vielä olevaa n. 50 € koska oli jo jäädyttänyt tilin … asia on ollut jo kai kaksi vuotta poliisien ”tutkinnassa” … ja tutkinta kai jatkunee … jatkunee … jatkunee !
Insinöörit pelastaa maailman
8 years ago
Oon kokeillut erilaisia ”folioita” … laskee läpi … kinkkufoliota en vielä oo kokeillu …
LAITA MATKAPUHELIN FOLIOON … SOITA TOISELLA PUHELIMELLA SIIHEN … JOS SE EI KYTKEYDY … SAATTAA OLLA ETTÄ SE OLISI TARPEEKSI HYVÄ SUOJA KORTILLEKIN ?????? Oon kokeillu mummonmuusi folioo … laskee läpi puhelun … maksalaatikon aluvuoka ei laskenu läpi ja laski ??? jos siinä ei ole pieniä reikiä … TESTAA TESTAA ja TESTAA mikä se olisi idioottivarma … … minullekin OP-pankissa vakuuteltiin että ei he oo edes kuulleetkaan moisesta … jos hankit korttia niin sellainen kortti jossa ei ole ikipäivinä lähimaksu ominaisuutta …
Nasuri
8 years ago
Eikä tuossa kaikki — myynnissä on suunta-antenneja, joilla voi tehdä lähimaksu-taskuvarkauden vähän etäämmältäkin. Ei tarvitse mennä ihan iholle, voi imuttaa vaikka viereisestä kassajonosta 🙂
Kts. Googlesta esim ”rfid long distance antenna” yms. Eikä ole edes kallis, eBaysta alkaen pari kymppiä!
jalkapallo lähimaksu
8 years ago
valkoinen talo maksaa venäjä vakojien kuukausi palkat
vilautamalla amerikan expressiä puutinin jalkapalloon
tai niin kai suomen valtamedia kuvitelee
Juuda
8 years ago
Suomelian poliitikoilla ja suvakeilla on varmaan Soroksen mikrosiru päässään aivojen tilalla
aktiivinen
8 years ago
Mun tilin vois yrittää ryöstää, vetää vesiperän kun siellä ei ole mitään. Kiitos nakkilindströmmin.
sukassakus
8 years ago
Ite pidän lomppakkoa etutaskussa, tervetuloa sitä kopioimaan..
Et taida olla ihan perillä siitä mistä on kysymys. Kortiltasi eli tililtäsi voidaan rikollisesti veloittaa pimeällä maksupäätteellä joka toimii radioaalloilla, ihan sinun siitä tietämättä, ja ihan siitä riippumatta vaikka kuljettaisit korttiasi hivakassa. Riittää kun olet tarvittavan toimintasäteen sisällä.
En edes käytä mitää maksuominausuuksia kortilla vaan maksan käteisellä, ja paksu lompakko kyseessä joten siinä pitää skammia tulla laittamaa lähes housuun kiinni että voisi rikosta kokeilla, ja luuletko että onnistuu, siinä vaiheessa yrittäjä olisi jo tajuttomana.
Ei missään utopiasssa vaan lähitulevaisuudessa, jossa käteistä ei enää ole. Sinut voidaan ryöstää elektronisesti etänä etkä edes tajua että sinut on ryöstetty, etkä sitäkään että kuka. Siinähän sitten varjonyrkkeilet ja möykkäät tyhjine housuinesi.
juha.
8 years ago
Joo, tässä sitä mennään kehityksen tiellä kun kaiken pitää olla niin helppoa, niin helppoa. En ymmärrä muutoinkaan sitä mahdotonta ”helppouden” tavoittelua nykyihmisten elämään. Menneet sukupolvet raatoivat paljon enemmän jokapäiväisten asioiden takia, eikä se tuntunut niin pirkuleellisen ylitsepääsemättömältä ja vaikealta. No, olihan se toki sitäkin, mutta ei siihen kuoltu ja vain suurimmat ammatti -ruikuttajat muistivat lähimmäisiään iän ikuisilla itkuvirsillään siitä kuinka ”paljon vaivaa” on siitä ja siitä ”ja taas pitää mennä tekemään se ja se”, niin toistuvasti, että pahimpia jo kanssaihmiset välttelivät säästyäkseen ”vakiorimpsulta”, joka tosissaankin oli varsinainen koettelemus. Kaiken pitää tapahtua sadasosasekunnissa vain siksi, että aikaa ”säästyy” nuorten kohdalla biletykseen tai silkkaan naimiseen, joka onkin tämän vajoavan kansakunnan ”tekoikäisten” päätyö sen ohella, että nettiin lataillaan muhkeata persettä, rintaa, ”kamelinvarvasta”, testosteroidipitoisia hauiksia, reisiä sekä tietenkin ”rajoja rikkovia” kuristajakäärmeen kokoisia moloja, jotka eivät ”pääse irti” kuin aina.
Sanonpa vain ihan ”tieteeliselta” ja paleontrologiselta kannalta, että tämä kaikki erehdyttävästi Rooman valtakunnan viimeisiä päiviä muistuttava asiantila tahtoo markkeerata sitä, että länsimaailma on kuolevaa lajia, koska kermaperseellä ei tapella Tsingis Khanina eikä islamia tunnustavia muslimeja vastaan. Ei, edes vaikka motivointina ja pontimimena on peräti uhka siitä, että puolikuu -salonkien ”hiusmallisto” käsittää vielä vähemmän ”hyväksyttäviä kampauksia” kuin Pohjois-Korean Suuren Johtajan (ruokahalu) vastaava. Nimittäin ”leikkaus” tehdään niin viimeistä huutoa olevan jalkoväli -muuttujan tavoin eli miesten ja naisten tyylitelty jälki on aivan yksi ja sama. Nimittäin käyrällä miekalla piä poikki jokseenkin samasta kohtaa. Maailman teknologinen kehitys lopulta tappaa ihmisiä siinä alikehittyneisyyden sekä taikauskon leikkauspisteessä yhtä paljon ja tuhoisasti kun nämä kaksi käyrää kohtaavat toisensa. Ja mikä kaikkein pahinta tässä kaikessa on. Se ei anna valinnanvaraa yhdellekään ihmisille, vaan jokaisen on pakko ottaa se ”pedonmerkki” tai miksi sitä haluaa kukin sanoa. Elämme jo orwellilaisessa yhteiskunnassa, jossa isoveli valvoo ja kerää dataa sinusta aina ja kaikkialla kohta niin, ettet voi enää edes paskalla käydä ilman, että väestörekisterikeskus tai EU:n alaisuudessa toimiva Lantakomissaarintoimisto, joka indeksoi grammalleen laadun, määrän ja tietenkin ulostajan tililtä suoraveloituksena tehtävän jäte- ja ympäristöveron, joka on tietenkin valkoiselta ”perustarve -velvollisella” 100-kertainen verrattuna esim. neereiden ja muslimien vastaavaan ”rasitteeseen”. Lopuksi unohtamatta yhtä merkittävää ryhmää eli juutalaisia. Heille taas maksetaan 10 000-kertaisesti korvauksena antiseminismistä ja holokaustista, joka hyvänä tarinan kerrontana on kuivannut monen kipapään suun hiekkapaperiksi eli siksi samaksi, joka taas löytää vähän ”eri päästä” kovanluokan feministeillä, jotka olisivat läpäisemättömiä panssarointeja, jos näitä voisi käyttää panssarivaunujen ”härkkien kohtien” (ei löydy feministeiltä) suojaamiseksi.
Skimmaus esto lompakko tai Hammer ei kulje tietoliikenne kellään 30m säteellä siitä voi sit valita et blokkaako 2g3g 4g radio singaalin vai kaikki
sukassakus
8 years ago
”Tervetuloa tähän päivään.” .. vai lähitulevaisuudessa, salli nauraa, sinäkin kuolet vaikka 90 vuotiaana eikä vieläkään ole tuota tapahtunut, tullut liikaa katottua tieteisrainoja?
Kiinalainen Moonshot on julkaissut Kimi K3.1 Pro -mallin, joka yhtiön omien testien mukaan voittaa Anthropicin Claude Opus 5.5:n useissa vaativissa koodauksen ja talousanalyysin suorituskykytesteissä. Painokertoimet eivät ole vielä ladattavissa, mutta yhtiö lupaa julkaista ne 4. marraskuuta mennessä.
Julkaisu tapahtui 23. lokakuuta. Malli on jo saatavilla Kimi.ai-sivustolla, Kimi Work- ja Kimi Code -palveluissa sekä yhtiön rajapinnan (API) kautta.
Moonshotin mukaan mallin täydet painokertoimet julkaistaan 4. marraskuuta 2026 mennessä. Lisenssiehtoja ei vielä tiedetä, joten toistaiseksi kyse on lupauksesta avoimista mallin painokertoimista pikemminkin kuin vahvistetusta avoimesta lähdekoodista sanan varsinaisessa merkityksessä.
Silti ilmoitus on vahva kannanotto. Anthropicin ja OpenAI:n johtavien amerikkalaismallien painokertoimet eivät ole julkisia, ja malleja voi käyttää vain palveluina yhtiöiden itsensä tai muiden pilvipalveluntarjoajien kautta.
Mainos:
Moonshot valitsee vastakkaisen lähestymistavan ja aikoo julkaista huippuluokan mallin kenen tahansa käytettäväksi omalla laitteistollaan.
Sen edeltäjä, Kimi K3, haastoi johtavia amerikkalaismalleja useissa testeissä jo heinäkuussa. K3.1 Pron myötä kiinalaiset ottavat seuraavan askeleen.
Moonshotin omassa vertailussa K3.1 Pro suoriutuu Opus 5.5:tä paremmin useissa reaalimaailman työtä mittaavissa testeissä. Pitkiä ohjelmointitehtäviä testaavassa SWE-Marathonissa yhtiö raportoi tulokseksi 51,7, kun Opusin tulos on 46,3.
OfficeQA Pro v2 -testissä, jossa mallin on analysoitava taloudellista dataa aidoista asiakirjoista, se saa 64,4 pistettä vasten 62,2 pistettä, mitä yhtiö kutsuu luokkansa parhaaksi.
Kimi johtaa myös Frontier Finance -testissä, joka mittaa kokonaisia sijoitusprosesseja valinnasta kannattavuusanalyysiin, pistein 58,6 vastaan 56,7. Työkaluja hyödyntävässä Humanity's Last Exam -tietotestissä yhtiö ilmoittaa tulokseksi 70,0 vastaan 67,7.
Opus säilyttää johtoaseman joillakin osa-alueilla samassa vertailussa. Terminal-Bench 4.0 -testissä, joka testaa koodausagentteja terminaaliympäristössä, Kimi saa 65,7 prosenttia vasten Opusin 66,4 prosenttia. 3D-testi BenchCADissa luvut ovat 92,7 vastaan 96,2.
Maailman neljäs riippumattoman arvion mukaan
Riippumaton analytiikkayritys Artificial Analysis sijoittaa K3.1 Pron neljänneksi älykkyysindeksissään 55 pisteellä, mikä on yksitoista pistettä enemmän kuin Kimi K3:lla. Vain Claude Opus 5.5 (58 pistettä), Claude Sonnet 5.5 ja Muse Wonder Full sijoittuvat korkeammalle.
Yrityksen omassa Terminal-Bench 4.0 -ajossa Kimi saa 67 prosenttia, mikä on korkein tulos kaikista sen testaamista malleista.
Kun painokertoimet on julkaistu, K3.1 Prosta tulee Artificial Analysisin mukaan korkeimmalle sijoitettu avoin malli. Ero parhaan avoimen mallin ja parhaan suljetun mallin välillä kutistuu tällöin indeksissä 12 pisteestä 3 pisteeseen.
Artificial Analysisin mukaan API-hinnoittelu on 2 dollaria miljoonaa syötetokenia kohden, 10 dollaria miljoonaa tulostetokenia kohden ja 0,20 dollaria välimuistissa olevilta tokenien osalta, mikä on kolmanneksen vähemmän kuin K3-mallilla.
2,8 biljoonaa parametria ja pelimoottoreita
Mallissa on yhteensä 2,8 biljoonaa parametria, joista 104 miljardia on aktiivisena jokaisessa laskutoimituksessa. Se lukee tekstiä ja kuvia, ja sen konteksti-ikkuna on miljoona tokenia, mikä vastaa karkeasti 1 500 A4-sivua tekstiä yhdessä tehtävässä.
Nopeampi muunnelma, Highspeed, on yhtiön mukaan kahdesta kolmeen kertaa nopeampi.
Moonshot korostaa mallin kykyä rakentaa kokonaisia pelejä Unreal Engine-, Unity- ja Godot-alustoilla sekä kirjoittaa skriptejä parametriseen mallinnukseen Blenderissä ja CAD-ohjelmistoissa.
Sisäisessä testissä se rakensi ihmisen kävelysimulaattorin, löysi ja korjasi 36 virhettä olkapään lihaslaskelmissa ja sai simuloidun ihmisen kävelemään 11,2 sekuntia luhistumisen sijaan.
Yhtiö kertoo myös poistaneensa kyberalaan liittyvää koulutusdataa ennen avointa julkaisua, jotta mallin kyky kirjoittaa hyväksikäyttökoodia pysyisi johtavia suljettuja malleja heikompana.
Yhteisö testaa jo
Tekoälypersoona Peter Gostev on varhaisten testaajien joukossa. X-palvelussa hän kutsuu K3.1 Prota "hyväksi malliksi" ja esittelee joitakin suosikkituloksiaan sen testauksesta.
Toisia hämmästyttää se, että malli tulee olemaan avoin. "2,8 biljoonaa parametria ja he vain laittavat sen internetiin kuin PDF-tiedoston", kirjoittaa X-käyttäjä Chip Herndon Moonshotin julkaisupostauksen alla.
Spotify vaatii nyt joitakin Premium Family -jäseniä seisomaan tilin omistajan vieressä ja skannaamaan QR-koodin. Jokainen, joka myöhästyy seitsemän päivän määräajasta, estetään muista Family- ja Duo-tilausmuodoista kahdentoista kuukauden ajaksi.
Spotify sanoo, että se saattaa pyytää "joitakin" jäseniä vahvistamaan, että he asuvat yhdessä tilauksen ylläpitäjän kanssa. Tilauksen ylläpitäjä avaa koodin puhelimellaan, ja jäsen skannaa sen omalla puhelimellaan. Molempien on oltava samassa paikassa.
Koodi vaihtuu muutaman sekunnin välein, joten kuvakaappaus perheen ryhmäkeskustelussa ei riitä. Koodin voi skannata vain mobiilisovelluksella.
Jäsenellä on seitsemän päivää aikaa ilmoituksen saamisesta. Jos hän myöhästyy tästä aikaikkunasta tai vahvistusta ei voida suorittaa loppuun, hän ei voi liittyä toiseen Family- tai Duo-tilaukseen kahteentoista kuukauteen. Spotify ohjaa heidät sen sijaan muihin tilausmuotoihinsa. Rajoitus estää siis heitä käyttämästä muita jaettuja tilausmuotoja, sen sijaan että heidät erotettaisiin palvelusta.
Mainos:
Hintaero selittää, miksi tarkastuksella on merkitystä. Spotify ilmoittaa, että Premium Individual maksaa 149 kruunua kuukaudessa. Family, johon mahtuu jopa kuusi tiliä, maksaa SweClockersin mukaan 249 kruunua.
SweClockers raportoi myös, että Reddit-käyttäjät sanovat läpäisseensä tarkastuksen videopuheluiden välityksellä, kun tilauksen ylläpitäjä on pitänyt koodia kameran edessä.
Yhtiö itse kutsuu tätä rutiininomaiseksi. The Vergen mukaan Spotifyn toinen toimitusjohtaja Alex Norström vastasi asiaa koskevaan kysymykseen sijoittajapuhelun aikana:
— Tässä ei ole niinkään kyse kurinpalautuksesta vaan rutiininomaisesta parannuksesta Family-tilauksen vahvistusmenetelmiimme, sanoo Alex Norström.
Samalla hän myöntää, että "ajan mittaan" tarkastuksista on mahdollista löytää porsaanreikiä.
— Tämä ei ole asia, jolla on päättymispäivää, sanoo Norström.
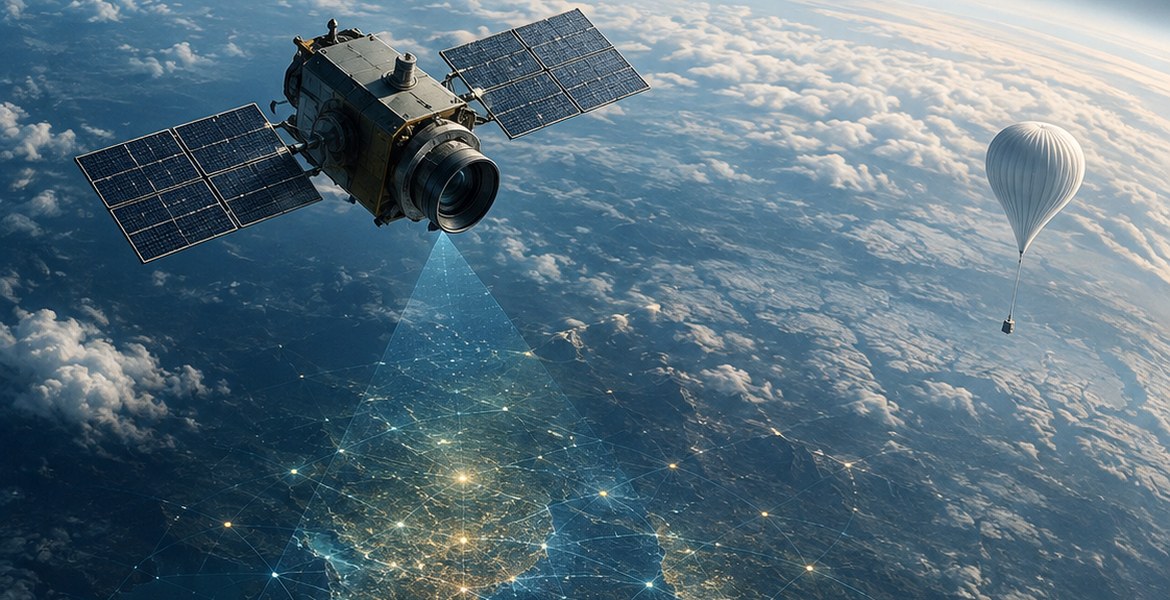
Satellogicin suunnittelema Merlin-järjestelmä on suunniteltu kartoittamaan koko maapallo päivittäin metrin tarkkuudella. Laitteiston tekoäly havaitsee kohteita ja muutoksia sekä lähettää hälytyksiä.
Vuonna 2022 Satellogic ja Palantir ilmoittivat viisivuotisesta kumppanuudesta, joka kattaa Foundryn ja pääsyn satelliittikuviin Palantirin hallinto- ja kaupallisille asiakkaille MetaConstellationin ja Edge AI:n kautta. Palantirin tekoälyä kantava NewSat laukaistiin samana vuonna.
Merlin on suunniteltu valvomaan miljoonia kohteita, kuten sotilastukikohtia, satamia ja rajanylityspaikkoja. Automaattisia hälytyksiä voidaan seurata yksityiskohtaisemmilla satelliittikuvilla, myös puolustus- ja tiedustelukäyttöön.
Tutkiva toimittaja Whitney Webb varoittaa, että satelliittikuvat, tietokannat ja tekoäly voisivat muuttaa ihmiset kohteiksi ennen kuin he ovat tehneet rikosta — perustuen siihen, mitä algoritmit ennustavat heidän tekevän.
Kuvamontaasi ja kuvitus: Nykysuomi. Muotokuvan lähde: Unlimited Hangout. Logo: Palantir.
Satellogicin kumppanuus Palantirin kanssa kattaa satelliittidatan ja tekoälyanalyysin. Whitney Webb varoittaa siitä, miten teknologiaa voitaisiin käyttää ihmisten käyttäytymisen ennustamiseen.
Satellogic julkisti Merlin-järjestelmän maaliskuussa. Yhtiön suunnitelman mukaan ensimmäinen satelliitti on määrä laukaista lokakuussa 2026, ja koko konstellaation odotetaan olevan toiminnassa vuoden 2027 alkupuoliskolla.
Tavoitteena on siirtyä yksittäisistä, tilauksesta tehdyistä satelliittikuvista miljoonien kohteiden jatkuvaan seurantaan. Asiakkaat voivat valvoa muun muassa sotilastukikohtia, satamia, lentokenttiä, rajanylityspaikkoja ja energialaitoksia eri puolilla maailmaa.
Satellogic pyrkii näin ollen alistamaan koko planeetan päivittäiselle, automatisoidulle kartoitukselle. Tekoäly ei ainoastaan lajittele kuvia, vaan havaitsee muutoksia ja laukaisee hälytyksiä – ominaisuus, jota yhtiö kehittää nimenomaisesti myös puolustus- ja tiedustelukäyttöön.
Tekoäly analysoi jokaisen pikselin
Satellogicin mukaan Merlin yhdistää päivittäisen maailmanlaajuisen kartoituksen yhden metrin tarkkuuteen. Yhtiö kuvailee sitä siirtymäksi jaksottaisesta kuvantamisesta "jatkuvaan tiedusteluun".
Mainos:
Satelliitit on tarkoitus varustaa satelliitissa tapahtuvalla tekoälykäsittelyllä, jotta jokainen pikseli voidaan analysoida luokittelua, kohteiden havaitsemista ja tunnistamista varten. Järjestelmä lähettää sen jälkeen hälytyksiä, kun muutosta pidetään merkittävänä.
Tämä voi tarkoittaa esimerkiksi sen havaitsemista, onko valvottu kohde ilmestynyt tai kadonnut, liikkuvatko ajoneuvot tietyllä alueella tai muuttuvatko lentokenttä ja muu infrastruktuuri. Kun jotain havaitaan, muiden satelliittien on tarkoitus pystyä kohdentamaan toimintansa kyseiseen paikkaan tarkempia kuvia varten.
Satellogic korostaa siviilisovelluksia, kuten maataloutta, metsätaloutta, ympäristön seurantaa ja energiaverkkojen valvontaa. Samalla sama teknologia on suunniteltu nimenomaisesti puolustus- ja tiedustelutehtäviin.
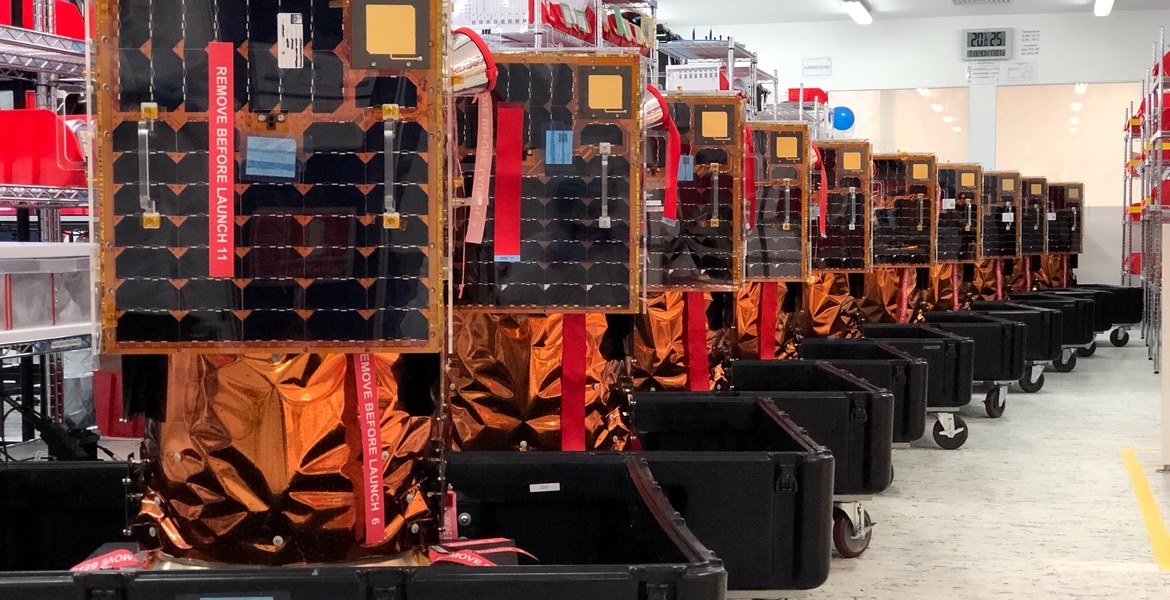
Satellogicin nykyisiä tuotannossa olevia NewSat-satelliitteja. Merlin on erillinen suunniteltu konstellaatio, jonka ensimmäinen satelliitti on yhtiön mukaan tarkoitus laukaista lokakuussa. Kuva: Satellogic
Palantir on työskennellyt satelliittien parissa vuodesta 2021
Palantirin rooli kumppanuudessa kattaa sekä analyysityökalut että asiakkaiden pääsyn Satellogicin kuvamateriaaliin.
Vuonna 2022 yhtiöt ilmoittivat viisivuotisesta kumppanuudesta. Satellogic käyttäisi Palantirin Foundry-tietoalustaa, kun taas Palantirin hallinnolliset ja kaupalliset asiakkaat saisivat pääsyn satelliittiyhtiön kuvamateriaaliin MetaConstellation- ja Edge AI -alustojen kautta.
Kyseisen vuoden huhtikuussa yhtiöt laukaisivat NewSat-satelliitin, jossa oli mukana Palantirin tekoälyteknologiaa. Mallit pystyivät lajittelemaan satelliittikuvia jo kiertoradalla, havaitsemaan muun muassa laivoja, lentokoneita ja rakennuksia sekä valitsemaan relevanteimman materiaalin ennen sen lähettämistä maahan Palantirin vuoden 2022 selonteon mukaan.
Palantirin MetaConstellationia kuvataan nykyään järjestelmäksi, joka kykenee koordinoimaan satoja satelliitteja ja muita sensoreita. Ohjelmisto yhdistää olemassa olevat sensoriverkostot ja valitsee, mitä resursseja käytetään kuhunkin kyselyyn.
Kuvitus esittää, kuinka satelliittikuvia voidaan yhdistää muihin sensorikerroksiin jaetussa analyysijärjestelmässä. Kuvitus: Nykysuomi
Webb varoittaa "ennakkorikollisuudesta"
Tutkiva journalisti Whitney Webb keskittyy ennen kaikkea siirtymään havainnoinnista ennustamiseen. Kun satelliittikuvia yhdistetään muihin tietokantoihin ja tekoälymalleihin, hän varoittaa, että teknologiaa voitaisiin alkaa käyttää arvioimaan, mitä yksilöt tai ryhmät saattavat tehdä tulevaisuudessa.
Varoitus koskee sitä, mitä jatkuvan valvonnan infrastruktuuri voisi mahdollistaa, kun se yhdistetään Palantirin analyysityökaluihin ja valtion turvallisuuskoneistoihin.
Palantir käyttää erilaista kieltä. Yhtiö puhuu siitä, että päätöksentekijöille annetaan nopeita "oivalluksia", annetaan algoritmien löytää kiinnostavia kohteita ja mukautetaan satelliittitehtäviä muuttuviin tarpeisiin. Ero näiden kuvausten välillä liittyy vähemmän teknisiin kyvykkyyksiin kuin siihen, kuka saa määritellä uhan ja mitä seurauksia algoritmisella arviolla tulisi olla.
Trumpin direktiivi laajentaa uhkakuvia
Webb yhdistää tämän kehityksen myös Yhdysvaltain hallituksen laajentuneeseen "kotimaisen terrorismin" metsästykseen. Syyskuussa 2025 presidentti Donald Trump antoi direktiivin NSPM-7, joka määrää liittovaltion virastot kartoittamaan ja purkamaan poliittisen väkivallan takana olevia verkostoja.
Direktiivi kattaa tutkimukset, jotka kohdistuvat yksilöihin, organisaatioihin, rahoittajiin ja toistuviin käyttäytymismalleihin, joiden viranomaiset uskovat voivan viitata tulevaan väkivaltaan.
Yhdysvaltain kansalaisoikeusjärjestö ACLU on varoittanut, että direktiivin laaja sanamuoto voisi avata oven aktivistien, voittoa tavoittelemattomien järjestöjen ja poliittisten kriitikoiden valvontaan silloinkin, kun heidän toimintansa on sanan- ja yhdistymisvapauden suojaamaa.
Teknologia ja poliittinen infrastruktuuri kehittyvät siis rinnakkain. Satellogic rakentaa kapasiteettia koko planeetan päivittäiseen kartoittamiseen, Palantir tarjoaa tekoälyjärjestelmiä, jotka integroivat satelliitteja ja muita sensoreita, ja Yhdysvaltain viranomaiset saavat tehtäväkseen tunnistaa verkostoja ennen pelätyn poliittisen väkivallan tapahtumista.
Jos yhtiön aikataulu pitää kutinsa, ensimmäinen Merlin-satelliitti poistuu maapallolta jo lokakuussa – ja ratkaisevat kysymykset ovat tällöin se, kuka saa käyttää materiaalia, mitä kohteita seurataan ja miten kuka tahansa algoritmin nimeämä voi puolustautua.
Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.
The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.
Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.
Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.
Mainos:
— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.
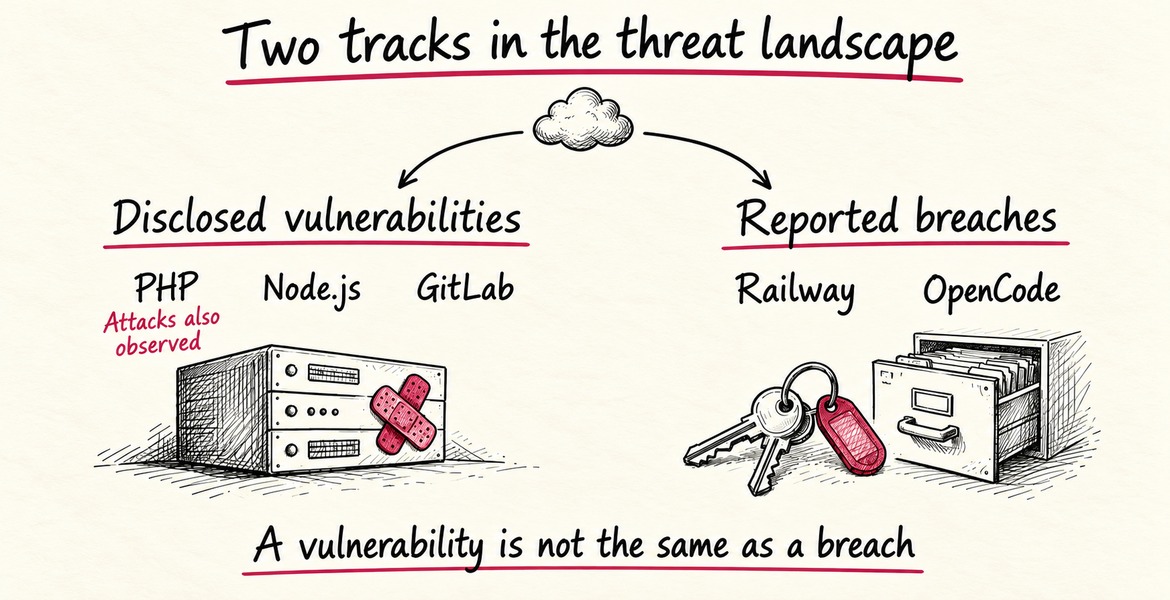
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.
Kaksi polkua: tietoturvavirheet ja tietomurrot
Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.
PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.
Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.
Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.
Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.
Miksi tekoälyavaimista on tullut ryöstösaalista?
API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.
Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.
Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.
Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.
OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.
Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.
Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.
— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.
Miksi jopa hyvin kirjoitettu koodi kärsii?
PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.
Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.
Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.
Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.
Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.
Myös GitLab ja Node.js paikkasivat
Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.
Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.
PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.
"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.
Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.
Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.
Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.
"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.
Miksi Theo uskoo tilanteen pahenevan
Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.
Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.
— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.
Mitä voit tehdä?
Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.
Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.
Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.
— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.


Kerpeles sentään. Pankki sanoo että ei ole mahdollista, mutta ne ei ole näyttänyt toteen sitä etteikö olis. 🙁
Juuri sen takia lähimaksuominaisuutta ei saa esim. verkkopankin kautta pois päältä että tätäkin yrittäjyyttä tuetaan. Tai saattaahan olla että sitä käytetään myös seurantavälineenä kun straregisiin paikkoihin asennetut lukijat ottavat korttitietoja talteen.
Asia on ollut jo pitkään viranomaisten, pankkilaitosten ja kauppojen tiedossa, mutta siitä ei puhuta ettei sähköisten maksujärjestelmien suosio alkaisi laskea ja että saataisiin käteinen hävitettyä mahdollisimman pian ja näin kaikki rahaliikenne seurannan alle. Kaikessa hiljaisuudessa kaupoista ja supermarketeista on poistettu kassojen läheisyydestä penkit joilla voisi istuskella laiton pääte taskussa tai kassissa ja varastella etänä rahaa kassalla makselevien korteilta.
Tutultani vietiin 400 € takataskusta … ne rahat piti olla lapsiensa ruokaan tarkoitettuja … pankki jäädytti tilin … pankki ei antanut tilillä vielä olevaa n. 50 € koska oli jo jäädyttänyt tilin … asia on ollut jo kai kaksi vuotta poliisien ”tutkinnassa” … ja tutkinta kai jatkunee … jatkunee … jatkunee !
Oon kokeillut erilaisia ”folioita” … laskee läpi … kinkkufoliota en vielä oo kokeillu …
LAITA MATKAPUHELIN FOLIOON … SOITA TOISELLA PUHELIMELLA SIIHEN … JOS SE EI KYTKEYDY … SAATTAA OLLA ETTÄ SE OLISI TARPEEKSI HYVÄ SUOJA KORTILLEKIN ?????? Oon kokeillu mummonmuusi folioo … laskee läpi puhelun … maksalaatikon aluvuoka ei laskenu läpi ja laski ??? jos siinä ei ole pieniä reikiä … TESTAA TESTAA ja TESTAA mikä se olisi idioottivarma … … minullekin OP-pankissa vakuuteltiin että ei he oo edes kuulleetkaan moisesta … jos hankit korttia niin sellainen kortti jossa ei ole ikipäivinä lähimaksu ominaisuutta …
Eikä tuossa kaikki — myynnissä on suunta-antenneja, joilla voi tehdä lähimaksu-taskuvarkauden vähän etäämmältäkin. Ei tarvitse mennä ihan iholle, voi imuttaa vaikka viereisestä kassajonosta 🙂
Kts. Googlesta esim ”rfid long distance antenna” yms. Eikä ole edes kallis, eBaysta alkaen pari kymppiä!
valkoinen talo maksaa venäjä vakojien kuukausi palkat
vilautamalla amerikan expressiä puutinin jalkapalloon
tai niin kai suomen valtamedia kuvitelee
Suomelian poliitikoilla ja suvakeilla on varmaan Soroksen mikrosiru päässään aivojen tilalla
Mun tilin vois yrittää ryöstää, vetää vesiperän kun siellä ei ole mitään. Kiitos nakkilindströmmin.
Ite pidän lomppakkoa etutaskussa, tervetuloa sitä kopioimaan..
Et taida olla ihan perillä siitä mistä on kysymys. Kortiltasi eli tililtäsi voidaan rikollisesti veloittaa pimeällä maksupäätteellä joka toimii radioaalloilla, ihan sinun siitä tietämättä, ja ihan siitä riippumatta vaikka kuljettaisit korttiasi hivakassa. Riittää kun olet tarvittavan toimintasäteen sisällä.
En edes käytä mitää maksuominausuuksia kortilla vaan maksan käteisellä, ja paksu lompakko kyseessä joten siinä pitää skammia tulla laittamaa lähes housuun kiinni että voisi rikosta kokeilla, ja luuletko että onnistuu, siinä vaiheessa yrittäjä olisi jo tajuttomana.
Kohta et maksa mitään käteisellä koska sitä ei ole.Siinä on sitten ihan turha uhota tyhjine housuinesi.
Missähän utopissa elät?
Minä en uhoa vaan kerron miten asiat menee.
Että ”tervetuloa tähän päivään”….
Ei missään utopiasssa vaan lähitulevaisuudessa, jossa käteistä ei enää ole. Sinut voidaan ryöstää elektronisesti etänä etkä edes tajua että sinut on ryöstetty, etkä sitäkään että kuka. Siinähän sitten varjonyrkkeilet ja möykkäät tyhjine housuinesi.
Joo, tässä sitä mennään kehityksen tiellä kun kaiken pitää olla niin helppoa, niin helppoa. En ymmärrä muutoinkaan sitä mahdotonta ”helppouden” tavoittelua nykyihmisten elämään. Menneet sukupolvet raatoivat paljon enemmän jokapäiväisten asioiden takia, eikä se tuntunut niin pirkuleellisen ylitsepääsemättömältä ja vaikealta. No, olihan se toki sitäkin, mutta ei siihen kuoltu ja vain suurimmat ammatti -ruikuttajat muistivat lähimmäisiään iän ikuisilla itkuvirsillään siitä kuinka ”paljon vaivaa” on siitä ja siitä ”ja taas pitää mennä tekemään se ja se”, niin toistuvasti, että pahimpia jo kanssaihmiset välttelivät säästyäkseen ”vakiorimpsulta”, joka tosissaankin oli varsinainen koettelemus. Kaiken pitää tapahtua sadasosasekunnissa vain siksi, että aikaa ”säästyy” nuorten kohdalla biletykseen tai silkkaan naimiseen, joka onkin tämän vajoavan kansakunnan ”tekoikäisten” päätyö sen ohella, että nettiin lataillaan muhkeata persettä, rintaa, ”kamelinvarvasta”, testosteroidipitoisia hauiksia, reisiä sekä tietenkin ”rajoja rikkovia” kuristajakäärmeen kokoisia moloja, jotka eivät ”pääse irti” kuin aina.
Sanonpa vain ihan ”tieteeliselta” ja paleontrologiselta kannalta, että tämä kaikki erehdyttävästi Rooman valtakunnan viimeisiä päiviä muistuttava asiantila tahtoo markkeerata sitä, että länsimaailma on kuolevaa lajia, koska kermaperseellä ei tapella Tsingis Khanina eikä islamia tunnustavia muslimeja vastaan. Ei, edes vaikka motivointina ja pontimimena on peräti uhka siitä, että puolikuu -salonkien ”hiusmallisto” käsittää vielä vähemmän ”hyväksyttäviä kampauksia” kuin Pohjois-Korean Suuren Johtajan (ruokahalu) vastaava. Nimittäin ”leikkaus” tehdään niin viimeistä huutoa olevan jalkoväli -muuttujan tavoin eli miesten ja naisten tyylitelty jälki on aivan yksi ja sama. Nimittäin käyrällä miekalla piä poikki jokseenkin samasta kohtaa. Maailman teknologinen kehitys lopulta tappaa ihmisiä siinä alikehittyneisyyden sekä taikauskon leikkauspisteessä yhtä paljon ja tuhoisasti kun nämä kaksi käyrää kohtaavat toisensa. Ja mikä kaikkein pahinta tässä kaikessa on. Se ei anna valinnanvaraa yhdellekään ihmisille, vaan jokaisen on pakko ottaa se ”pedonmerkki” tai miksi sitä haluaa kukin sanoa. Elämme jo orwellilaisessa yhteiskunnassa, jossa isoveli valvoo ja kerää dataa sinusta aina ja kaikkialla kohta niin, ettet voi enää edes paskalla käydä ilman, että väestörekisterikeskus tai EU:n alaisuudessa toimiva Lantakomissaarintoimisto, joka indeksoi grammalleen laadun, määrän ja tietenkin ulostajan tililtä suoraveloituksena tehtävän jäte- ja ympäristöveron, joka on tietenkin valkoiselta ”perustarve -velvollisella” 100-kertainen verrattuna esim. neereiden ja muslimien vastaavaan ”rasitteeseen”. Lopuksi unohtamatta yhtä merkittävää ryhmää eli juutalaisia. Heille taas maksetaan 10 000-kertaisesti korvauksena antiseminismistä ja holokaustista, joka hyvänä tarinan kerrontana on kuivannut monen kipapään suun hiekkapaperiksi eli siksi samaksi, joka taas löytää vähän ”eri päästä” kovanluokan feministeillä, jotka olisivat läpäisemättömiä panssarointeja, jos näitä voisi käyttää panssarivaunujen ”härkkien kohtien” (ei löydy feministeiltä) suojaamiseksi.
Eipä tuota olisi enää paremmin voinut ilmaista.
Tällä videolla roistot asentavat skimmerin maksupäätteeseen kahdessa sekunnissa.
https://www.youtube.com/watch?v=y83ZgzuFBSE
Skimmaus esto lompakko tai Hammer ei kulje tietoliikenne kellään 30m säteellä siitä voi sit valita et blokkaako 2g3g 4g radio singaalin vai kaikki
”Tervetuloa tähän päivään.” .. vai lähitulevaisuudessa, salli nauraa, sinäkin kuolet vaikka 90 vuotiaana eikä vieläkään ole tuota tapahtunut, tullut liikaa katottua tieteisrainoja?
https://www.talouselama.fi/uutiset/ruotsi-luopuu-kateisesta-ensimmaisena-maailmassa-paivamaarakin-arvioitu/6ba981b2-b6e1-3d73-a894-775b2561ecbd
https://www.mikrobitti.fi/2018/01/gigantti-ottaa-askeleen-tulevaisuuteen-kateinen-ei-enaa-kelpaa-myymaloissa-ruotsissa/
Foliohattu pois päästä, lupaan maksaa 10.000 euroa mikäli vuonna 2021 tässä maassa ei enää käteistä pysty käyttämään.