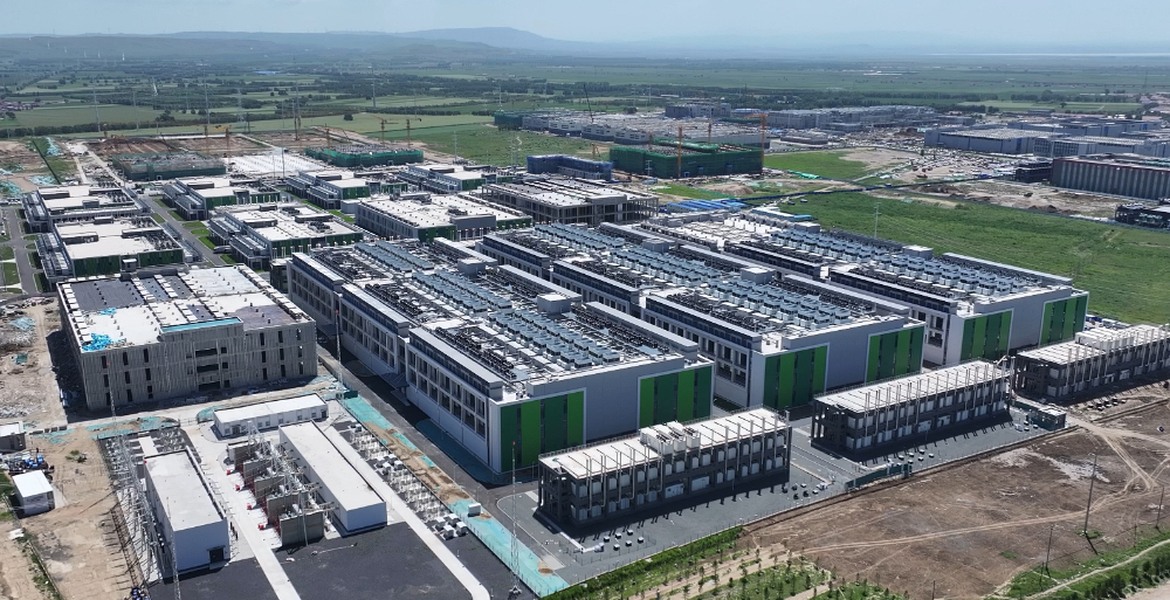
Kiinalaisen tekoäly-yhtiö DeepSeekin kerrotaan suunnittelevan Sisä-Mongoliaan valtavaa datakeskusta, joka toimisi vähintään 160 000 Huawein uuden sukupolven Ascend 950DT -prosessorin voimalla.
Prosessoreita käytetään yksinomaan päättelyyn (inference) – eli tekoälymallien päivittäiseen käyttöön – kertoo The Decoder Bloombergin tietoihin viitaten. DeepSeekin odotetaan jatkavan Nvidian prosessorien käyttöä laskennallisesti vaativammassa uusien mallien kouluttamisessa.
Jos hanke toteutuu, tilaus muodostaisi suurimman tunnetun Huawein siruilla rakennetun tekoälyklusterin. Se merkitsisi myös merkittävää askelta Kiinan pyrkimyksissä vähentää riippuvuuttaan yhdysvaltalaisesta teknologiasta.
Toimitusten odotetaan kestävän yli vuoden tuotantorajoitusten ja kehittyneiden muistisirujen pulan vuoksi, mikä tarkoittaa, ettei koko järjestelmä ole toimintavalmis välittömästi.
Mainos:
Kasvamassa yhdeksi Kiinan suurimmista tekoälykeskuksista
Uutta laitosta rakennetaan Ulanqabiin, Sisä-Mongolian kaupunkiin, josta on nopeasti tullut yksi Kiinan tärkeimmistä datakeskushubeista. DeepSeekin kerrotaan suunnittelevan aluksi 550 megawatin omaa kapasiteettia ja 35 megawatin vuokrakapasiteettia.
Yhtiön suunnitelmat voivat myöhemmin laajentua yhteen gigawattiin suoraan hallinnoitua kapasiteettia ja jopa 5,5 gigawattiin, kun mukaan lasketaan vuokrattu infrastruktuuri.
Tekoälykeskuksen odotetaan avautuvan marraskuussa ja siitä on tulossa yksi Kiinan suurimmista. DeepSeek on todennut, että tekoälyn seuraava merkittävä vaihe on "päättelyn vuosikymmen", jolloin malleja otetaan laajamittaisesti käyttöön palveluissa, tuotteissa ja teollisuusjärjestelmissä.
Laitokseen on tähän mennessä asennettu noin 11 000 palvelinta, jotka käyttävät yhdistelmää Nvidian prosessoreita ja kiinalaisvalmisteisia siruja, Financial Post raportoi aiemmin Bloombergin tietoihin nojaten. Virallista kokonaiskapasiteettilukua ei ole julkistettu.
Insinööri tarkastaa laitteistoa datakeskusklusterissa Horingerissa, Sisä-Mongoliassa. Kuva: Su Yali/Xinhua
Sisä-Mongolia on tietoisesti asemoinut itsensä kansalliseksi pilvilaskennan ja tekoälyn keskukseksi. Elokuuhun mennessä alueen laskentakapasiteetti oli saavuttanut 345 000 petaflopsia, ja yli 85 prosenttia sen sähköstä on peräisin uusiutuvista lähteistä, kertoo Xinhua.
Kylmä ilmasto laskee jäähdytyskustannuksia
Ulanqabista on tullut erityisen houkutteleva kohde datakeskuksille sen ilmaston vuoksi. Kaupungin keskimääräinen vuotuinen lämpötila on 4,3 celsiusastetta, mikä mahdollistaa luonnollisen jäähdytyksen suurimman osan vuodesta.
Tämä voi vähentää jäähdytyksen energiankulutusta 20–30 prosenttia lämpimiin alueisiin verrattuna. Myös alueen sähkön hinta kuuluu Kiinan halvimpiin.
Datakeskussektori vastaa suuresta ja kasvavasta osasta globaalia sähkönkulutusta. Kylmemmillä alueilla ulkoilmaa voidaan käyttää jäähdytykseen suuren osan vuodesta, mikä vähentää sekä käyttökustannuksia että päästöjä.
DeepSeek tai Huawei eivät ole virallisesti vahvistaneet suunnitelmia. Elokuussa China Daily raportoi lähteisiinsä viitaten, ettei sitovia sitoumuksia ollut vielä tehty ja että DeepSeek vain vuokrasi rajoitettua kapasiteettia Ulanqabista. Tuo selonteko eroaa myöhemmästä raportista, joka koskee suurta Huawei-tilausta.
Huawei pyrkii haastamaan Nvidian
Huawei on kiihdyttänyt tekoälyprosessorien kehitystään sen jälkeen, kun Yhdysvaltain rajoitukset vaikeuttivat Kiinan pääsyä Nvidian ja muiden länsimaisten yhtiöiden kehittyneisiin siruihin.
Ascend 950DT on suunniteltu sekä päättelyyn että mallien kouluttamiseen. Huawein tuotesuunnitelman mukaan se tarjoaa 144 gigatavua muistia, neljän teratavun sekuntikohtaisen muistiväylän leveyden ja kahden teratavun sekuntikohtaisen väylänopeuden laitteiden välille.
Huawein tehokkain suunniteltu järjestelmä, Atlas 950 SuperPoD, käyttää 8 192 Ascend 950DT -prosessoria. DeepSeekin raportoitu 160 000 prosessorin tilaus vastaisi siten lähes 20 tällaisen järjestelmän sirumäärää.
Raportoidun tilauksen arvoa ei ole julkistettu. DeepSeek tai Huawei eivät ole kommentoineet tietoja julkisesti.
Jos projekti toteutuu kuvatulla tavalla, se antaisi DeepSeekille yhden Kiinan tehokkaimmista tekoälyinfrastruktuureista ja voisi nopeuttaa maan siirtymistä yhdysvaltalaisista prosessoreista kotimaisiin vaihtoehtoihin.
Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.
The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.
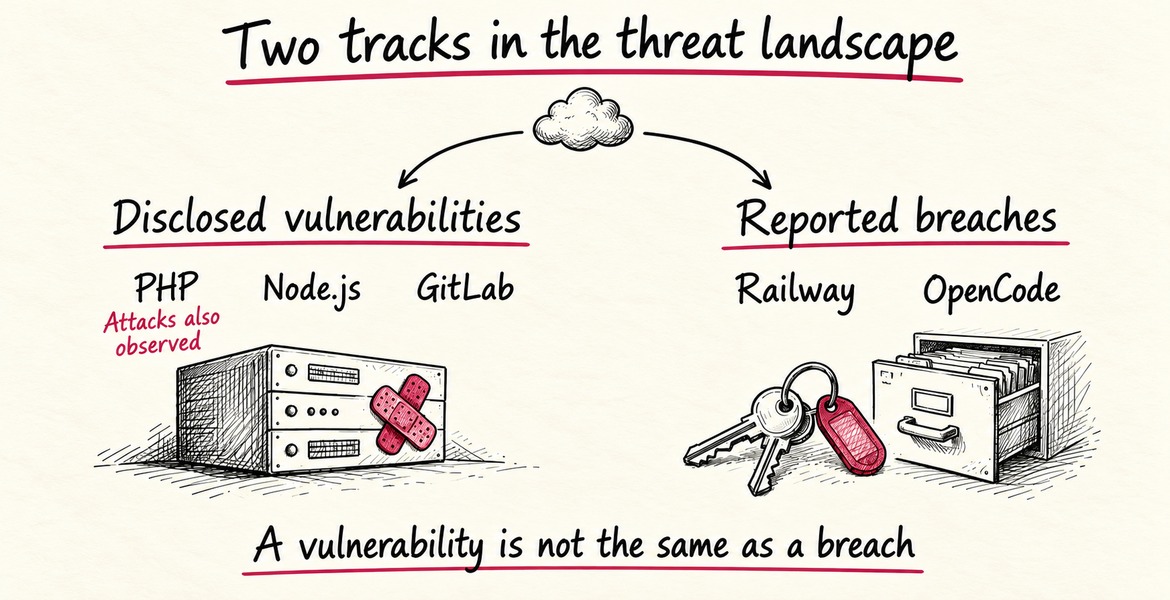
Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.
Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.
Mainos:
— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.
Kaksi polkua: tietoturvavirheet ja tietomurrot
Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.
PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.
Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.
Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.
Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.
Miksi tekoälyavaimista on tullut ryöstösaalista?
API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.
Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.
Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.
Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.
OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.
Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.
Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.
— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.
Miksi jopa hyvin kirjoitettu koodi kärsii?
PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.
Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.
Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.
Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.
Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.
Myös GitLab ja Node.js paikkasivat
Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.
Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.
PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.
"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.
Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.
Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.
Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.
"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.
Miksi Theo uskoo tilanteen pahenevan
Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.
Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.
— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.
Mitä voit tehdä?
Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.
Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.
Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.
— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.
Islannin pienituloiset työntekijät ja maahanmuuttajat ovat huolissaan työpaikoistaan tekoälyn levitessä työelämään. Suurituloiset puolestaan näkevät mahdollisuuksia, uusi raportti osoittaa.
Työmarkkinoiden tutkimuslaitos Varða on julkaissut raportin siitä, miten tekninen kehitys ja ilmastonmuutos vaikuttavat työntekijöiden työhön. Joka neljäs työntekijä, jota edustavat ammattiliittojen keskusjärjestöt ASÍ, Islannin ammattiliittojen keskusjärjestö, ja BSRB, joka edustaa valtion ja kuntien työntekijöitä, uskoo oman työnsä muuttuvan lähivuosina teknologian ja ilmastonmuutoksen vuoksi.
Varðan johtaja Kristín Heba Gísladóttir sanoo työntekijöiden suhtautuvan teknologiseen kehitykseen yleisesti ottaen myönteisesti. Ryhmien välillä on kuitenkin eroja.
— Pienituloiset ja myös maahanmuuttajat ovat huolissaan työpaikkansa turvuudesta näiden muutosten yhteydessä, kun taas suurituloisemmat näkevät suurempia hyötyjä siinä, miten muutokset helpottavat heidän työtään, hän kertoo Islannin RÚV:lle.
Mainos:
Tekoäly seuloo hakijoita
Kysymystä "Kuka hyötyy tekoälystä?" tutkitaan Digital Societies, Technology and Artificial Intelligence -tutkimushankkeessa, jonka Islannin yliopisto käynnisti lokakuun alussa.
Guðbjörg Linda Rafnsdóttir, yliopiston sosiologian professori, sanoo, että tekoälyä käyttivät aluksi laajamittaisesti vain suuryritykset. Näin ei ole enää.
— Tämäntyyppistä teknologiaa käytetään nykyään melko laajasti, myös pienemmissä yrityksissä ja täällä Islannissakin, hän sanoo.
Hänen mukaansa ei ole epätavallista, että ihmiset antavat tekoälyn viimeistellä ansioluettelonsa ja työhakemuksensa, kun taas yritykset käyttävät tekoälyä tunnistamaan lupaavimmat hakijat. Kehitys on ymmärrettävää, hän sanoo, mutta tekoälyn antamisessa tehdä päätöksiä yksilöistä on haittapuolensa.
Professori kuvailee, kuinka hakemuksia tarkasteleva tekoäly etsii tietoa julkisista tietokannoista ja voi seurata yksilöiden digitaalisia jalanjälkiä jopa valtionrajojen yli. Hänen mukaansa tekoälyn on osoitettu vahvistavan tiettyjä stereotypioita.
— Se tekee johtopäätöksiä sellaisten ihmisten digitaalisten jalanjälkien perusteella, joita se pitää kyseisen yksilön kaltaisina. Jos se arvioisi minua, se saattaisi päätellä: Olen tämän ikäinen nainen, olen työskennellyt tällä alalla, ja kaltaiseni naiset ovat tällaisia tai tuollaisia, hän sanoo.
Musta laatikko
Tekoäly voi olla hyödyllinen, kun tehtävä on tarkasti määritelty, kuten ajokortillisten hakijoiden etsiminen. Kun sen on määritettävä, kuka on pätevin, sen päätöksiä tulee huomattavasti vaikeammaksi ennustaa. Guðbjörg Linda Rafnsdóttir sanoo, että tätä kutsutaan mustan laatikon ongelmaksi.
— Et tiedä, miksi se on valinnut juuri ne viisi henkilöä pätevimmiksi, koska se toimii sille syötetyn tiedon perusteella, mutta se käyttää myös digitaalisia jalanjälkiä ja tekee johtopäätöksiä ihmisten kyvyistä jonkin sellaisen perusteella, mitä se pitää kohtuullisena, hän sanoo.
Tekoälyyhtiö Anthropic haluaa sijoittaa viisi prosenttia osakkeistaan uuteen yleishyödylliseen rahastoon. Rahasto ei ole itsenäinen säätiö, vaan se on kokonaan yhtiön omistuksessa.
Rahaston kautta tekoälyavustaja Clauden takana oleva yhtiö haluaa voida tehdä suuria lahjoituksia voittoa tavoittelemattomille järjestöille tai maksaa rahaa suoraan tietyille ryhmille.
Yksi mahdollinen käyttökohde on tukea ihmisiä, joiden toimeentuloon tekoäly vaikuttaa, yhtiön mukaan, mutta tällaisesta tuesta ei ole vielä päätetty.
"Tekoäly saattaa tuottaa valtavaa taloudellista arvoa, mutta se voi myös aiheuttaa epävakautta monille työntekijöille", Anthropic kirjoittaa lehdistötiedotteessa.
Mainos:
Ensin osakkeenomistajien on hyväksyttävä suunnitelma. Sen jälkeen rahaston osuus voisi kasvaa: joka kerta kun yhtiön arvo nousee 50 prosenttia tietyn tason yläpuolelle, hallitus voi päättää lisätä vielä kaksi prosenttia osakkeista. Tätä tasoa ei ole julkistettu, eikä myöskään ole paljastettu, kuka rahoja hallinnoi.
Rahaston viiden prosentin osuus yhtiöstä tulee aiempien lupausten päälle. Kun Anthropic perustettiin, sen perustajat lupasivat lahjoittaa 80 prosenttia omista osakeomistuksistaan, ja jotkut työntekijät ovat luvanneet lahjoittaa osia omistuksistaan, mitä yhtiö vastaa samalla summalla. Laskemalla uusi rahasto ja aiemmat lupaukset yhteen, noin 20 prosenttia yhtiön osakkeista on menossa yleishyödyllisiin tarkoituksiin Anthropicin mukaan. Tulevina kuukausina Anthropic ilmoittaa, miten rahastoa hallinnoidaan.
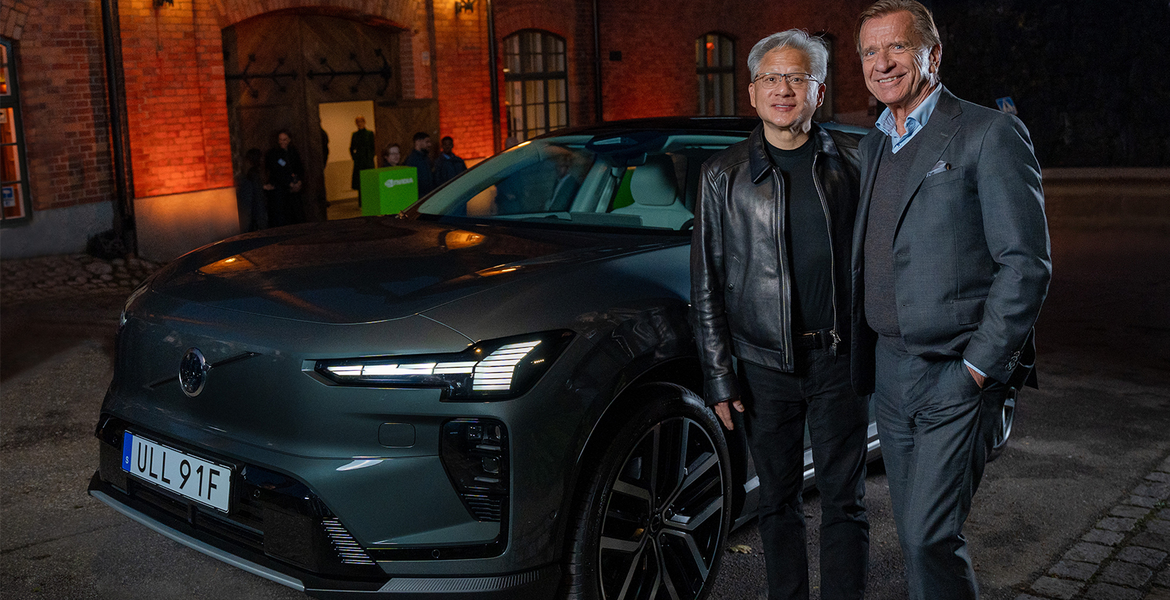
Volvo rakentaa seuraavan kuljettajaa avustavan järjestelmänsä Nvidian teknologialle tavoitteenaan autot, jotka ajavat osoitteesta osoitteeseen kaupunkiliikenteessä. Kuljettajan on edelleen valvottava autoa koko matkan ajan.
Volvo Cars syventää vuonna 2017 alkanutta kumppanuuttaan Nvidian kanssa. Autonvalmistaja käyttää siruyhtiön Hyperion-alustaa ja Alpamayo-ohjelmistoa uuteen ”2++”-järjestelmään. Sen on tarkoitus hallita liikennevaloja ja pysähtymismerkkejä.
Taso 2 tarkoittaa, että kuljettajan on pysyttävä valppaana ja valmiina ottamaan ohjaus haltuunsa kaikkina aikoina. Järjestelmä on samankaltainen kuin Teslan ”Full Self-Driving (Supervised)” ja järjestelmä, jonka Mercedes esitteli äskettäin uudessa CLA:ssa, SweClockers raportoi viitaten The Vergeen.
Hyperion yhdistää tehokkaat järjestelmäpiirit eri puolilla autoa sijaitseviin antureihin. Alpamayo käyttää kielimalleja ympäristön tulkitsemiseen ja päättämiseen, milloin auton tulisi ohjata, jarruttaa tai kiihdyttää. Lidaria ei ole mukana, mutta Volvo saattaa lisätä laserpohjaisen anturin myöhemmin.
Mainos:
Hanke seuraa takaiskuja. Volvon ”Ride Pilot”, jonka oli määrä tarjota valvomaton tason 3 ajo, on käytännössä hyllytetty Yhdysvalloissa, kun yhtiö ei onnistunut saamaan viranomaishyväksyntää. Suunnitelmat sisällyttää lidar tiettyihin malleihin kariutuivat, kun toimittaja Luminar meni konkurssiin, The Verge raportoi.
Volvo lisää omia järjestelmiään, jotka analysoivat kuljettajan käyttäytymistä yksityiskohtaisemmin kuin tavanomainen kuljettajan valvonta. Autojen on myös tarkoitus varoittaa toisiaan edessä olevista esteistä ja tietöistä.
— Volvo-brändimme on synonyymi turvallisuudelle, ja turvallisuus on synonyymi luottamukselle, sanoo Alwin Bakkenes, Volvo Carsin maailmanlaajuisen ohjelmistosuunnittelun johtaja.
Volvo ei ole kertonut, mitkä mallit saavat järjestelmän ensimmäisenä. Lanseeraus on suunniteltu tapahtuvaksi ”ennen vuosikymmenen loppua”. Samaan aikaan yhtiön lehdistötiedotteessa kuvataan asteittaista siirtymistä ”eyes-off”- ja ”mind-off”-ajamiseen – jotain, mitä tason 2 järjestelmä ei salli.