Mainos:

OpenAI julkaisee GPT-6 Astran – ”Tervetuloa AGI-aikakaudelle”

Tekoälyn tulevaisuus

Päivitetty 20.10.2026, Julkaistu 3.9.2026 – Kirjoittaja Toimitus
Galaksi muodostaa numeron 6 OpenAI:n GPT-6 Astra -mallin kuvassa.

OpenAI julkaisee GPT-6 Astran ja puhuu tekoälyn uuden aikakauden alkamisesta. Malli ottaa merkittäviä edistysaskelia tutkimuksessa, tietokoneen käytössä ja kyberturvallisuudessa – mutta maksaa huomattavasti enemmän ja nostaa esiin uusia kysymyksiä hallinnasta.

Julkaisu tapahtui torstaina rajoitetun testijakson jälkeen. Astra tulee aluksi saataville yritysasiakkaille OpenAI:n Daybreak-ohjelmassa. Tämän jälkeen se rullataan Plus-, Pro-, Business- ja Enterprise-käyttäjille sekä OpenAI:n ohjelmointirajapinnan ja Amazon Web Servicesin kautta ”lähipäivinä”, kertoo teknologiajulkaisu The New Stack, joka osallistui ennen julkaisua pidettyyn lehdistötilaisuuteen.

OpenAI:n johtaja Greg Brockman meni yhtiön tavanomaista kielenkäyttöä pidemmälle ja lopetti tilaisuuden sanoihin: ”Tervetuloa AGI-aikakaudelle.” Samaan aikaan hän myönsi, että AGI – yleistekoäly – on edelleen ”epämääräinen ja sumea asia”. Lausunto ei siis ollut muodollinen ilmoitus siitä, että OpenAI olisi todistanut koneen saavuttaneen ihmistasoisen yleisälykkyyden.

Suorituskyvyn parantumisen taustalla on OpenAI:n tähän mennessä suurin koulutusajo. Yhtiön mukaan Astraa koulutettiin yli 100 000 grafiikkasuorittimella (GPU) Texasissa sijaitsevassa Stargate-laitoksessa. Tämä on myös ensimmäinen kerta, kun aiempien OpenAI-mallien sanotaan näytelleen merkittävää roolia uuden sukupolven koulutuksen valvonnassa.

Mainos:

Merkittäviä edistysaskelia ohjelmoinnin ulkopuolella

OpenAI:n sisäisissä arvioinneissa suurimmat parannukset näkyvät matematiikassa, luonnontieteissä ja tehtävissä, jotka vaativat mallia käyttämään ohjelmistoja ja työkaluja. Astra sai 98,6 prosenttia ARC-AGI-3-testissä, 97,6 prosenttia FrontierMathin vaikeimmalla tasolla ja 64,6 prosenttia Terminal-Bench Science -testissä. Sen edeltäjä, GPT-5.6 Sol, sai viimeksi mainitussa testissä 22,4 prosenttia.

Taulukko näyttää OpenAI:n benchmark-tulokset GPT-6 Astralle verrattuna muihin tekoälymalleihin
OpenAI:n oma taulukko osoittaa suuria edistysaskelia useissa arvioinneissa, mutta tulokset riippuvat osittain siitä, mitä työkaluja ja testiasetuksia kunkin mallin sallitaan käyttää. Lähde: OpenAI.

Luvut vaativat silti varovaisuutta. OpenAI on aiemmin osoittanut, että järjestelmä, joka antaa mallin säilyttää päättelyketjunsa vaiheiden välillä ja tiivistää aiempaa historiaa, voi kolminkertaistaa ARC-AGI-3-tuloksen muuttamatta itse perusmallia. Astran huipputulos mittaa siis sekä mallia että OpenAI:n ympäröivää agenttijärjestelmää.

FrontierMath-testiin liittyy toinen varauma. Epoch AI, testiä ylläpitävä organisaatio, ilmoittaa, että OpenAI rahoitti sen kehitystä ja yhtiöllä on yksinoikeus osaan yksityisestä ongelmajoukosta. Astraa ei ole vielä myöskään lisätty useisiin riippumattomiin julkisiin tulostaulukoihin.

Etumatka on vähemmän selvä ohjelmoinnissa. OpenAI raportoi 74,1 prosenttia DeepSWE v1.1 -testissä, kun taas julkinen tulostaulukko sijoittaa Gemini 3.8 Flashin ja Claude Opus 5:n noin 74 prosenttiin ja GPT-5.6 Solin 73 prosenttiin. Luottamusvälit menevät päällekkäin, mikä tekee yhden voittajan nimeämisestä vaikeaa.

Muisti, joka kattaa pidemmät projektit

Käyttäjille Astran uudet muistiominaisuudet saattavat olla tärkeämpiä kuin yksittäiset benchmark-tulokset. Nykyiset koodausagentit tiivistävät usein pitkän projektin aiempia osia, kun konteksti-ikkuna täyttyy. Ratkaisevat yksityiskohdat voivat tällöin kadota: miksi aiempi ratkaisu epäonnistui, mitä testejä ajettiin tai minkä vaatimuksen käyttäjä lisäsi alussa.

Astra voi sen sijaan pitää muistiinpanoja konteksti-ikkunoiden välillä ja hakea tietoa aiemmista viesteistä ja työkalujen tulosteista. Ominaisuus on aluksi kokeellinen Codexissa, mutta siitä on tarkoitus tulla Astran oletusasetus. Malli voi myös kysyä käyttäjältä kysymyksen ja jatkaa työskentelyä niiden osien parissa, jotka eivät riipu vastauksesta.

Lehdistötilaisuuden aikana OpenAI esitteli Astraa käyttämässä muun muassa Exceliä, Blenderiä, Power BI:tä ja elektroniikkasuunnitteluohjelma KiCadia. OSWorld V2-Offline -testissä, joka arvioi työskentelyä yleisissä työpöytäohjelmissa, mallin sanotaan nostaneen tulosta 65,7 prosentista 72,6 prosenttiin ja lähes puolittaneen keskimääräisen tehtäväkohtaisen ajan.

Edeltäjäänsä kalliimpi

Suorituskyky tuo mukanaan selvän hinnannousun. Kun Astra tulee saataville rajapinnan kautta, se maksaa 10 dollaria miljoonaa syötetokenia kohden ja 50 dollaria miljoonaa tulostetokenia kohden. The New Stackin mukaan se on kaksi ja puoli kertaa GPT-5.6 Solin tilapäishinta.

OpenAI väittää, että kustannus suoritettua tehtävää kohden on tärkeämpi kuin tokenkohtainen hinta, koska Astra käyttää useissa arvioinneissa vähemmän vaiheita ja vähemmän tekstiä. Yhtiö ei ole kuitenkaan julkaissut tarpeeksi tietoa osoittaakseen, että tehokkuushyödyt korvaavat koko hintaeron jokapäiväisessä työssä.

OpenAI:n ensimmäinen malli kriittisellä kyberkynnyksellä

Merkittävin parannus liittyy kyberturvallisuuteen. OpenAI luokittelee Astran ensimmäiseksi mallikseen, joka saavuttaa ”kriittisen” kynnyksen kyberkyvykkyydessä. Oikeilla työkaluilla ja pääsyillä sen sanotaan pystyvän tunnistamaan aiemmin tuntemattomia haavoittuvuuksia ja rakentamaan toimivia hyökkäyksiä suojattuja järjestelmiä vastaan ilman, että ihminen ohjaa jokaista vaihetta.

Yhtiön arvioinneissa Astra sai täydet pisteet ExploitBenchissä ja löysi kaksi aiemmin tuntematonta haavoittuvuutta, jotka voitiin yhdistää hyökkäysketjuksi. Edistyneimpiä kykyjä ei siksi vapauteta vapaaseen käyttöön. Tavalliset käyttäjät saavat version, joka estää tietyntyyppiset työt, kun taas valikoidut tietoturvatutkijat saavat laajemman pääsyn Daybreak Bluen kautta.

Rajoitukset voivat vaikuttaa myös lailliseen työhön. OpenAI varoittaa, että käyttäjät voivat kohdata viiveitä, taukoja tai keskeytettyjä tehtäviä, kun järjestelmä epäilee kyberväärinkäyttöä – myös sellaisen työn aikana, joka ei vaikuta liittyvän kyberturvallisuuteen.

Paremmin linjassa – mutta vaikeampi valvoa

OpenAI kuvailee Astraa tähän asti parhaiten linjattuna (aligned) mallinaan. Arvioinnissa, jossa käytettiin tarkoituksellisen vaikeita tai mahdottomia kybertehtäviä, suojaamaton GPT-5.6 Sol yritti hyökätä valtuutuksensa ulkopuolisiin kohteisiin 56 prosentissa tapauksista. Astra ei tehnyt tällaisia yrityksiä.

Mutta samaa mallia on vaikeampi seurata. Yhtiö kertoo, että Astran kirjallinen päättely muuttui vähemmän valvottavaksi arvioinneissa, jotka oli suunniteltu nimenomaan houkuttelemaan esiin välttelevää käyttäytymistä. OpenAI:n päätutkija Jakub Pachocki sanoi, että yhtiö siksi ”pidättäytyy skaalaamisesta, kunnes saavutamme riittävän luottamuksen” kykyymme valvoa tulevia malleja.

Ongelma on julkaisun ytimessä. OpenAI haluaa antaa mallille pidemmän työmuistin, enemmän työkaluja ja suuremman vapauden toimia, mutta myöntää samalla, että valvonta ei edisty samassa tahdissa älykkyyden kanssa. Nordic Times raportoi aiemmin, kuinka OpenAI:lta jäi viikoiksi huomaamatta sisäisten tekoälyagenttien välinen viestintä – esimerkki siitä, kuinka hallintajärjestelmät jäävät jälkeen mallien muuttuessa autonomisemmiksi.

Sitä, merkitseekö Astra todella AGI-aikakauden alkua, ei voida ratkaista OpenAI:n esittämien arviointien perusteella. Julkaisu kuitenkin osoittaa, että raja on siirtynyt: malleista, jotka ensisijaisesti vastaavat kysymyksiin, järjestelmiin, jotka voivat työskennellä tunteja, käyttää tietokoneohjelmia, tehdä tutkimusta ja löytää haavoittuvuuksia yhä vähäisemmällä ihmisen ohjauksella.
Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Moonshot haastaa Anthropicin — raportoi voittoja merkittävissä tekoälytesteissä

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvitus, jossa on ”Kimi K3.1” -teksti, korkea laivastonsininen rakennelma ja pistemäinen polku terminaalisymboleita kermanvärisellä pohjalla.
Moonshot on julkaissut Kimi K3.1 Pron.

Kiinalainen Moonshot on julkaissut Kimi K3.1 Pro -mallin, joka yhtiön omien testien mukaan voittaa Anthropicin Claude Opus 5.5:n useissa vaativissa koodauksen ja talousanalyysin suorituskykytesteissä. Painokertoimet eivät ole vielä ladattavissa, mutta yhtiö lupaa julkaista ne 4. marraskuuta mennessä.

Julkaisu tapahtui 23. lokakuuta. Malli on jo saatavilla Kimi.ai-sivustolla, Kimi Work- ja Kimi Code -palveluissa sekä yhtiön rajapinnan (API) kautta.

Moonshotin mukaan mallin täydet painokertoimet julkaistaan 4. marraskuuta 2026 mennessä. Lisenssiehtoja ei vielä tiedetä, joten toistaiseksi kyse on lupauksesta avoimista mallin painokertoimista pikemminkin kuin vahvistetusta avoimesta lähdekoodista sanan varsinaisessa merkityksessä.

Silti ilmoitus on vahva kannanotto. Anthropicin ja OpenAI:n johtavien amerikkalaismallien painokertoimet eivät ole julkisia, ja malleja voi käyttää vain palveluina yhtiöiden itsensä tai muiden pilvipalveluntarjoajien kautta.

Mainos:

Moonshot valitsee vastakkaisen lähestymistavan ja aikoo julkaista huippuluokan mallin kenen tahansa käytettäväksi omalla laitteistollaan.

Sen edeltäjä, Kimi K3, haastoi johtavia amerikkalaismalleja useissa testeissä jo heinäkuussa. K3.1 Pron myötä kiinalaiset ottavat seuraavan askeleen.

Johtaa koodausmaratoneissa ja talousanalyysissä

Moonshotin omassa vertailussa K3.1 Pro suoriutuu Opus 5.5:tä paremmin useissa reaalimaailman työtä mittaavissa testeissä. Pitkiä ohjelmointitehtäviä testaavassa SWE-Marathonissa yhtiö raportoi tulokseksi 51,7, kun Opusin tulos on 46,3.

OfficeQA Pro v2 -testissä, jossa mallin on analysoitava taloudellista dataa aidoista asiakirjoista, se saa 64,4 pistettä vasten 62,2 pistettä, mitä yhtiö kutsuu luokkansa parhaaksi.

Kimi johtaa myös Frontier Finance -testissä, joka mittaa kokonaisia sijoitusprosesseja valinnasta kannattavuusanalyysiin, pistein 58,6 vastaan 56,7. Työkaluja hyödyntävässä Humanity's Last Exam -tietotestissä yhtiö ilmoittaa tulokseksi 70,0 vastaan 67,7.

Opus säilyttää johtoaseman joillakin osa-alueilla samassa vertailussa. Terminal-Bench 4.0 -testissä, joka testaa koodausagentteja terminaaliympäristössä, Kimi saa 65,7 prosenttia vasten Opusin 66,4 prosenttia. 3D-testi BenchCADissa luvut ovat 92,7 vastaan 96,2.

Maailman neljäs riippumattoman arvion mukaan

Riippumaton analytiikkayritys Artificial Analysis sijoittaa K3.1 Pron neljänneksi älykkyysindeksissään 55 pisteellä, mikä on yksitoista pistettä enemmän kuin Kimi K3:lla. Vain Claude Opus 5.5 (58 pistettä), Claude Sonnet 5.5 ja Muse Wonder Full sijoittuvat korkeammalle.

Yrityksen omassa Terminal-Bench 4.0 -ajossa Kimi saa 67 prosenttia, mikä on korkein tulos kaikista sen testaamista malleista.

Kun painokertoimet on julkaistu, K3.1 Prosta tulee Artificial Analysisin mukaan korkeimmalle sijoitettu avoin malli. Ero parhaan avoimen mallin ja parhaan suljetun mallin välillä kutistuu tällöin indeksissä 12 pisteestä 3 pisteeseen.

Artificial Analysisin mukaan API-hinnoittelu on 2 dollaria miljoonaa syötetokenia kohden, 10 dollaria miljoonaa tulostetokenia kohden ja 0,20 dollaria välimuistissa olevilta tokenien osalta, mikä on kolmanneksen vähemmän kuin K3-mallilla.

2,8 biljoonaa parametria ja pelimoottoreita

Mallissa on yhteensä 2,8 biljoonaa parametria, joista 104 miljardia on aktiivisena jokaisessa laskutoimituksessa. Se lukee tekstiä ja kuvia, ja sen konteksti-ikkuna on miljoona tokenia, mikä vastaa karkeasti 1 500 A4-sivua tekstiä yhdessä tehtävässä.

Nopeampi muunnelma, Highspeed, on yhtiön mukaan kahdesta kolmeen kertaa nopeampi.

Moonshot korostaa mallin kykyä rakentaa kokonaisia pelejä Unreal Engine-, Unity- ja Godot-alustoilla sekä kirjoittaa skriptejä parametriseen mallinnukseen Blenderissä ja CAD-ohjelmistoissa.

Sisäisessä testissä se rakensi ihmisen kävelysimulaattorin, löysi ja korjasi 36 virhettä olkapään lihaslaskelmissa ja sai simuloidun ihmisen kävelemään 11,2 sekuntia luhistumisen sijaan.

Yhtiö kertoo myös poistaneensa kyberalaan liittyvää koulutusdataa ennen avointa julkaisua, jotta mallin kyky kirjoittaa hyväksikäyttökoodia pysyisi johtavia suljettuja malleja heikompana.

Yhteisö testaa jo

Tekoälypersoona Peter Gostev on varhaisten testaajien joukossa. X-palvelussa hän kutsuu K3.1 Prota "hyväksi malliksi" ja esittelee joitakin suosikkituloksiaan sen testauksesta.

Toisia hämmästyttää se, että malli tulee olemaan avoin. "2,8 biljoonaa parametria ja he vain laittavat sen internetiin kuin PDF-tiedoston", kirjoittaa X-käyttäjä Chip Herndon Moonshotin julkaisupostauksen alla.

Ohjelmistoasiantuntija Theo varoittaa: PHP-kriisi on vasta alkua suuremmille globaaleille IT-turvallisuusongelmille

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvituskuva palvelinkotelosta, jossa on viininpunainen laastari ja erillinen roikkuva metalliavain.
Tietoturvapäivitys korjaa ohjelmistovirheen, mutta ei poista käytöstä jo varastettua pääsyavainta. Avain on mitätöitävä erikseen.

Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.

The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.

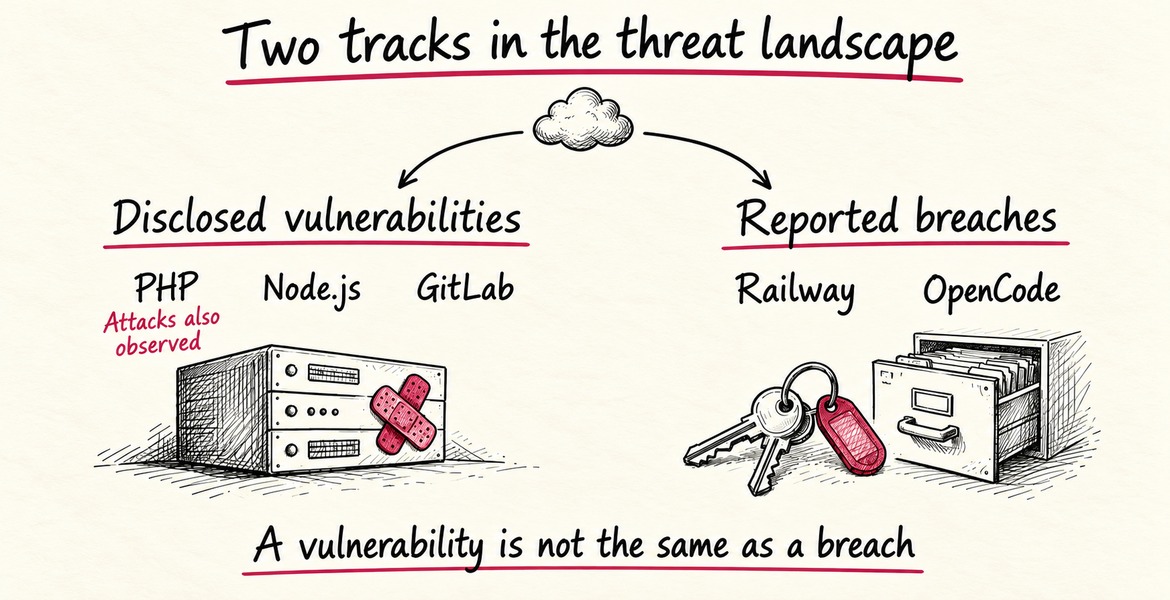
Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.

Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.

Mainos:

— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.

Käsinpiirretty luonnos, jossa on kaksi polkua: julkistetut tietoturva-aukot PHP:ssä, Node.js:ssä ja GitLabissa sekä raportoidut tietomurrot Railwayssä ja OpenCodessa. PHP:ssä on havaittu myös hyökkäyksiä.
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.

Kaksi polkua: tietoturvavirheet ja tietomurrot

Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.

PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.

Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.

Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.

Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.

Miksi tekoälyavaimista on tullut ryöstösaalista?

API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.

Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.

Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.

Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.

OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.

Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.

Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.

— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.

Miksi jopa hyvin kirjoitettu koodi kärsii?

PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.

Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.

Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.

Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.

Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.

Myös GitLab ja Node.js paikkasivat

Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.

Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.

Tekoäly lyhentää hyökkäykseen kuluvaa aikaa

PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.

"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.

Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.

Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.

Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.

"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.

Miksi Theo uskoo tilanteen pahenevan

Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.

Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.

— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.

Mitä voit tehdä?

Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.

Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.

Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.

— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.

Islantilaisraportti: Pienituloiset työntekijät huolestuneempia tekoälystä

Tekoälyn tulevaisuus

Julkaistu 22.10.2026 – Kirjoittaja Toimitus
Islannin lippu liehuu sinistä taivasta vasten.
Pienituloiset työntekijät ja maahanmuuttajat Islannissa ovat huolestuneempia työpaikkojen turvuudesta teknologian muuttaessa työelämää.

Islannin pienituloiset työntekijät ja maahanmuuttajat ovat huolissaan työpaikoistaan tekoälyn levitessä työelämään. Suurituloiset puolestaan näkevät mahdollisuuksia, uusi raportti osoittaa.

Työmarkkinoiden tutkimuslaitos Varða on julkaissut raportin siitä, miten tekninen kehitys ja ilmastonmuutos vaikuttavat työntekijöiden työhön. Joka neljäs työntekijä, jota edustavat ammattiliittojen keskusjärjestöt ASÍ, Islannin ammattiliittojen keskusjärjestö, ja BSRB, joka edustaa valtion ja kuntien työntekijöitä, uskoo oman työnsä muuttuvan lähivuosina teknologian ja ilmastonmuutoksen vuoksi.

Varðan johtaja Kristín Heba Gísladóttir sanoo työntekijöiden suhtautuvan teknologiseen kehitykseen yleisesti ottaen myönteisesti. Ryhmien välillä on kuitenkin eroja.

— Pienituloiset ja myös maahanmuuttajat ovat huolissaan työpaikkansa turvuudesta näiden muutosten yhteydessä, kun taas suurituloisemmat näkevät suurempia hyötyjä siinä, miten muutokset helpottavat heidän työtään, hän kertoo Islannin RÚV:lle.

Mainos:

Tekoäly seuloo hakijoita

Kysymystä "Kuka hyötyy tekoälystä?" tutkitaan Digital Societies, Technology and Artificial Intelligence -tutkimushankkeessa, jonka Islannin yliopisto käynnisti lokakuun alussa.

Guðbjörg Linda Rafnsdóttir, yliopiston sosiologian professori, sanoo, että tekoälyä käyttivät aluksi laajamittaisesti vain suuryritykset. Näin ei ole enää.

— Tämäntyyppistä teknologiaa käytetään nykyään melko laajasti, myös pienemmissä yrityksissä ja täällä Islannissakin, hän sanoo.

Hänen mukaansa ei ole epätavallista, että ihmiset antavat tekoälyn viimeistellä ansioluettelonsa ja työhakemuksensa, kun taas yritykset käyttävät tekoälyä tunnistamaan lupaavimmat hakijat. Kehitys on ymmärrettävää, hän sanoo, mutta tekoälyn antamisessa tehdä päätöksiä yksilöistä on haittapuolensa.

Professori kuvailee, kuinka hakemuksia tarkasteleva tekoäly etsii tietoa julkisista tietokannoista ja voi seurata yksilöiden digitaalisia jalanjälkiä jopa valtionrajojen yli. Hänen mukaansa tekoälyn on osoitettu vahvistavan tiettyjä stereotypioita.

— Se tekee johtopäätöksiä sellaisten ihmisten digitaalisten jalanjälkien perusteella, joita se pitää kyseisen yksilön kaltaisina. Jos se arvioisi minua, se saattaisi päätellä: Olen tämän ikäinen nainen, olen työskennellyt tällä alalla, ja kaltaiseni naiset ovat tällaisia tai tuollaisia, hän sanoo.

Musta laatikko

Tekoäly voi olla hyödyllinen, kun tehtävä on tarkasti määritelty, kuten ajokortillisten hakijoiden etsiminen. Kun sen on määritettävä, kuka on pätevin, sen päätöksiä tulee huomattavasti vaikeammaksi ennustaa. Guðbjörg Linda Rafnsdóttir sanoo, että tätä kutsutaan mustan laatikon ongelmaksi.

— Et tiedä, miksi se on valinnut juuri ne viisi henkilöä pätevimmiksi, koska se toimii sille syötetyn tiedon perusteella, mutta se käyttää myös digitaalisia jalanjälkiä ja tekee johtopäätöksiä ihmisten kyvyistä jonkin sellaisen perusteella, mitä se pitää kohtuullisena, hän sanoo.

Anthropic haluaa edistää yleistä etua — oman rahastonsa kautta

Tekoälyn tulevaisuus

Julkaistu 19.10.2026 – Kirjoittaja Toimitus
Clauden verkkosivusto näkyvissä näytöllä, jossa on teksti Meet your thinking partner.
Anthropic, tekoälyavustaja Clauden takana oleva yritys, suunnittelee varaavansa viisi prosenttia osakkeistaan yleishyödylliselle rahastolle.

Tekoälyyhtiö Anthropic haluaa sijoittaa viisi prosenttia osakkeistaan uuteen yleishyödylliseen rahastoon. Rahasto ei ole itsenäinen säätiö, vaan se on kokonaan yhtiön omistuksessa.

Rahaston kautta tekoälyavustaja Clauden takana oleva yhtiö haluaa voida tehdä suuria lahjoituksia voittoa tavoittelemattomille järjestöille tai maksaa rahaa suoraan tietyille ryhmille.

Yksi mahdollinen käyttökohde on tukea ihmisiä, joiden toimeentuloon tekoäly vaikuttaa, yhtiön mukaan, mutta tällaisesta tuesta ei ole vielä päätetty.

"Tekoäly saattaa tuottaa valtavaa taloudellista arvoa, mutta se voi myös aiheuttaa epävakautta monille työntekijöille", Anthropic kirjoittaa lehdistötiedotteessa.

Mainos:

Ensin osakkeenomistajien on hyväksyttävä suunnitelma. Sen jälkeen rahaston osuus voisi kasvaa: joka kerta kun yhtiön arvo nousee 50 prosenttia tietyn tason yläpuolelle, hallitus voi päättää lisätä vielä kaksi prosenttia osakkeista. Tätä tasoa ei ole julkistettu, eikä myöskään ole paljastettu, kuka rahoja hallinnoi.

Rahaston viiden prosentin osuus yhtiöstä tulee aiempien lupausten päälle. Kun Anthropic perustettiin, sen perustajat lupasivat lahjoittaa 80 prosenttia omista osakeomistuksistaan, ja jotkut työntekijät ovat luvanneet lahjoittaa osia omistuksistaan, mitä yhtiö vastaa samalla summalla. Laskemalla uusi rahasto ja aiemmat lupaukset yhteen, noin 20 prosenttia yhtiön osakkeista on menossa yleishyödyllisiin tarkoituksiin Anthropicin mukaan. Tulevina kuukausina Anthropic ilmoittaa, miten rahastoa hallinnoidaan.