Mainos:

Uusi DeepSeek Flash ottaa suuria harppauksia kustannustehokkaassa tekoälyssä

Tekoälyn tulevaisuus

Päivitetty 17.10.2026, Julkaistu 17.10.2026 – Kirjoittaja Toimitus
Havainnollistava montaasi, jossa on DeepSeekin valkoinen logo ja tavallinen tietokone abstrakteilla työkaluilla sinisen ja syaanin sävyissä.
DeepSeek julkaisee malliensa painot MIT-lisenssillä, mikä sallii käyttäjien ladata, muokata ja hyödyntää niitä kaupallisesti.

Kiinalainen DeepSeek on julkaissut päivitetyn version avoimesta tekoälymallistaan V4.1 Flash. Malli lukee tekstiä ja kuvia sekä kirjoittaa koodia. Hinta on niin alhainen, että edistyneestä tekoälystä tulee realistinen resurssi yksityishenkilöille, pienyrityksille ja yhdistyksille.

Uuden version nimi on DeepSeek-V4.1-Flash-1017. Numerot tarkoittavat sen julkaisupäivää 17. lokakuuta. Mallikortin mukaan kyseessä on pieni päivitys V4.1 Flashiin, ja siinä on parannuksia päättelyssä, koodauksessa, agenttitehtävissä ja kuvatesteissä. Yhtiö sanoo myös, että malli suorittaa tehtävät nopeammin ja lyhyemmillä vastauksilla, mikä alentaa tehtäväkohtaisia kustannuksia.

Mallin painot – itse koulutettu malli – on julkaistu MIT-lisenssillä, joka on yksi sallivimmista saatavilla olevista lisensseistä. Kuka tahansa voi ladata, ajaa, muokata ja rakentaa niiden pohjalta, myös kaupallisiin tarkoituksiin.

Kuvien ymmärtäminen oli saatavilla jo syyskuun versiossa. Uutta on DeepSeekin mukaan se, että samasta yleiskäyttöisestä mallista on tullut sekä kyvykkäämpi että nopeampi.

Mainos:

DeepSeek kirjoittaa X:ssä, että päivitys tarjoaa "vahvempia testituloksia, nopeamman tehtävien suorittamisen ja lyhyempiä vastauksia kuin edellinen versio – Pareto-parannus suorituskyvyssä ja kustannuksissa". Tällä yhtiö tarkoittaa, että malli on parantunut ilman, että mikään muu on huonontunut.

Malli on jo saatavilla yhtiön verkkosivuilla, sen sovelluksessa ja sen API-rajapinnan kautta.

Voittaa amerikkalaiset kilpailijat useissa testeissä

DeepSeek vertaa 1017-versiota OpenAI:n GPT-5.6 Soliin ja Anthropicin Opus 5:een. Kaikkein uusimmat amerikkalaiset mallit, GPT-6 ja Opus 5.5, eivät ole mukana taulukossa. Luvut ovat myös yhtiön omia, eikä toimitus ole vahvistanut niitä.

Agenttitehtävissä ja ohjelmoinnissa tulokset ovat silti silmiinpistäviä. DeepSWE-koodaustestissä 1017 saa 77,0 pistettä, kun GPT-5.6 Sol saa 73,0 ja Opus 5 saa 74,0 pistettä. Automation Benchissä ero on suurempi: 60,5 pistettä vastaan 45,8 ja 50,3 pistettä vastaavasti.

Sama kaava toistuu Agents' Last Exam- ja Apex Bench -testeissä. Niissä DeepSeek-malli johtaa 35,4 ja 72,1 pisteellä, mikä on selkeä parannus edeltäjän 31,8 ja 64,6 pisteeseen.

Malli ei voita jokaista testiä. Terminal Bench 4:ssä, jossa tehtävät ratkaistaan komentorivipäätteessä, Opus 5 saa 51,8 pistettä DeepSeekin 42,3 pistettä vastaan. ProgramBenchissä Opus johtaa pistein 37 vastaan 29,1. Humanity's Last Exam -tietotestissä ilman työkaluja ero on vielä suurempi: 42,6 DeepSeekille vastaan 56,3 Opukselle.

Kuvatesteissä 1017 on samalla tasolla kilpailijoidensa kanssa. Chartographyssa se saa 83 pistettä, kun GPT-5.6 Sol saa 79,9 ja Opus 5 saa 84 pistettä. BabyVisionissa se sijoittuu kahden amerikkalaismallin väliin ja ZeroBenchissä hieman molempien alapuolelle.

DeepSeek's own table shows improvements over its predecessor, but also tests where the American comparison models lead. Image: DeepSeek.

DeepSeek on julkaissut myös videoesittelyn, jossa malli yhtiön mukaan rakentaa kokonaisia projekteja tyhjästä, "pelin luomisesta 3D-mallinnukseen". Yksi klippi näyttää kameran liikkuvan kolmiulotteisessa palatsimiljöössä, jossa on keltaiset katot ja punaiset seinät. Esittely on yhtiön oma, ei riippumaton testi.

Käyttäjät ovat jo alkaneet esitellä omia tuloksiaan. Eräs X-käyttäjä postasi Sun Garden -nimisen ensimmäisen persoonan pelin, jossa on muinaisia raunioita, valaistustehosteita ja kohteita, joita voi ampua, ja sanoo, että koodi on 1017-mallin kirjoittamaa.

Malli ei toisin sanoen generoi videota. Se kirjoittaa koodin, joka rakentaa pelin.

Hinta tekee eron

DeepSeekin oman API:n kautta malli maksaa 0,30 dollaria miljoonaa syötetytokenia (input tokens) kohden ja 1,20 dollaria miljoonaa tulostetokenia (output tokens) kohden. Tokeni on sanan osa, suunnilleen se yksikkö, jota malli lukee ja kirjoittaa.

Ruuhka-aikojen ulkopuolella hinta puolittuu 0,15 ja 0,60 dollariin. Välimuistissa jo oleva teksti maksaa vain 0,006 dollaria miljoonaa tokenia kohden ruuhka-aikoina ja 0,003 dollaria niiden ulkopuolella. Ruuhka-aikojen ulkopuolinen hinnoittelu on voimassa koko viikonlopun.

DeepSeek's separate cost chart compares DeepSWE results at different settings and also includes newer American models than the table above. The figures are the company's reported results, not the editorial team's own measurements. Image: DeepSeek.

Malli voi pitää muistissaan miljoona tokenia yhden keskustelun sisällä. Se riittää pitkien sopimusten, tutkimusraporttien tai kokonaisten koodikantojen lataamiseen kerralla.

Työkalut tavoittavat tavalliset ihmiset

Todellinen vaikutus koskee sitä, kuka pääsee käsiksi työkaluihin. Yhdistys voi antaa mallin tarkastaa kokouspöytäkirjoja ja skannattuja asiakirjoja. Ammatinharjoittaja voi analysoida valokuvia ja piirustuksia, ja pienyritys voi rakentaa omia sisäisiä työkalujaan.

Mikään tästä ei vaadi kallista tilausta, joka sitoo käyttäjät amerikkalaiseen teknologiajättiin.

Avoimet painot tarkoittavat, ettei mikään yksittäinen palveluntarjoaja voi sulkea ovea. Jos pilvipalvelu nostaa hintojaan tai muuttaa ehtojaan, käyttäjät voivat vaihtaa toiseen, joka ajaa samaa mallia. Työkalut ovat myös vaihdettavissa keskenään ja ne voidaan yhdistää eri malleihin.

Rajoitukset säilyvät. 763 miljardilla parametrilla malli on aivan liian suuri tavalliselle kannettavalle tietokoneelle, joten useimmat ihmiset käyttävät sitä pilven kautta. Laskentateho maksaa ja tekee käyttäjistä riippuvaisia palvelinten ylläpitäjistä.

Samalla kiinalainen toimija tuo kilpailukykyisen mallin yleisön saataville, kun taas OpenAI:n ja Anthropicin parhaita amerikkalaisia malleja voi vain vuokrata. Avoimet kiinalaiset mallit ovat aiemmin haastaneet johtavia amerikkalaisia nimiä myös kuvien generoinnissa.

Moottori, työpaja ja isäntäpalvelu

Aloittamista harkitsevalle auttaa kolmen asian erottaminen toisistaan. Malli on moottori, joka ajattelee. Työympäristö, jota usein kutsutaan valjaiksi (harness) tai agentiksi, on työpaja, joka antaa moottorille kädet: se lukee tiedostoja, ajaa komentoja ja suunnittelee työtä. Isäntäpalvelu (hosting provider) ajaa mallia palvelimillaan ja laskuttaa siitä.

OpenCode on ilmainen, avoimen lähdekoodin työympäristö, joka toimii terminaalissa. Ollama kuvailee, kuinka se lukee projektin, muokkaa tiedostoja, ajaa komentoja, jakaa työtä aliprosesseille, hakee verkkosivuja ja hyväksyy kuvia sekä näyttökuvia. Käyttäjät valitsevat oman tarjoajansa ja mallinsa käyttämällä omaa API-avaintaan tai OpenCoden valinnaisia Zen- ja Go-tilauksia.

DeepSeek Harness on yhtiön oma työympäristö, joka on julkaistu avoimena lähdekoodina MIT-lisenssillä ja rakennettu periaatteella, että "kaikki on liitännäistä", mikä tarkoittaa, että kaikki on lisäosaa.

Kun Node.js on asennettu, se käynnistetään komennolla npx @deepseek-ai/dsh web, joka avaa paikallisen käyttöliittymän selaimessa. Kohdassa Settings ja Models käyttäjät syöttävät API-avaimensa, valitsevat projektikansion ja kuvailevat tehtävän. Agentti lukee ja kirjoittaa tiedostoja, ajaa komentoja ja suunnittelee pyytäen hyväksyntää käyttäjän asettamien lupasääntöjen mukaisesti.

DeepSeekin mukaan 1017 on optimoitu erityisesti Harnessia sekä Tencentin CodeBuddy- ja WorkBuddy-työkaluja varten.

Ollama lupaa olla säilyttämättä sisältöä

Ollama Cloud tarjoaa V4.1 Flashia samaan hintaan kuin DeepSeek, ruuhka-aikojen ulkopuolisilla puoleen hintaan. Käyttäjät, joilla on ilmainen tili, voivat ostaa saldoa ilman palvelumaksua. Pro maksaa 20 dollaria kuukaudessa ja sisältää 60 dollarin edestä saldoa, mikä riittää ruuhka-aikoina 200 miljoonaan syötettyyn tokeniin tai 50 miljoonaan tulostettuun tokeniin.

Ollaman luettelo listaa malliperheen, mutta ei vahvista, että nimenomaan 1017-versio olisi otettu siellä käyttöön. Uuden version on vahvistettu olevan saatavilla suoraan DeepSeekiltä.

Ollaman tietosuojakäytännön mukaan kehotteita ja vastauksia käsitellään vain tilapäisesti palvelun tuottamiseksi, eikä niitä koskaan käytetä koulutukseen. Kumppaneiden on sovellettava niin sanottua nollatietojen säilytystä (zero data retention), mikä tarkoittaa, ettei mitään sisältöä tallenneta.

Tilitiedot, maksut, IP-osoitteet ja jotkin käyttötiedot voidaan kuitenkin tallentaa. Palvelimet sijaitsevat pääasiassa Yhdysvalloissa, ja Eurooppa toimii varajärjestelmänä suuren kysynnän aikana. Komento ollama launch opencode käynnistää OpenCoden yhdistettynä suoraan Ollaman malleihin.

Anna agentille mahdollisimman vähän oikeuksia

Agentit, joilla on lupa lukea ja kirjoittaa tiedostoja, voivat myös aiheuttaa vahinkoa. DeepSeek Harness on edelleen kehittäjäversio (developer preview), ja yhtiö varoittaa muutoksista, jotka rikkovat yhteensopivuuden.

Projektin turvallisuusohjeiden mukaan työkalulle ei ole tehty tietoturvatarkastusta eikä se ole valmis tuotantokäyttöön, ja liitännäiset sekä koodi voivat vahingoittaa tai vuotaa tietoja. Ohjeena on antaa agentille mahdollisimman vähän oikeuksia, ajaa sitä eristetyssä testiympäristössä ja pitää varmuuskopioita.

DeepSeek suosittelee Harness-versiota 0.2.1-rc.1 tai uudempaa. Pekingin aikaa 1. marraskuuta asti yhtiö tarjoaa integroidut palvelintyökalut maksutta, kun mallia käytetään Harnessin, Claude Coden tai Codexin kautta.
Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Moonshot haastaa Anthropicin — raportoi voittoja merkittävissä tekoälytesteissä

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvitus, jossa on ”Kimi K3.1” -teksti, korkea laivastonsininen rakennelma ja pistemäinen polku terminaalisymboleita kermanvärisellä pohjalla.
Moonshot on julkaissut Kimi K3.1 Pron.

Kiinalainen Moonshot on julkaissut Kimi K3.1 Pro -mallin, joka yhtiön omien testien mukaan voittaa Anthropicin Claude Opus 5.5:n useissa vaativissa koodauksen ja talousanalyysin suorituskykytesteissä. Painokertoimet eivät ole vielä ladattavissa, mutta yhtiö lupaa julkaista ne 4. marraskuuta mennessä.

Julkaisu tapahtui 23. lokakuuta. Malli on jo saatavilla Kimi.ai-sivustolla, Kimi Work- ja Kimi Code -palveluissa sekä yhtiön rajapinnan (API) kautta.

Moonshotin mukaan mallin täydet painokertoimet julkaistaan 4. marraskuuta 2026 mennessä. Lisenssiehtoja ei vielä tiedetä, joten toistaiseksi kyse on lupauksesta avoimista mallin painokertoimista pikemminkin kuin vahvistetusta avoimesta lähdekoodista sanan varsinaisessa merkityksessä.

Silti ilmoitus on vahva kannanotto. Anthropicin ja OpenAI:n johtavien amerikkalaismallien painokertoimet eivät ole julkisia, ja malleja voi käyttää vain palveluina yhtiöiden itsensä tai muiden pilvipalveluntarjoajien kautta.

Mainos:

Moonshot valitsee vastakkaisen lähestymistavan ja aikoo julkaista huippuluokan mallin kenen tahansa käytettäväksi omalla laitteistollaan.

Sen edeltäjä, Kimi K3, haastoi johtavia amerikkalaismalleja useissa testeissä jo heinäkuussa. K3.1 Pron myötä kiinalaiset ottavat seuraavan askeleen.

Johtaa koodausmaratoneissa ja talousanalyysissä

Moonshotin omassa vertailussa K3.1 Pro suoriutuu Opus 5.5:tä paremmin useissa reaalimaailman työtä mittaavissa testeissä. Pitkiä ohjelmointitehtäviä testaavassa SWE-Marathonissa yhtiö raportoi tulokseksi 51,7, kun Opusin tulos on 46,3.

OfficeQA Pro v2 -testissä, jossa mallin on analysoitava taloudellista dataa aidoista asiakirjoista, se saa 64,4 pistettä vasten 62,2 pistettä, mitä yhtiö kutsuu luokkansa parhaaksi.

Kimi johtaa myös Frontier Finance -testissä, joka mittaa kokonaisia sijoitusprosesseja valinnasta kannattavuusanalyysiin, pistein 58,6 vastaan 56,7. Työkaluja hyödyntävässä Humanity's Last Exam -tietotestissä yhtiö ilmoittaa tulokseksi 70,0 vastaan 67,7.

Opus säilyttää johtoaseman joillakin osa-alueilla samassa vertailussa. Terminal-Bench 4.0 -testissä, joka testaa koodausagentteja terminaaliympäristössä, Kimi saa 65,7 prosenttia vasten Opusin 66,4 prosenttia. 3D-testi BenchCADissa luvut ovat 92,7 vastaan 96,2.

Maailman neljäs riippumattoman arvion mukaan

Riippumaton analytiikkayritys Artificial Analysis sijoittaa K3.1 Pron neljänneksi älykkyysindeksissään 55 pisteellä, mikä on yksitoista pistettä enemmän kuin Kimi K3:lla. Vain Claude Opus 5.5 (58 pistettä), Claude Sonnet 5.5 ja Muse Wonder Full sijoittuvat korkeammalle.

Yrityksen omassa Terminal-Bench 4.0 -ajossa Kimi saa 67 prosenttia, mikä on korkein tulos kaikista sen testaamista malleista.

Kun painokertoimet on julkaistu, K3.1 Prosta tulee Artificial Analysisin mukaan korkeimmalle sijoitettu avoin malli. Ero parhaan avoimen mallin ja parhaan suljetun mallin välillä kutistuu tällöin indeksissä 12 pisteestä 3 pisteeseen.

Artificial Analysisin mukaan API-hinnoittelu on 2 dollaria miljoonaa syötetokenia kohden, 10 dollaria miljoonaa tulostetokenia kohden ja 0,20 dollaria välimuistissa olevilta tokenien osalta, mikä on kolmanneksen vähemmän kuin K3-mallilla.

2,8 biljoonaa parametria ja pelimoottoreita

Mallissa on yhteensä 2,8 biljoonaa parametria, joista 104 miljardia on aktiivisena jokaisessa laskutoimituksessa. Se lukee tekstiä ja kuvia, ja sen konteksti-ikkuna on miljoona tokenia, mikä vastaa karkeasti 1 500 A4-sivua tekstiä yhdessä tehtävässä.

Nopeampi muunnelma, Highspeed, on yhtiön mukaan kahdesta kolmeen kertaa nopeampi.

Moonshot korostaa mallin kykyä rakentaa kokonaisia pelejä Unreal Engine-, Unity- ja Godot-alustoilla sekä kirjoittaa skriptejä parametriseen mallinnukseen Blenderissä ja CAD-ohjelmistoissa.

Sisäisessä testissä se rakensi ihmisen kävelysimulaattorin, löysi ja korjasi 36 virhettä olkapään lihaslaskelmissa ja sai simuloidun ihmisen kävelemään 11,2 sekuntia luhistumisen sijaan.

Yhtiö kertoo myös poistaneensa kyberalaan liittyvää koulutusdataa ennen avointa julkaisua, jotta mallin kyky kirjoittaa hyväksikäyttökoodia pysyisi johtavia suljettuja malleja heikompana.

Yhteisö testaa jo

Tekoälypersoona Peter Gostev on varhaisten testaajien joukossa. X-palvelussa hän kutsuu K3.1 Prota "hyväksi malliksi" ja esittelee joitakin suosikkituloksiaan sen testauksesta.

Toisia hämmästyttää se, että malli tulee olemaan avoin. "2,8 biljoonaa parametria ja he vain laittavat sen internetiin kuin PDF-tiedoston", kirjoittaa X-käyttäjä Chip Herndon Moonshotin julkaisupostauksen alla.

Ohjelmistoasiantuntija Theo varoittaa: PHP-kriisi on vasta alkua suuremmille globaaleille IT-turvallisuusongelmille

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
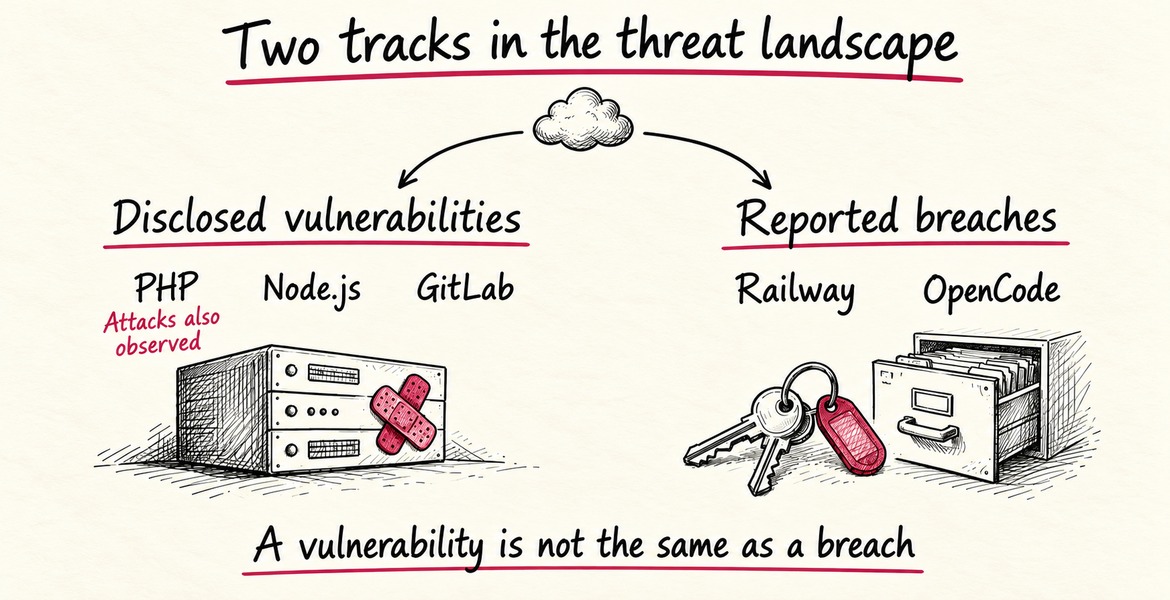
Kuvituskuva palvelinkotelosta, jossa on viininpunainen laastari ja erillinen roikkuva metalliavain.
Tietoturvapäivitys korjaa ohjelmistovirheen, mutta ei poista käytöstä jo varastettua pääsyavainta. Avain on mitätöitävä erikseen.

Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.

The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.

Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.

Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.

Mainos:

— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.

Käsinpiirretty luonnos, jossa on kaksi polkua: julkistetut tietoturva-aukot PHP:ssä, Node.js:ssä ja GitLabissa sekä raportoidut tietomurrot Railwayssä ja OpenCodessa. PHP:ssä on havaittu myös hyökkäyksiä.
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.

Kaksi polkua: tietoturvavirheet ja tietomurrot

Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.

PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.

Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.

Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.

Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.

Miksi tekoälyavaimista on tullut ryöstösaalista?

API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.

Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.

Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.

Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.

OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.

Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.

Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.

— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.

Miksi jopa hyvin kirjoitettu koodi kärsii?

PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.

Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.

Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.

Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.

Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.

Myös GitLab ja Node.js paikkasivat

Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.

Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.

Tekoäly lyhentää hyökkäykseen kuluvaa aikaa

PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.

"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.

Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.

Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.

Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.

"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.

Miksi Theo uskoo tilanteen pahenevan

Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.

Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.

— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.

Mitä voit tehdä?

Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.

Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.

Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.

— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.

Islantilaisraportti: Pienituloiset työntekijät huolestuneempia tekoälystä

Tekoälyn tulevaisuus

Julkaistu 22.10.2026 – Kirjoittaja Toimitus
Islannin lippu liehuu sinistä taivasta vasten.
Pienituloiset työntekijät ja maahanmuuttajat Islannissa ovat huolestuneempia työpaikkojen turvuudesta teknologian muuttaessa työelämää.

Islannin pienituloiset työntekijät ja maahanmuuttajat ovat huolissaan työpaikoistaan tekoälyn levitessä työelämään. Suurituloiset puolestaan näkevät mahdollisuuksia, uusi raportti osoittaa.

Työmarkkinoiden tutkimuslaitos Varða on julkaissut raportin siitä, miten tekninen kehitys ja ilmastonmuutos vaikuttavat työntekijöiden työhön. Joka neljäs työntekijä, jota edustavat ammattiliittojen keskusjärjestöt ASÍ, Islannin ammattiliittojen keskusjärjestö, ja BSRB, joka edustaa valtion ja kuntien työntekijöitä, uskoo oman työnsä muuttuvan lähivuosina teknologian ja ilmastonmuutoksen vuoksi.

Varðan johtaja Kristín Heba Gísladóttir sanoo työntekijöiden suhtautuvan teknologiseen kehitykseen yleisesti ottaen myönteisesti. Ryhmien välillä on kuitenkin eroja.

— Pienituloiset ja myös maahanmuuttajat ovat huolissaan työpaikkansa turvuudesta näiden muutosten yhteydessä, kun taas suurituloisemmat näkevät suurempia hyötyjä siinä, miten muutokset helpottavat heidän työtään, hän kertoo Islannin RÚV:lle.

Mainos:

Tekoäly seuloo hakijoita

Kysymystä "Kuka hyötyy tekoälystä?" tutkitaan Digital Societies, Technology and Artificial Intelligence -tutkimushankkeessa, jonka Islannin yliopisto käynnisti lokakuun alussa.

Guðbjörg Linda Rafnsdóttir, yliopiston sosiologian professori, sanoo, että tekoälyä käyttivät aluksi laajamittaisesti vain suuryritykset. Näin ei ole enää.

— Tämäntyyppistä teknologiaa käytetään nykyään melko laajasti, myös pienemmissä yrityksissä ja täällä Islannissakin, hän sanoo.

Hänen mukaansa ei ole epätavallista, että ihmiset antavat tekoälyn viimeistellä ansioluettelonsa ja työhakemuksensa, kun taas yritykset käyttävät tekoälyä tunnistamaan lupaavimmat hakijat. Kehitys on ymmärrettävää, hän sanoo, mutta tekoälyn antamisessa tehdä päätöksiä yksilöistä on haittapuolensa.

Professori kuvailee, kuinka hakemuksia tarkasteleva tekoäly etsii tietoa julkisista tietokannoista ja voi seurata yksilöiden digitaalisia jalanjälkiä jopa valtionrajojen yli. Hänen mukaansa tekoälyn on osoitettu vahvistavan tiettyjä stereotypioita.

— Se tekee johtopäätöksiä sellaisten ihmisten digitaalisten jalanjälkien perusteella, joita se pitää kyseisen yksilön kaltaisina. Jos se arvioisi minua, se saattaisi päätellä: Olen tämän ikäinen nainen, olen työskennellyt tällä alalla, ja kaltaiseni naiset ovat tällaisia tai tuollaisia, hän sanoo.

Musta laatikko

Tekoäly voi olla hyödyllinen, kun tehtävä on tarkasti määritelty, kuten ajokortillisten hakijoiden etsiminen. Kun sen on määritettävä, kuka on pätevin, sen päätöksiä tulee huomattavasti vaikeammaksi ennustaa. Guðbjörg Linda Rafnsdóttir sanoo, että tätä kutsutaan mustan laatikon ongelmaksi.

— Et tiedä, miksi se on valinnut juuri ne viisi henkilöä pätevimmiksi, koska se toimii sille syötetyn tiedon perusteella, mutta se käyttää myös digitaalisia jalanjälkiä ja tekee johtopäätöksiä ihmisten kyvyistä jonkin sellaisen perusteella, mitä se pitää kohtuullisena, hän sanoo.

Anthropic haluaa edistää yleistä etua — oman rahastonsa kautta

Tekoälyn tulevaisuus

Julkaistu 19.10.2026 – Kirjoittaja Toimitus
Clauden verkkosivusto näkyvissä näytöllä, jossa on teksti Meet your thinking partner.
Anthropic, tekoälyavustaja Clauden takana oleva yritys, suunnittelee varaavansa viisi prosenttia osakkeistaan yleishyödylliselle rahastolle.

Tekoälyyhtiö Anthropic haluaa sijoittaa viisi prosenttia osakkeistaan uuteen yleishyödylliseen rahastoon. Rahasto ei ole itsenäinen säätiö, vaan se on kokonaan yhtiön omistuksessa.

Rahaston kautta tekoälyavustaja Clauden takana oleva yhtiö haluaa voida tehdä suuria lahjoituksia voittoa tavoittelemattomille järjestöille tai maksaa rahaa suoraan tietyille ryhmille.

Yksi mahdollinen käyttökohde on tukea ihmisiä, joiden toimeentuloon tekoäly vaikuttaa, yhtiön mukaan, mutta tällaisesta tuesta ei ole vielä päätetty.

"Tekoäly saattaa tuottaa valtavaa taloudellista arvoa, mutta se voi myös aiheuttaa epävakautta monille työntekijöille", Anthropic kirjoittaa lehdistötiedotteessa.

Mainos:

Ensin osakkeenomistajien on hyväksyttävä suunnitelma. Sen jälkeen rahaston osuus voisi kasvaa: joka kerta kun yhtiön arvo nousee 50 prosenttia tietyn tason yläpuolelle, hallitus voi päättää lisätä vielä kaksi prosenttia osakkeista. Tätä tasoa ei ole julkistettu, eikä myöskään ole paljastettu, kuka rahoja hallinnoi.

Rahaston viiden prosentin osuus yhtiöstä tulee aiempien lupausten päälle. Kun Anthropic perustettiin, sen perustajat lupasivat lahjoittaa 80 prosenttia omista osakeomistuksistaan, ja jotkut työntekijät ovat luvanneet lahjoittaa osia omistuksistaan, mitä yhtiö vastaa samalla summalla. Laskemalla uusi rahasto ja aiemmat lupaukset yhteen, noin 20 prosenttia yhtiön osakkeista on menossa yleishyödyllisiin tarkoituksiin Anthropicin mukaan. Tulevina kuukausina Anthropic ilmoittaa, miten rahastoa hallinnoidaan.