Mainos:

Terroristihyökkäys länsimaalaisten suosimassa turistikohteessa – kaksi kuollutta

Päivitetty 19.6.2017, Julkaistu 18.6.2017 – Kirjoittaja Toimitus

Terroristit hyökkäsivät länsimaisten turistien majapaikkaan Länsi-Afrikassa Malin tasavallassa,  pääkaupunki Bamakon lähellä. Kahden ihmisen ilmoitetaan saaneen surmansa välikohtauksessa.

Malin armeijan erikoisyksikkö osallistui tilanteen selvittämiseen, maassa olevien YK:n joukkojen ja ranskalaisten erikoisjoukkojen tukemana. Kaikki 32 terroristien sieppaamaa panttivankia on vapautettu.


Viranomaisten mukaan hyökkääjät olivat islamminterroristeja. Hyökkäys tapahtui Le Campement Kangaba-nimisessä turistikohteessa. Aiemminkin maassa isketty turisteja vastaan pääkaupunki Bamakossa v.2015.

Malissa asuu 16 miljoonaa ihmistä. Maa on hyvin köyhä.

Mainos:

Asiasta uutisoi: iltalehti ja BBC.


Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

2 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät
Hiilijalanjälki
Hiilijalanjälki
9 years ago

Eipä tulisi itselle koskaan mieleen matkustaa kolmansiin maihin. Ei edes lomalle. Kristitty maa pitää olla jotta saa lomailla rauhassa. Toisalta, ei kotinurkissakaan ole mitään vikaa. Ja siksi vissiin olen viihtynytkin täälä niin hyvin. Järvi tulee rantaan asti ja kaupunki näkyy vastarannalla… jos sinne joskus täytyy lähteä.

Petri
Petri
9 years ago

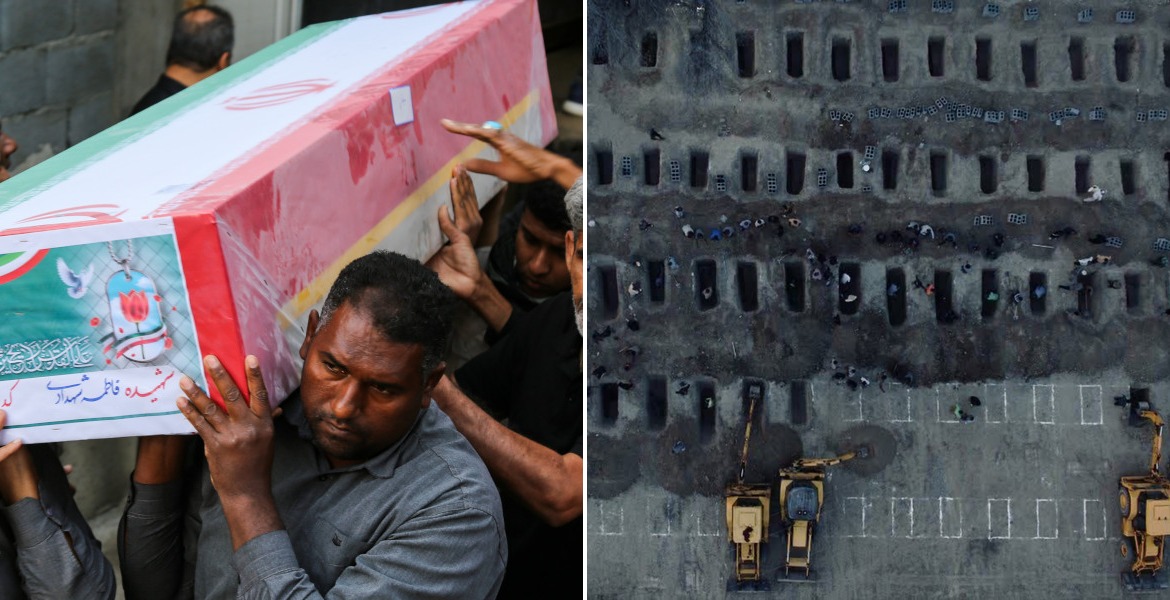
Kuvassa on Iranin armeijan taistelijoita…

Pentagonin tutkinta viittaa Palantirin tekoälyyn Minabin tyttökoulun verilöylyn jälkeen

Julkaistu tänään 14:17 – Kirjoittaja Toimitus

Pentagonin sisäinen tutkinta viittaa siihen, että liiallinen luottamus Palantirin Maven-tekoälyjärjestelmään oli yksi linkki ketjussa, joka johti ohjusiskuun Shajareh Tayyebeh -kouluun Minabissa, missä ainakin 123 lasta sai surmansa.

Bloomberg kirjoitti perjantaina, että tutkintaa tuntevat lähteet viittaavat kolmeen vuorovaikutuksessa olevaan tekijään: vanhentuneeseen tiedustelutietoon, supistettuun siviilisuojeluun ja henkilöstöön, joka luotti liikaa Palantirin järjestelmään.

The Nordic Times raportoi iskusta jo sodan ensimmäisenä päivänä 28. helmikuuta 2026, ja myöhemmin näytti paikannetun videon hyökkäyksestä.

Kaksi Tomahawk-ohjusta osui koulurakennukseen ja koulun pihalle. Lapset olivat paikalla kuten tavallista, pojat ja tytöt eri kerroksissa.

Mainos:

Minabin syyttäjä totesi huhtikuussa, että yli 150 ihmistä sai surmansa, heidän joukossaan ainakin 123 koululaista, sekä poikia että tyttöjä.

Maven nimesi koulun kohteeksi

Palantir Technologiesin Maven Smart System yhdistää yli 150 tietovirtaa. Ennen sotaa Maven lyhensi kohdelistojen laatimiseen kuluvan ajan muutamaan minuuttiin.

Koulu oli edelleen listattu Islamilaisen vallankumouskaartin (IRGC) tiloiksi. Henkilöstö syötti koulun järjestelmään vanhalla nimikkeellä, ja Maven suositteli sitä ensimmäisen päivän kohteeksi.

Yhdysvaltain keskusoimajohtokunnan (Centcom) operaattorit odottivat Mavenin estävän vanhentuneen tiedon. Tästä huolimatta järjestelmä päästi tiedot läpi.

Palantir kiistää vastuunsa, ja yhtiö kertoo Bloombergille, ettei se ole vastuussa perustiedoista eikä tiedustelutiedon puutteiden havaitsemisesta.

Pentagon leikkasi siviilien suojeluun tarkoitettua henkilöstöä noin 90 prosentilla. Koko puolustusministeriössä jäljelle jäi alle 20 ihmistä.

Centcomissa ryhmä kutistui kymmenestä henkilöstä yhteen. Kukaan kyseisestä ryhmästä ei tarkistanut aiottua kohdetta ennen laukaisua.

Erään analyytikon sanotaan huomanneen muutokset jo vuonna 2019, mutta raporttien mukaan hän kirjasi tiedot väärään järjestelmään. Koulu oli näkyvillä kaikkien silmien edessä: sillä oli omat verkkosivut, se näkyi Google Mapsissa, ja sillä oli omat seinät ja sisäänkäynti vuodesta 2016–2017 lähtien.

YK: Koulurakennus oli tarkoitettu kohde

YK:n riippumaton Iranin-tarkastusryhmä toteaa torstaina, että koulurakennus oli tarkoitettu osumapiste, ei traaginen huti.

Tarkastuksen mukaan Yhdysvaltain joukot epäonnistuivat tekemään kaikkensa varmistaakseen, että kohde oli sotilaallinen.

Tutkijat kirjoittavat, että kyse oli muustakin kuin pelkästä huolimattomuudesta ja että on perusteltua syytä arvioida hyökkäys sotarikokseksi.

Tomahawk-ohjukset viittaavat Yhdysvaltoihin, joka on ainoa kyseistä ohjustyyppiä käyttävä osapuoli, kuten Bellingcat kirjoittaa.

Centcomin päällikkö Brad Cooper sanoi toukokuussa, että alustava tutkinta sitoo kouluiskun Yhdysvaltain operaatioon.

Pentagon kertoo Reutersille, että tutkinta on yhä kesken ja ettei ministeriöllä ole toistaiseksi mitään ilmoitettavaa. The Nordic Times on aiemmin tarkastellut Yhdysvaltoja vastaan esitettyjä todisteita.

Ruotsin työttömyyskassojen valvontaviranomainen: 73,6 miljoonaa euroa maksettu virheellisesti

Julkaistu tänään 13:06 – Kirjoittaja Toimitus

Ruotsin työttömyysvakuutustarkastus (IAF) arvioi, että Ruotsin työttömyysvakuutuksesta maksettiin virheellisesti 73,6 miljoonaa euroa vuonna 2025. Tämä vastaa 3,4 prosenttia vuoden aikana maksetusta 2,20 miljardista eurosta. Noin kolme viidestä virheellisestä maksusta johtui työnhakijoista itsestään.

Arvio perustuu IAF:n tutkimukseen virheellisten maksujen laajuudesta, josta päätettiin tiistaina 22. syyskuuta ja joka on toimitettu Ruotsin hallitukselle. Yhdistetty vaihteluväli on 64,4–82,6 miljoonaa euroa. Viraston raportti perustuu hallinnollisten rekisterien analyyseihin ja tapaustarkastuksiin.

Hakijoiden virheet muodostavat suurimman osan, noin 45,2 miljoonaa euroa. Useimmat koskevat olosuhteita, joita ei ole ilmoitettu. Yleisin syy on ilmoittamaton työ. Seuraavina tulevat jatkunut yritystoiminta, opinnot ja ulkomailla oleskelu etuuksien saamisen aikana.

Yli puolet kaikista virheellisistä maksuista johtuu siitä, että työnhakijat antavat vääriä tietoja tuloista, yritystoiminnasta tai opinnoista. Tämä aiheuttaa virheellisiä maksuja 500 miljoonan kruunun edestä – eli puoli miljardia kruunua, sanoo Mathias Wahlsten.

Mainos:

Hakijoiden virheistä 30,8–40,0 miljoonan euron arvioidaan mahdollisesti johtuvan epäillyistä tahallisista virheistä tai törkeästä huolimattomuudesta. IAF korostaa samalla, ettei ole mahdollista arvioida, onko tämä osuus muuttunut edellisestä vuoden 2021 tutkimuksesta, koska menetelmä ja lähdemateriaali eroavat toisistaan.

Virheellisiä päätöksiä oikeista tiedoista huolimatta

Loput virheistä syntyvät viranomaisten ja kassojen omassa käsittelyssä. Ruotsin työnvälityksen (Arbetsförmedlingen) tai työttömyyskassojen (a-kassor), jotka maksavat etuudet työnhakijoille, aiheuttamien virheiden arvioidaan olevan noin 21,9 miljoonaa euroa. Vallitseva syy on se, että riittävät ja oikeat tiedot olivat saatavilla – mutta päätös oli väärä. Yhtenä esimerkkinä on tilanne, jossa hakija ilmoitti opinnoistaan Arbetsförmedlingenille, mutta tieto ei välittynyt työttömyyskassalle.

Kassojen omien arviointien aiheuttamien virheiden määräksi arvioidaan 6,0 miljoonaa euroa vuonna 2025, kun se vuonna 2021 oli 1,7 miljoonaa euroa. Ero ei ole tilastollisesti vahvistettu. Arbetsförmedlingenin virheet jatkavat IAF:n mukaan laskuaan.

Kun verrataan samoja riskejä kuin vuonna 2021, vuoden 2025 lukema on 52,9 miljoonaa euroa ja 2,5 prosenttia, kun vuonna 2021 se oli 51,0 miljoonaa euroa ja 2,6 prosenttia. IAF:n arvion mukaan virheellisten maksujen osuus ei ole muuttunut merkittävästi – korkeampaa kokonaissummaa selittävät ensisijaisesti tutkimuksen parempi laatu ja riskien laajempi kattavuus.

Tästä huolimatta kassojen tavanomaisille valvonta-alueille jää odotettujen takaisinmaksujen jälkeen 29,5–32,3 miljoonan euron nettovirhe. IAF:n mukaan kassojen on havaittava virheet aikaisemmin.

Lähteet: Yhdysvallat haluaa avata kaksi uutta tukikohtaa Grönlantiin

Julkaistu tänään 10:47 – Kirjoittaja Toimitus

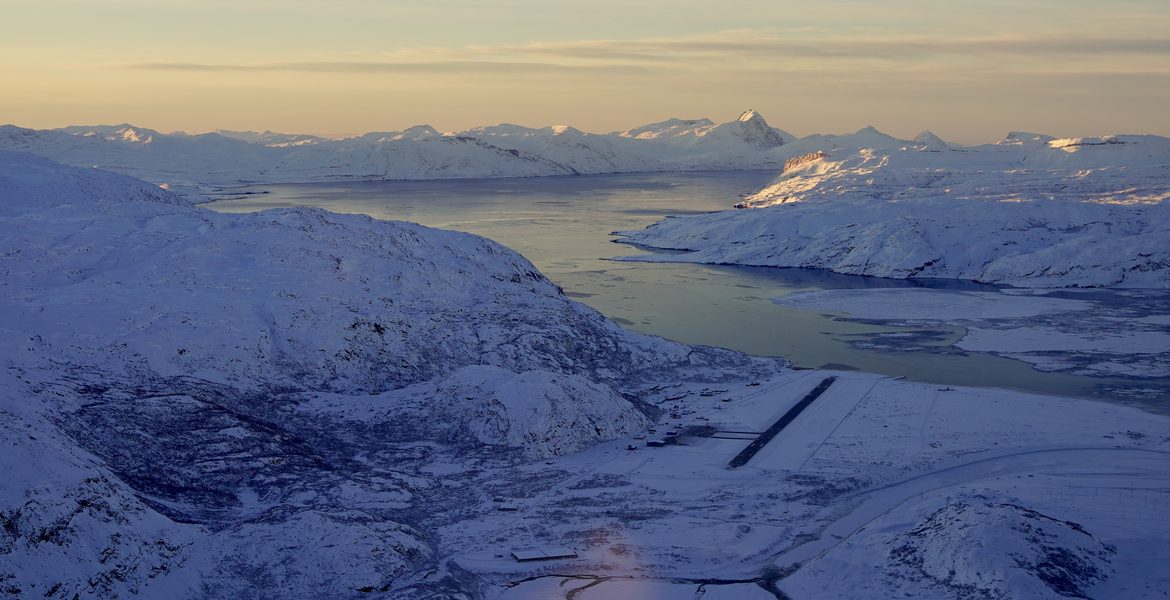
Yhdysvallat suunnittelee kahta uutta sotilastukikohtaa Grönlantiin Reutersille puhuneiden lähteiden mukaan. Lähteet viittaavat etelässä sijaitsevaan Narsarsuaqiin ja itärannikon Mestersvigiin ennen myöhemmin tiistaina allekirjoitettavaa turvallisuussopimusta Tanskan ja Grönlannin kanssa. Sopimuksen teksti ei ole julkinen.

Kaksi kolmesta asiaa tuntevasta henkilöstä nimeää paikat Reutersille: Narsarsuaq, jonka väkiluku on kutistunut muutamaan kymmeneen sen jälkeen, kun Yhdysvallat sulki Bluie West One -tukikohdan 1950-luvulla, sekä Mestersvig, itärannikolla sijaitseva sotilastukikohta, jota käyttää Tanskan erikoisjoukkojen yksikkö Sirius-koirapartio. Tanskan yleisradio DR kirjoittaa samana iltana, että on edelleen epäselvää, missä tukikohdat tarkalleen sijaitsisivat, mutta Yhdysvallat on toistuvasti osoittanut kiinnostusta Narsarsuaqin lentokenttää kohtaan. Tanskan tai Grönlannin viranomaiset eivät ole vahvistaneet Mestersvigiä.

Allekirjoituksen odotetaan tapahtuvan YK:n yleiskokouksessa New Yorkissa kello 10.30 paikallista aikaa. Lähteiden mukaan yksityiskohdat eivät ole lukittuina ennen allekirjoitusta. Valkoinen talo kieltäytyi kommentoimasta sisältöä. Tanskan ja Grönlannin hallitukset eivät vastanneet Reutersille.

Nordic Times on aiemmin raportoinut, kuinka Donald Trump ja Tanskan hallitus kuvailevat samaa julkaisematonta tekstiä. Trump kirjoitti perjantaina, että sopimus "antaa Yhdysvalloille pysyvän hallinnan turvallisuudesta ja kaikista muista tarpeista Grönlannissa" ja että saaren kyseiseen osaan alettaisiin rakentaa suurta sotilaallista läsnäoloa. Nimeämätön ulkoministeriön virkamies kertoi NBC:lle, että sopimus antaisi Yhdysvalloille myös oikeuden lisätä tukikohtien määrää tarpeen mukaan. Mitään näistä väitteistä ei voida tarkistaa julkaistusta tekstistä.

Mainos:

Asutus kiitoradan vieressä

Narsarsuaqissa paikallista museota pyörittävällä Ole Guldagerilla on talo kiitoradan lähellä.

En usko, että voimme kuvitella asuvamme täällä yhdessä amerikkalaisten kanssa, hän sanoi DR:lle.

Se olisi erittäin kontrolloitua, ja luulen, että amerikkalaiset haluaisivat mieluummin meidän muuttavan pois, hän lisäsi.

Uskon, että ihmiset suhtautuvat tähän hyvin skeptisesti. Se johtuu arvaamattomuudesta, jota Yhdysvaltain hallinto on osoittanut useiden vuosien ajan, mutta erityisesti kahden viime vuoden aikana, hän sanoi.

Aqqaluk Lynge, Inuit Ataqatigiit -puolueen perustaja ja Inuit Circumpolar Councilin entinen puheenjohtaja, sanoo, ettei mitään konkreettista tiedetä ennen kuin on selvää, miltä tukikohta näyttäisi. Siviilihallinnon on säilyttävä Narsarsuaqissa.

Vain sillä tavalla voidaan luoda kohtuullisen toimiva suhde amerikkalaiseen läsnäoloon grönlantilaisessa yhteiskunnassa, hän totesi DR:lle.

Kujalleqin kunnan pormestari Malene Vahl Rasmussen sanoo, että kunta "ei tingi kansalaisoikeuksista ja kylästatuksesta, jos Narsarsuaqiin avataan tukikohta".

Ei sanaakaan ennen allekirjoitusta

Mette Frederiksen ja puolustusministeri Jeppe Bruus eivät suostu avaamaan sisältöä.

Emme voi mennä sisältöön ennen kuin meillä on allekirjoitettu sopimus, Frederiksen sanoi DR:lle maanantai-iltana.

Christian Kjeldsen, Greenland Business -elinkeinoelämän ryhmän puheenjohtaja, ei ole myöskään nähnyt tekstiä. Hän toteaa, että osapuolet ovat tähän mennessä kutsuneet sopimusta tyydyttäväksi ja puhuu "win-win-win"-tilanteesta.

Ainoa jäljellä oleva tukikohta

Narsarsuaq oli amerikkalainen Bluie West One -tukikohta vuosina 1941–1958. Kiitoradasta tuli myöhemmin siviililentokenttä. Kylmän sodan aikana Yhdysvalloilla oli saarella 17 laitosta ja yli 10 000 työntekijää Reutersin mukaan. Nykyään jäljellä on vain yksi: Pituffik Space Base luoteessa, jossa on noin 150 sotilasta.

Huhtikuussa DR raportoi, että Yhdysvaltain merijalkaväen upseeri oli vieraillut Narsarsuaqissa ja kysellyt kiitoradasta, satamasta ja rakennuksista. Yhdysvaltain pohjoinen sotilasalueen johto (US Northern Command) sanoi tuolloin, että paikkaa harkittiin, mutta päätöstä ei ollut tehty. Siviililentokenttä ja hotelli oli tarkoitus sulkea, kun uusi lentokenttä avataan Qaqortoqiin noin 60 kilometrin päähän.

SpaceXAI julkaisi Grok 4.7:n – parempaa koodia muuttumattomalla hinnalla

Julkaistu eilen 23:03 – Kirjoittaja Toimitus

Tekoälyyhtiö SpaceXAI (entinen xAI) julkaisi maanantaina Grok 4.7 -mallin kutsuen sitä kyvykkäimmäksi mallikseen koodaukseen ja tietotyöhön. Se maksaa saman verran ja vastaa yhtä nopeasti kuin edeltäjänsä Grok 4.6, ja se on välittömästi saatavilla Cursorissa, Grok Buildissa sekä Grok-rajapinnassa – ja jokainen parannusta osoittava luku on peräisin yhtiöltä itseltään.

Julkaisussa konkretiaa ei ole uusi hinta, vaan uusi sisältö saman hintalapun alla. Yhtiön mukaan Grok 4.7 on rakennettu uuden ja laajemman perusmallin päälle kuin 4.6. Se on koulutettu pidemmällä vahvistusoppimisjaksolla vaikeammalla tehtäväkokonaisuudella, jossa painotetaan useita tunteja kestäviä ongelmia, ja se on tullut paremmaksi oman työnsä tarkistamisessa ja pitkien kontekstien hallinnassa. Malli on myös koulutettu ymmärtämään suoraan yhtiön omaa agenttiympäristöä, Grok Bot -alustaa.

Rajapinnassa (API) mallin nimi on grok-4.7, ja se maksaa 2 dollaria miljoonaa syötetokenia kohden ja 6 dollaria miljoonaa vastetokenia kohden – täsmälleen saman verran kuin Grok 4.6 High. Konteksti-ikkuna on 500 000 tokenia ja tietojen ajankohtaisuus päättyy toukokuuhun 2026. Ne, jotka haluavat enemmän nopeutta, voivat valita nopean variantin, jossa on kaksinkertainen suoritusnopeus kaksinkertaiseen hintaan.

Hyödyt ovat todellisia – mutteivät kaikkialla

Yhtiö raportoi taulukon seitsemästä suorituskykytestistä (benchmark). Kolme niistä osoittaa selvää edistystä. EEBench-testissä Grok 4.7 saa tuloksen 64,0, kun 4.6 sai 53,0. Harvey Legal Agent -testissä, joka mittaa lakiagenttien työtä, yhtiö raportoi tuloksen 19,6, kun edeltäjä sai 15,8 ja kaksi vertailtua kilpailevaa mallia saivat 2,5 ja 6,7. Dramaattisin ero on Terminal-Bench 4.0 -testissä, jossa 4.7 yltää 38,0 pisteeseen vasten 4.6:n 20,3 pistettä – lähes tuplaus puolessa vuodessa.

Mainos:

Mutta taulukko näyttää myös, missä malli ei johda. Samassa Terminal-Bench 4.0 -testissä kilpailija Fable 5.1 saa tuloksen 57,9, mikä on selvästi Grok 4.7:n yläpuolella. CursorBench 4.0:ssa Grok 4.7 saa 46,3 pistettä Fablen 51,8:aa vastaan, ja HealthBench Professionalissa 56,7 vastaan 62,1. Yhtiön omassa Elo-mittauksessa GDPval-alustalla Grok 4.7 xHigh saa tuloksen 1 695 – sijoittuen Grok 4.6 High’n (1 605) ja GPT-6 Astra Maxin (1 542) yläpuolelle, mutta Fable 5.1 Maxin (1 735) alapuolelle.

Yhtiön oma myyntiargumentti ei siis ole kärkipaikka joka testissä, vaan hinta-laatusuhde: saman tason tuloksia 2 ja 6 dollarilla per miljoona tokenia, kun taulukon vertailumallit ovat hinnoiltaan 4/20 dollaria ja 10/50 dollaria. Mitään tuloksista ei ole riippumattomasti varmistettu, ja jokainen taulukon luku on SpaceXAI:n itsensä mittaama ja julkaisema.

Kaupunkiympäristön rakennuspeli demina

Konkreettisena esimerkkinä yhtiö näyttää molemmat malliversiot saman tehtävän parissa: avoimen maailman kaupunginrakennuspelin luomisessa. Grok 4.7 näytetään ensin, Grok 4.6 sen jälkeen. Tämä on juuri sellainen tehtävä, johon pidemmän koulutuksen sanotaan tähtäävän – useita tunteja kestävä työ, jossa mallin on pidettävä koodi, rakenne ja omat tarkistuksensa koossa pitkän matkan ajan ilman, että ihminen ohjaa jokaista askelta.

Yhtiö valitsi demon itse, eikä se kerro mitään siitä, miten malli käyttäytyy todellisessa koodikannassa todellisella asiakkaalla. Se kuitenkin havainnollistaa koko alan suuntaa: kilpailu on siirtynyt nopeista vastauksista agentteihin, jotka jatkavat työtään itsenäisesti tuntikausia. Tässä toimittajat nyt kirittävät toisiaan, ja tässä myös virheet tulevat kalliiksi, sillä pitkään ilman valvontaa työskentelevä malli voi ehtiä tehdä paljon ennen kuin kukaan huomaa sen olevan väärillä jäljillä.

Turvakerros ja luvut, jotka eivät ole sata

SpaceXAI kuvailee Grok 4.7:ää yhtiön tähän asti parhaiten kalibroidulla turvakerroksella – täysin uudella niin sanotulla suojapinolla (safeguard stack), jonka yhtiö sanoo olevan vahvin kieltäytymisessä ja ”jailbreak”-yritysten vastustamisessa. Julkisuuteen annettiin kaksi lukua. HackerBench v0.3 -testissä 3,3 prosenttia riskialttiista kaksoiskäyttökehotteista pääsee läpi. LatchBios-bioturvallisuusmittauksessa raportoidaan tulos 62,4 prosenttia.

Toisin sanoen: hieman useampi kuin kolme sadasta riskialttiista pyynnöstä menee edelleen läpi, ja bioturvallisuustulos on kaukana täydellisestä pistemäärästä. Yhtiö on myös kutsunut valittuja kyberturvallisuuskumppaneita suljettuihin ”red-team”-harjoituksiin puolustustutkimusta varten. Kumppaneita ei nimetty, ja julkaistut luvut ovat yhtiön omia mittauksia yhtiön omilla testisarjoilla.

Missä malli on saatavilla – ja mitä tapahtuu nyt

Saatavuus ratkaisee sen, kuinka nopeasti julkaisu saa käytännön merkitystä. Grok 4.7 on saatavilla ensimmäisestä päivästä lähtien Cursorissa ja Grok Buildissa sekä Grok-rajapinnassa, ja lisäksi kolmannen osapuolen koodausympäristöjen, mallireitittimien ja pilvipalveluiden kautta. Jokainen, joka jo ajaa grok-4.6-mallia tuotannossa, vaihtaa käytännössä mallin nimen koskematta budjettiin.

Tahti on huomioitavan arvoinen. Heinäkuussa julkaistiin Grok 4.5 samaan hintaan, 2 ja 6 dollaria miljoonaa tokenia kohden, ja samalla 500 000 tokenin konteksti-ikkunalla. Sen jälkeen yhtiö on vaihtanut nimeään, ohittanut version 4.6 ja nyt 4.7 – muuttamatta hintaa kertaakaan. Hinnastosta on tullut alan kiintopiste, kun taas sen alla olevat mallit vaihtuvat kuukausittain.

Se, mitä asiakas tosiasiallisesti saa muuttumattomalla 2 ja 6 dollarilla, ei siis ratkea taulukoiden perusteella, vaan sen mukaan, miten uusi malli käyttäytyy tuntikausia kestävissä agenttiajoissa yrityksissä, jotka antavat sen työskennellä omien järjestelmiensä sisällä. Tuo testi alkaa nyt, ja sen tekevät muut kuin yhtiö itse.