Mainos:

Näin Surveillance Accountability Act sulkisi valvonnan lupaporsaanreiän

Massavalvonta

Datavälittäjien kautta avautuva porsaanreikä on suljettava: miksi Surveillance Accountability Act on tarpeellinen rajoitus viranomaisten vallankäytölle.

Päivitetty 20.10.2026, Julkaistu 9.5.2026 – Kirjoittaja Naomi Brockwell
Kuvitus Naomi Brockwellin artikkeliin viranomaisten pääsystä henkilötietoihin ilman tuomioistuimen lupaa.

Yhdysvaltain edustajainhuoneessa on uusi, Ludlow Instituten kanssa yhteistyössä valmisteltu lakiesitys nimeltä Surveillance Accountability Act. Sen lähtökohta on melkeinpä naurettavan yksinkertainen:

Jos viranomaiset haluavat tutkia elämääsi, ne tarvitsevat tuomioistuimen luvan. Jos ne eivät hanki sitä, voit saattaa ne vastuuseen.

Niin suoraviivainen esityksen perusajatus on.

Katso aiheeseen liittyvä NBTV:n video tästä.

Mainos:

Saatat ihmetellä, miksi tarvitsemme lain asiasta, josta on jo säädetty perustuslaissa. Neljäs lisäyshän edellyttää jo lupaa etsintöihin. Todellisuudessa vuosikymmeniä vanhat oikeusopit ovat kuitenkin ontoksi kovertaneet tämän suojan. Viranomaiset voivat nyt saada ilman lupaa potilastietosi, maksutapahtumasi, sijaintihistoriasi, selaustietosi, yhteystietosi ja viestintäsi. Ne voivat ostaa tiedot välittäjiltä, vaatia niitä hallussaan pitäviltä yrityksiltä tai tehdä sinua koskevia hakuja valtaviin tietokantoihin ilman tuomaria ja ilman todennäköisiä perusteita epäilylle.

Neljäs lisäys sanoo jo sen, mitä tämä lakiesitys sanoo. Jos esitys kuitenkin vietäisiin äänestykseen, se todennäköisesti kaatuisi. Se kertoo kaiken siitä, miten rikkinäiseksi järjestelmä on muuttunut.

Miten tähän päädyttiin?

Tuomioistuimet arvioivat nykyisin neljännen lisäyksen suojaa niin sanotulla kohtuullisen yksityisyyden odotuksen testillä. Jos tuomioistuin katsoo, että sinulla oli johonkin kohtuullinen yksityisyyden odotus, viranomaiset tarvitsevat sen tutkimiseen luvan. Muussa tapauksessa ne voivat toimia tahtonsa mukaan.

Tämän viitekehyksen sisällä toimii niin sanottu kolmannen osapuolen oppi. Sen vastaus on seuraava: jos olet jakanut tietoja jonkin kolmannen osapuolen kanssa, tuomioistuimet katsovat, ettei sinulla ole niihin kohtuullista yksityisyyden odotusta. Ne ovat käytännössä rinnastaneet taloustietojen luovuttamisen pankille salaisuuden kertomiseen ystävälle: kun olet kertonut sen jollekulle, et voi odottaa sen pysyvän yksityisenä.

Miten tällainen ajattelutapa voi silti olla voimassa maailmassa, jossa on sopimuksia? Jos minulla on yrityksen kanssa sopimus, jossa se lupaa pitää tietoni yksityisinä, minulla kai on kohtuullinen yksityisyyden odotus. Viranomaisten mukaan ei ole, yksinkertaisesti siksi, että tiedot ovat kulkeneet kolmannen osapuolen kautta. Sopimuksia pidetään merkityksettöminä. Tietosuojaselosteissa määritellään nimenomaisesti, mitä yritykset saavat ja eivät saa tehdä tiedoillamme, mutta meille sanotaan, ettei tällä ole merkitystä neljännen lisäyksen suojan kannalta.

Samaan aikaan koko elämämme on siirtynyt internetiin, ja koko internet perustuu kolmansiin osapuoliin. Sähköpostipalvelu säilyttää viestisi. Puhelinyhtiö tietää sijaintisi. Pilvitili sisältää tiedostosi. Sovellukset tietävät, missä käyt, mitä haet ja ostat, kenen kanssa puhut ja millaisia toistuvia kuvioita elämässäsi on. Elämämme siirtyi verkkoon, mutta perustuslaillinen suoja ei seurannut mukana.

Useimmat eivät edes tiedä jakavansa tietoja kolmansille osapuolille. Jakaminen tapahtuu näkymättömästi digitaalisen infrastruktuurin sivutuotteena. Puhelin on yhteydessä tukiasemiin. Selaimen haut jättävät digitaalisia jälkiä lukemattomille palvelimille. Sovellukset lähettävät tietoja taustalla. Miten tuomioistuimet voivat väittää, että olemme vapaaehtoisesti jakaneet tietoja, joiden olemassaolosta useimmat eivät edes tienneet, yrityksille, joiden pääsystä niihin emme olleet tietoisia? Nämä oikeudelliset mallit eivät käy järkeen modernin teknologian maailmassa, mutta ne ratkaisevat edelleen, suojaako neljäs lisäys yksilöä.

Lainvalvontaviranomaiset tietävät tämän. Kun FBI:n johtajalta Kash Patelilta kysyttiin, ostaako FBI amerikkalaisten sijaintitietoja, hän myönsi: ”FBI käyttää kaikkia työkaluja... tehtävämme toteuttamiseen. Ostamme kaupallisesti saatavilla olevia tietoja.” Viranomaiset tutkivat elämääsi. Ne ovat löytäneet keinot tehdä sen ilman lupaa.

Mitä lakiesitys tekisi

Surveillance Accountability Act korjaisi tilanteen kolmella keskeisellä tavalla.

Ensinnäkin se loisi yksityisyysolettaman kolmansien osapuolten hallussa oleville tiedoille. Viranomaiset eivät saisi ilman pätevää tuomioistuimen lupaa tutustua rahoituspalvelujen, teleyritysten, internetoperaattorien, pilvitallennusyhtiöiden tai datavälittäjien hallussa oleviin tietoihin, metatietoihin tai henkilötietoihin riippumatta siitä, suostuuko yritys yhteistyöhön. Esitys tekisi myös selväksi, että yritysten kanssa solmimiasi sopimuksia on kunnioitettava eikä viranomainen voi sivuuttaa niitä päästäkseen tietoihisi. Jos yritys haluaa pidättää oikeuden luovuttaa tietosi viranomaisille, se ei saisi piilottaa asiaa lakitekstin kiemuroihin. Asia olisi ilmaistava selvästi ja nimenomaisesti, ja käyttäjän olisi ensin hyväksyttävä se tietoisesti. Tämä tekisi kolmannen osapuolen opin suoraan tehottomaksi. Viranomaiset eivät voisi enää pitää tietojasi vapaana riistana vain siksi, että yritys säilyttää niitä.

Toiseksi esitys määrittelisi etsinnän sanan tavanomaisen merkityksen mukaisesti: tarkoitukselliseksi, tiettyyn henkilöön kohdistuvaksi tutkintatoimeksi, mukaan lukien tarkkailu, seuranta ja henkilötietojen kerääminen digitaalisesti tai automaattisesti. Se sulkisi virastojen vuosia hyödyntämän porsaanreiän: väitteen, ettei tietoaineiston ostaminen ja hakujen tekeminen siihen muka olisi neljännen lisäyksen tarkoittama etsintä. On se. On aina ollut. Esitys sanoisi sen suoraan.

Kolmanneksi, ja ehkä merkittävimmin, esitys antaisi yksityisille oikeuden nostaa kanne. Jos virkamies loukkaa neljännen lisäyksen mukaisia oikeuksiasi, voisit haastaa hänet oikeuteen. Nykyiset oikeudelliset keinot saattaa viranomaiset vastuuseen luvattomista etsinnöistä ovat erittäin rajalliset. Tämä muuttuisi. Jos viranomaiset tutkisivat elämääsi ilman lupaa, sillä olisi seurauksia.

Esitys rajaisi tarkasti myös tilanteet, joissa lupaa ei tarvita: avoimesti nähtävillä olevat havainnot, henkilöllisyyden tarkistaminen liikennepysäytyksissä, aidosti julkiset tiedot, suostumukseen perustuvat etsinnät ja kiireelliset poikkeustilanteet. Nämä ovat samoja järkeviä poikkeuksia, jotka ovat kuuluneet neljännen lisäyksen soveltamiseen aiemminkin. Esitys ei poistaisi niitä vaan varmistaisi, ettei niitä venytetä kattamaan massavalvontaa tai tietojen ostamista.

Ratkaisevaa on myös se, että kotiovesta ulos astuminen ei esityksen mukaan antaisi viranomaisille oikeutta skannata kasvojasi, seurata autoasi tai kirjata liikkumistasi ilman lupaa. Esityksen poikkeuksia ei saisi käyttää perusteena kasvojentunnistustietojen, kävelytyylianalyysin, äänentunnistustietojen tai automaattisen rekisterikilpiseurannan keräämiselle. Juuri tällaisia työkaluja otetaan nyt käyttöön ilman tuomioistuinvalvontaa. Esitys vetäisi niille selvän rajan.

Miksi tällä on merkitystä

Neljännen lisäyksen keskeinen lupaus ei koskaan ollut monimutkainen. Yhdysvaltain perustajat ymmärsivät tiedon olevan valtaa ja sen, että viranomaisten pääsyä elämääsi koskeviin tietoihin oli rajoitettava. Tutkintaan sisältyy nimittäin luontainen vinouma. Tutkijat yrittävät ratkaista tapauksia ja löytää syyllisiä. Se on heidän tehtävänsä. Siksi he eivät kuitenkaan ole puolueettomia arvioimaan, kuinka pitkälle he saavat tunkeutua jonkun elämään. Ilman valvontaa tämä vinouma muuttuu väärinkäytöksi. Näin on aina tapahtunut, parhaistakin aikomuksista huolimatta.

Siksi perustajat vaativat tuomarin väliin. Tarkoitus ei ole estää tutkijoita vaan varmistaa, että viranomaiset perustelevat toimintansa ennen kuin tutkivat elämääsi, eivät vasta jälkikäteen. Vaikka monet lainvalvonnassa pitävät lupavaatimusta nykyisin pelkkänä byrokratiana, se on tarkoituksellinen vastapaino tutkinnan luontaiselle vinoumalle.

Nykyisin tämä vastapaino kuitenkin kierretään. Tutkijat ostavat välittäjiltä valtavia tietoaineistoja ja tekevät niihin hakuja mielensä mukaan. Heillä on rajoittamaton pääsy henkilötietojen aarreaittoihin ilman tuomarin osallistumista. Tietomäärä kasvaa jatkuvasti. Ikävä salaisuus on, että jos viranomaiset hakisivat lupaa, ne todennäköisesti saisivat sen valtaosassa tapauksista. Ne eivät kuitenkaan näe lupaa keskeisenä vallankäytön rajoituksena, vaan turhana työnä.

Tuomioistuimet tietävät nykyisen mallin olevan rikki. Kuten Institute for Justicen Fourth Amendment Projectin Rob Frommer on todennut, ongelmana on, etteivät tuomioistuimet tiedä, miten siitä pääsisi eroon. Siksi ne luovat yksittäisiä poikkeuksia sen sijaan, että käsittelisivät itse sääntöä. Emme voi odottaa korkeimman oikeuden arvioivan jokaista uutta teknologiaa hitaasti, yksi kerrallaan.

Surveillance Accountability Actissa lainsäätäjä puuttuisi asiaan ja tekisi sen, mihin tuomioistuimet eivät ole kyenneet: palauttaisi periaatteen, että viranomaiset tarvitsevat luvan elämäsi tutkimiseen. Edustajat Thomas Massie ja Lauren Boebert jättivät esityksen edustajainhuoneessa 23. huhtikuuta. Se ansaitsee vakavaa huomiota, sillä ongelma koskee meistä jokaista.

Vallankäyttäjillä ei ole oikeutta avata elämääsi tarkastettavaksi vain nähdäkseen, mitä sieltä löytyy. Heidän on nimettävä henkilö. Kerrottava syy. Rajattava etsintä. Mentävä tuomarin eteen. Ja perusteltava toimintansa etukäteen.

Siinä kaikki, mitä esitys vaatii. Jo sen, että tätä täytyy ylipäätään pyytää, pitäisi huolestuttaa jokaista.

Yksityisyytesi puolesta,
Naomi
Mainos:

Puola vakoili kansalaisiaan – ilman vakoiluohjelman täyttä hallintaa

Massavalvonta

Päivitetty 14.10.2026, Julkaistu 13.10.2026 – Kirjoittaja Toimitus
Donald Tusk kutsuu Pegasus-skandaalia rikokseksi valtiota vastaan. Puolalaiset asiantuntijat havaitsivat, että NSO:lla oli tekninen mahdollisuus päästä käsiksi valvonta-aineistoon.

Puolan korruptionvastaisella virastolla CBA:lla oli pääsy lähes kaikkeen valvottujen kansalaisten puhelimissa, mutta sillä ei ollut koskaan täyttä hallintaa itse Pegasus-vakoiluohjelmaan. Israelilainen valmistaja NSO säilytti keskeiset käyttöoikeudet, ja valvontatiedot poistuivat Puolasta.

Tiedot ovat peräisin turvallisuuspalvelu ABW:n rikosteknisen osaston asiantuntijoiden aiemmin salaisista raporteista. Valtakunnansyyttäjänvirasto on nyt julkistanut osia näistä raporteista, Polskie Radio raportoi.

CBA:lta puuttuivat salasanat joihinkin järjestelmänvalvojan oikeuksilla varustettuihin tileihin. Puhelimien saastuttamiseen käytetty palvelinmoduuli oli valmistajan yksinomaisessa hallinnassa.

Kerätyt tiedot lähetettiin pois maasta niin sanotun anonymisointiverkon kautta, jonka palvelimia sijaitsi eri puolilla maailmaa. NSO hallitsi verkkoa, joka oli CBA:n ulottumattomissa. Asiantuntijat tunnistivat myös järjestelmän käyttämiä ulkomaisia IP-osoitteita.

Mainos:

Etäyhteys aktiivisen valvonnan aikana

Tekninen tuki ja päivitykset hoidettiin etäyhteyden kautta. Valvontaa ei keskeytetty tänä aikana, ja valmistajalle annettiin täysi pääsy järjestelmään, mukaan lukien mahdollisuus muuttaa ohjelmistoa ja asetuksia.

Asiantuntija-arvioiden mukaan NSO:lla oli siten tekninen mahdollisuus päästä käsiksi valvontaoperaatioista saatuihin materiaaleihin. Asiantuntijat eivät kuitenkaan määrittele, pääsikö yritys tosiasiallisesti käsiksi yksittäisten operaatioiden materiaaliin.

Materiaali oli laajaa. Pegasus antoi pääsyn tekstiviesteihin, sähköposteihin, chat-viesteihin, puheluihin sekä matkapuhelinverkoissa että internetissä, yhteystietoihin, kalentereihin, selaushistoriaan, kuviin, tiedostoihin ja GPS-sijaintiin. Jopa ennen valvonnan alkamista lähetetyt viestit voitiin hakea, jos ne olivat yhä puhelimessa. Mikrofoni ja kamera voitiin aktivoida tallentamaan reaaliajassa.

Tusk puhuu rikoksesta valtiota vastaan

Pääministeri Donald Tusk kutsuu tapausta yhdeksi Puolan suurimmista skandaaleista kommunismin lankeamisen jälkeen. Hän väittää, että NSO:n yhteistyö Israelin tiedustelupalvelun kanssa on kiistatonta.

— He maksoivat rahaa järjestelmästä, joka de facto siirsi jokaisen ajateltavissa olevan tiedonmurusen Puolan kansalaisista, Puolan oppositiojohtajista ja Puolan riippumattomista syyttäjistä Israelin puolelle, Tusk sanoo videolla Notes from Polandin mukaan.

— Tämä ei ole enää pelkkä skandaali. Puhumme rikoksesta valtiota vastaan, hän sanoo.

Edellinen PiS-hallitus osti Pegasuksen vuonna 2017. Ohjelmistoa käytettiin satoja kohteita vastaan, mukaan lukien useita puolueen poliittisia vastustajia. PiS väittää, että työkalua tarvittiin rikollisuuden torjuntaan ja sitä käytettiin vain tuomioistuimen luvalla. Sejmin (Puolan alahuoneen) tutkintakomissio kuitenkin sanoo, ettei tuomioistuimille koskaan kerrottu ohjelmiston täysistä ominaisuuksista ja ettei CBA koskaan hankkinut vaadittua turvallisuusakkreditointia. Pegasus-jupakka johti aiemmin myös siihen, että Israel takavarikoi salaisia asiakirjoja.

Seitsemälle henkilölle on tähän mennessä ilmoitettu virallisesti, että he ovat epäiltyjä. CBA:n, ABW:n ja sotilastiedustelun SKW:n entisiä johtajia epäillään Pegasuksen käytön sallimisesta ilman turvallisuusakkreditointia. CBA:n entistä apulaisjohtajaa epäillään asianajaja Roman Giertychin valvonnasta saadun materiaalin laittomasta paljastamisesta. Kolmea entistä ja nykyistä työntekijää CBA:n Varsovan toimistossa epäillään valvonnan suorittamisesta ilman perusteita sekä syyttäjien ja tuomareiden harhaanjohtamisesta. Tutkinta jatkuu.

Loin tekaistun henkilön – internet-palveluntarjoaja vahvisti henkilöllisyyden silti

Digitaalinen vapaus

”Vahvistaminen” on usein vain kohtelias sana tietojen keräämiselle.

Päivitetty 20.10.2026, Julkaistu 11.10.2026 – Kirjoittaja Naomi Brockwell

Tiedätkö sen tunteen, kun olet rekisteröitymässä uudelle alustalle ja sinulta kysytään kaikenlaisia tietoja? Jotkut niistä ovat pöyristyttävän tungettelevia, mutta yleensä luovutat ne sen kummemmin ajattelematta, koska oletat hyvässä uskossa, että yritys todennäköisesti tarvitsee niitä ja että niiden keräämiselle annettu syy on totta.

Mutta joskus nämä yritykset yksinkertaisesti valehtelevat sinulle saadakseen sinusta enemmän tietoa.

Haluaisin jakaa kanssanne tarinan siitä, mitä tapahtui pari päivää sitten.

Yksi ystäväni halusi hankkia uuden internet-yhteyden ja pyysi apuani. Aina on olemassa tietoja, joita yritys tarvitsee, ja tietoja, joita se ei tarvitse. Kävimme siis prosessin läpi yhdessä ja täytimme tiedot: nimen, sähköpostin, puhelinnumeron ja niin edelleen.

Mainos:

Ja sitten pääsimme näyttöön, jossa luki:

"Meidän on vahvistettava, että se olet sinä. Näitä lisätietoja käytetään nimesi ja yhteystietojesi lisäksi sen varmistamiseen, että olet todella sinä."

Joten annoimme syntymäajan, klikkasimme rekisteröidy, ja vahvistus onnistui! Tili luotiin.

Loin tekaistun henkilön

Mutta tässä on se juttu: koko identiteetti oli keksitty. Koko prosessin tarkoituksena oli katsoa, voisimmeko hankkia internetin ilman ystäväni oikeaa nimeä.

Antamamme nimi oli keksitty. Sähköpostiosoite oli alias. Puhelinnumero oli vastaluotu VoIP-numero. Ja syntymäaika oli keksitty.

Joten kun pääsemme näytölle, jossa lukee "Meidän on vahvistettava, että olet sinä", kenen he oikein vahvistavat?

Jos yritys sanoisi "haluamme kerätä sinusta lisää tietoja, anna syntymäaikasi", saattaisit vastustaa. Mutta kun he kutsuvat sitä "vahvistukseksi", se vaikuttaa viralliselta, kuin säädösten noudattamiselta ja turvallisuusvarmistukselta.

Internet-palveluntarjoajat (ISP) ovat tunnettuja siitä, että ne myyvät pöyristyttäviä määriä tietoja asiakkaistaan. Siksi kyyninen oletukseni on, ettei tässä ole kyse vahvistamisesta, vaan pikemminkin tarkemman profiilin luomisesta sinusta, jonka he voivat myydä eteenpäin.

Mutta ehkä on olemassa skenaario, jossa he todella vahvistavat näitä tietoja. Ehkä he eivät esimerkiksi halua järjestelmäänsä päällekkäisiä tietueita. Jos sinulla olisi jo tili tässä yrityksessä, he saattaisivat haluta varmistaa, että olet sama henkilö tarkistamalla, että syntymäaikasi täsmää alkuperäisessä rekisteröitymisessä annettuun.

Tai ehkä tämä on tulevaisuuden varmennustyökalu, kuten turvakysymys. He saattavat tallentaa vastauksen nyt ja käyttää sitä vahvistuksena myöhemmin, jos tarvitset pääsyä tilillesi.

Mutta jos se ON turvakysymys, se on aivan surkea sellainen. Kenen tahansa syntymäajan voi löytää muutamalla klikkauksella internetistä. Kaikki tietävät tämän olevan turvallisuusteatteria. Epäilenkin, että teatterin esittäminen antaa heille laillisen oloisen suojan kerätä dataa joka tapauksessa muihin tarkoituksiin.

Miten tahansa asia onkin, mielestäni ystäväni teki ehdottomasti oikean valinnan keksiessään tekaistun syntymäajan (muistaen tallentaa tämän keksityn tiedon turvallisesti). Joko he keräävät tätä tietoa hyödyntääkseen toimintatapojasi paremmin kaupallisesti, tai he käyttävät sitä erittäin turvattomana vahvistustyökaluna (todennäköisesti molempia), ja kummassakin tapauksessa oikeiden tietojen paljastaminen tekee sinusta haavoittuvamman.

Opetus:

Yritykset näkevät usein valtavasti vaivaa saadakseen sinusta tietoja, aina jokaisen vierailemasi sivuston datan keräämisestä keräämissyiden kaunisteluun, jotta ne näyttäisivät oikeutetuilta.

On tärkeää muistaa, että monta kertaa sinun ei tarvitse luovuttaa niitä. Voit panna vastaan:

  • Älä käytä oikeaa nimeäsi, kun sitä ei vaadita.
  • Käytä VoIP-numeroa matkapuhelinnumerosi sijaan.
  • Luo sähköpostialias sen sijaan, että käyttäisit pääsähköpostiosoitettasi.
  • Maksa virtuaalikortilla, jotta voit käyttää keksittyä laskutusosoitetta.
  • Tilaa toimitukset postilokeroon kotiosoitteesi sijaan.

Emme voi enää toimia siinä hyvässä uskossa, että yritykset kertovat meille totuuden keräämästään datasta. Maailmassa on liian monta pöyristyttävää tapausta, joissa ne pettävät tuon luottamuksen.

Joten jatkossa, kun yritys pyytää tietojasi, älä luovuta niitä automaattisesti. Mieti, haluatko todella heidän saavan ne, tarvitsevatko he niitä oikeasti, ja tee sitten oma päätöksesi.


Yksityisyytesi puolesta,
Naomi

DEFCONin siisteimmät vastavakoilutyökalut

Digitaalinen vapaus

Tapasin hakkereita, jotka rakentavat työkaluja valvontavaltiota vastaan.

Päivitetty 20.10.2026, Julkaistu 29.8.2026 – Kirjoittaja Naomi Brockwell

DEFCON on yksi maailman suurimmista ja pisimpään toimineista hakkerikonferensseista. Se on järjestetty joka elokuu Las Vegasissa vuodesta 1993 lähtien, ja se on tietoturvatutkijoiden, hakkereiden, nikkareiden, toimittajien, uteliaiden omituisuuksien (ja melko monien liittovaltion agenttien) kokoontumispaikka, joita kaikkia yhdistää pakkomielle asioiden purkamiseen ja niiden todellisen toimintamekanismin ymmärtämiseen. Se on osittain konferenssi ja osittain maanalainen basaari, jossa on kymmeniä kyliä (villages), jotka on omistettu esimerkiksi lukkojen tiirikoinnille, autojen hakkeroinnille, esineiden internetille (IoT) ja sosiaaliselle manipuloinnille, sekä puheita, kilpailuja, nimikorttien hakkerointia ja valtava määrä juotoskolveja.

Käyn DEFCONissa joka vuosi, koska mielestäni siellä olevat ihmiset tekevät todella siistejä ja mahtavia juttuja. Eikä tämä vuosi ollut poikkeus. Ludlow Institute isännöi hackathonia IoT Villagessa, jossa ihmiset hakkeroivat IoT-laitteita, kuten elektronisia koripallokoreja, sähköautoja, älyvaloja ja muuta jokapäiväistä verkkoon kytkettyä romua. Ja jaoimme palkintoja, kun ihmiset löysivät jotain mielenkiintoista.

IoT Villagen porukka oli mahtavaa ja pystytti kokonaisen hakkerointiaseman Bus Pirate 5 -nimisen työkalun ympärille. Sen avulla voi siepata IoT-laitteiden välistä viestintää. IoT-laitteiden sirut keskustelevat jatkuvasti keskenään muutamien yksinkertaisten protokollien kautta, jotka kulkevat piirilevyn kuparivetoja pitkin, lähettäen tietoa anturilukemista, tallennetuista asetuksista ja jopa laiteohjelmistosta (firmware). Bus Pirate kiinnittyy sirun pinneihin tai näkyvissä oleviin testipisteisiin, antaa sinun kuunnella lähetettyä tietoa ja näyttää sen reaaliajassa näytöllään tai selainpohjaisen päätteen kautta. Olen todella innoissani joistakin hackathonin löydöksistä, joista ilmoitamme pian.

Pidin DEFCONissa myös esityksen kaikkialle tunkeutuvasta piilovakoilusta, joka on hiljaa integroitu elämäämme, ja siitä, kuinka useimmilla ihmisillä ei ole aavistustakaan sen olemassaolosta. Ja tapasin joitakin superhienoja ihmisiä, jotka rakentavat työkaluja vastaiseen taisteluun.

Mainos:

Nauhoitin muutamia haastatteluja tapaamieni ihmisten kanssa, jotta saisitte aavistuksen siitä, millaista toimintaa juuri nyt on käynnissä yhteiskunnan yksityisyyden tuhoamista vastaan. Jos olet koskaan tuntenut, että valvontavaltio on liian suuri ja näkymätön, jotta sille voisi tehdä mitään, nämä ihmiset todistavat hiljaa toisin.

Colonel Panic ja OUI Spy

Colonel Panic valmistaa laitteistoja, jotka havaitsevat valvontateknologioita. Joku antoi minulle äskettäin yhden hänen Flock-ilmaisimistaan nimeltä ”OUI Spy”, joten olin erittäin innoissani tavatessani hänet henkilökohtaisesti.

Laite nuuskii passiivisesti sekä Wi-Fi- että Bluetooth-yhteyksiä ja poimii Flock-kameroiden langattomat päästöt, jotta ihmiset voivat havaita ne koskematta niihin koskaan.

”Meillä on periaatteessa kaksi piirilevyä, summeri — joten jos ajat sellaisen ohi, kuulet piippauksen — ja ESP32-S3. Se on pieni tietokone, jossa on hieman muistia, ja se on ohjelmoitu laiteohjelmistollani, joka käskee sitä piippaamaan, kun se havaitsee tietyn OUI:n.”

OUI on MAC-osoitteen kuusi ensimmäistä merkkiä, ja se voi tunnistaa signaalia lähettävän yrityksen, koska valmistajat varaavat kokonaisia alueita MAC-osoiteavaruudesta. Mutta MAC-osoitteiden satunnaistamisen vuoksi tiettyjen laitteiden seuraaminen pelkän OUI:n perusteella vaikeutuu. Joten nyt Colonel Panic on alkanut tarkastella Bluetoothin UUID-tunnuksia ja joitakin Bluetooth-protokollan syvempiä osia, jotka voidaan edelleen havaita passiivisesti.

Flock reagoi nopeasti tällaisiin havaitsemistyökaluihin, ja se on eräänlaista kissa ja hiiri -leikkiä pysyä mukana, joten Colonel Panic kannustaa kaikkia menemään ulos ja tekemään tutkimusta.

”Voit hankkia WiGLE.netin puhelimeesi tai jopa alkaa vain tutkia wardrivingia.”

Wardriving tarkoittaa sitä, että ajetaan ympäriinsä ja poimitaan signaaleja, kuten Wi-Fi- ja Bluetooth-signaaleja, kartan rakentamiseksi. Jokainen reititin lähettää jatkuvasti BSSID-tunnustaan — käytännössä sen MAC-osoitetta, yksilöllistä laitetunnistetta. WiGLE:n kaltaiset sovellukset tallentavat kyseisen tunnisteen GPS-koordinaattien rinnalle ja lataavat sen WiGLE.netiin, joka on joukkoistettu, julkisesti haettavissa oleva tietokanta.

Kuka tahansa voi harrastaa wardrivingia havaitakseen kaikki ympärillään olevan valvontateknologian signaalit: kuten Flock- ja Axon-kamerat. Voit alkaa kartoittaa, missä näet näitä vakoiluohjelmia, jotta ihmiset voivat välttää ne tai kiertää ne.

”Yllätyt todella siitä, kuinka paljon valvontaa näet. En ollut tietoinen siitä, kuinka paljon valvontaa oli, ennen kuin aloitin wardrivingin. Ja sitten huomasin, että sitä on vain kaikkialla. Se oli minulle hälyttävää. Ja ajattelin: ’Olisi mielenkiintoista, jos tekisimme jotain, joka havaitsee kaiken tämän helposti tavalliselle ihmiselle.’”

Cyber Tiger ja Rayhunter

Cyber Tiger on Electronic Frontier Foundationin (EFF) vanhempi teknologia-asiantuntija, jossa hän työskentelee Rayhunterin parissa. Se on avoimen lähdekoodin työkalu matkapuhelinverkon simulaattoreiden, paremmin tunnettujen nimellä ”stingrays” (keinotukiasemat), havaitsemiseen.

Stingray on valemasto, jota poliisi käyttää tunnetuimmin. Puhelimesi on suunniteltu muodostamaan yhteys automaattisesti siihen lähellä olevaan torniin, jossa on vahvin signaali, ja stingray hyödyntää tätä luottamusta.

”Se huijaa puhelimesi yhdistämään siihen, jotta se voi selvittää henkilöllisyytesi — IMSI-tunnuksesi, joka on SIM-korttisi yksilöllinen tunniste. Kun se on selvittänyt sen, lainvalvontaviranomaiset voivat käyttää sitä sijaintisi määrittämiseen. Lainvalvontaviranomaiset, rikolliset tai vakoojat voivat käyttää sitä puheluidesi ja tekstiviestiesi kuunteluun. Tai sitä voivat käyttää huijarit, roskapostittajat tai kuka tahansa muu. Kenen tahansa on todella helppo pystyttää valemasto ja sanoa: ’Kaikki alueen matkapuhelimet, olkaa hyvä ja yhdistäkää tähän torniin. Se on erittäin tärkeää.’ Ja niin kaikki puhelimet tekevät.”

Rayhunter on EFF:n vastaus: avoimen lähdekoodin havaitsemisohjelmisto, joka toimii halvalla mobiili-hotspotilla. Voit ostaa sellaisen 20–40 dollarilla eBaysta tai Amazonista. Hotspotin modeemi juttelee jatkuvasti läheisten mastojen kanssa, ja Rayhunter tarkkailee keskustelua stingray-toiminnan paljastavien tuntomerkkien varalta.

Stingray-laitteiden käyttö Yhdysvalloissa on ollut salaisuuden peitossa vuosia, ja lainvalvontaviranomaiset ovat nähneet paljon vaivaa välttääkseen paljastamasta, milloin ja miten he käyttävät niitä. Kukaan ei oikeastaan tiedä, kuinka laajaa tämä valvonta on.

”Rakensimme Rayhunterin yrittääksemme saada paremman käsityksen siitä, kuinka usein tätä tekniikkaa käytettiin Yhdysvalloissa, kuinka yleistä se oli ja miten se tarkalleen ottaen toimi — koska on ollut paljon hämärtämistä siitä, mitä hyökkäyksiä tarkalleen ottaen tapahtuu ja miten voimme paremmin suojata puhelimemme tätä tekniikkaa vastaan. Yksi suurista tavoitteistamme oli tehdä vastavalvontalaite, joka on halpa, helposti saatavilla ja helppokäyttöinen kaikille.”

Osta vain hotspot, kytke se tietokoneeseesi ja aja asennusohjelma osoitteesta eff.org/rayhunter. Sitten vain kanna laitetta mukanasi.

”Siinä on pieni vihreä viiva yläreunassa. Jos viiva muuttuu punaiseksi, se tarkoittaa, että Rayhunter on löytänyt jotain, mitä se pitää epäilyttävänä. Sitten voit muodostaa siihen yhteyden ja ladata PCAP-tiedostot.” (PCAP:t ovat epäilyttävän verkkoliikenteen pakettikaappauksia, joita voi tarkastella Wiresharkin kaltaisilla ohjelmilla.)

”Voit ladata tiedoston, lähettää sen meille, ja me katsomme sitä ja kerromme mielipiteemme.”

Jokaisesta halpaa hotspotia käyttävästä henkilöstä voi tulla anturi joukkoistetussa ponnistuksessa kartoittaa, kuinka usein valemastoja käytetään yleisöä vastaan.

John ja Biscuit Ultra

John on osallistuja, jonka kanssa keskustelin pitkään kaikista niistä jutuista, joilla hän leikkii. Hän avasi reppunsa, ja se oli TÄYNNÄ hämmästyttävää tekniikkaa, josta halusin ihmisten tietävän. Ensin hän näytti minulle taskukokoisen laitteen nimeltä Biscuit Ultra, jonka on suunnitellut Hedge-niminen hakkeri. Se on wardriving-työkalu, joka tunnistaa myös, seurataanko sinua.

”Ensinnäkin se tallentaa kaikki lähistöllä olevat laitteet, jotka se löytää. Ja jos se havaitsee saman laitteen tietyn ajan sisällä, se hälyttää, että sinulla saattaa olla varjostaja — ja tallentaa sen SD-kortille myöhempää analyysia varten.”

Kaikki ympärilläsi (puhelimet, autot, nappikuulokkeet, seurantalaitteet) lähettävät jatkuvasti langattomia tunnisteita. Jos sama tunniste ilmestyy yhä uudelleen siirtyessäsi paikasta toiseen, kyseinen laite liikkuu mukanasi. Biscuit Ultra hälyttää, jos näin tapahtuu.

Siinä on useita tiloja, joiden välillä voit vaihdella:

  • Vain Wi-Fi (etsii tukiasemia)
  • Bluetooth ja Flock
  • Kaikki (merkitsee alueen Axon-turvakamerat kartalle)
  • Vastavalvonta (havaitsee, seuraako kukaan sinua)

Siis yhdessä kämmenlaitteessa: Wi-Fi-tukiasemien skannaus, täysi wardriving Bluetoothin ja Wi-Fi:n yli, Flock- ja Axon-kameroiden havaitseminen kartoituksella ja varjostuksen tunnistus.

Viestintää verkon ulkopuolella Meshtasticin avulla

John veti esiin myös toisen laitteen: LilyGO T-Deckin, pienen kämmenlaitteen, jossa on näppäimistö ja näyttö. Hän on asentanut tähän Meshtasticin, joka on ilmainen avoimen lähdekoodin laiteohjelmisto, joka muuttaa halvat radiot kryptatuksi, verkon ulkopuoliseksi mesh-viestintäverkoksi. Hänen laitteessaan oli DEFCON-spesifinen Meshtastic-versio, joka oli valmiiksi määritetty kanaville, joita osallistujat käyttivät tapahtumassa.

”Heillä on selainpohjainen asennusohjelma, jota käytetään. Kun olet asentanut sen, voit ottaa Bluetoothin käyttöön — siihen on Meshtastic-sovellus — ja sitten paritat sen laitteesi kanssa. Sitten voit käyttää puhelintasi viestien lähettämiseen ja vastaanottamiseen.”

Hänellä oli myös Exploitee.rs-hakulaite, johon oli asennettu DEFCON Meshtastic -versio.

Meshtastic ei vaadi matkapuhelinmastoja, internetiä, tilejä, eikä välissä ole puhelinyhtiötä.

”Se on mesh-verkko, joka toimii Yhdysvalloissa noin 915 megahertsin taajuudella.”

Jokainen verkon laite välittää viestejä kaikille muille laitteille.

”Se kulkee solmusta solmuun — eli tämä laite menee lähimpään näkemäänsä laitteeseen — jopa eri hotellien ja eri alueiden välillä.”

Konferenssissa, joka on täynnä hakkereita, tämä tarkoitti viestien hyppimistä Las Vegas Stripin yli hotellista toiseen ilman matkapuhelinyhteyttä.

Em3rituksen Simulacra

Ja lopuksi oli laite nimeltä Simulacra, henkilökohtainen vastavalvontajärjestelmä, joka suojaa sinua langattomalta seurannalta hukuttamalla todelliset laitteesi valesignaalien mereen. Se toimii kuin pieni laivue: yksi keskusyksikkö nimeltä Vigil (ESP32 kosketusnäytöllä, joka tunnetaan myös nimellä ”Cheap Yellow Display”) toimii komentajana, ja se ohjaa langattomasti ryhmää pienempiä solmuja (ESP32-C5:itä ja ESP32-C6:ita).

Yhdessä tämä laivue lähettää jatkuvasti ympärillesi realistisen näköisiä valheellisia ja satunnaisesti generoituja Bluetooth- ja Wi-Fi-signaaleja. Näin ollen jokainen, joka yrittää seurata puhelintasi, nappikuulokkeitasi tai autoasi, näkee kymmeniä uskottavia laitteita omasi sijaan, eikä hänellä ole keinoa tietää, mikä niistä on aito. Tämän lisäksi Simulacra tarkkailee passiivisesti langatonta ympäristöä laitteiden varalta, jotka ilmestyvät toistuvasti liikkuessasi, ja hälyttää, kun jokin saattaa seurata sinua. Ja se antaa sinun skannata omat laitteesi nähdäksesi, mitä SSID-tunnuksia lähetät.

Aika rakentaa vastarinta

Tämän vuoden DEFCONin tärkein huomioni on se, että kukaan ei tule pelastamaan meitä. Jos haluamme ymmärtää, mitä teknologiassamme tapahtuu, meidän on murrettava se itse auki. Matkapuhelinverkot eivät muutu turvallisemmiksi siksi, että operaattori päättää olla ystävällinen. Eikä Flock lopeta naapurustojemme peittämistä kameroilla siksi, että yhteisö pyysi kohteliaasti. Työkaluja, jotka suojaavat meitä, rakentaa pieni, sisukas hakkereiden ja harrastajien yhteisö, joka työskentelee niukoilla budjeteilla, usein vapaa-ajallaan. Työkaluja, kuten 20 dollarin hotspot Rayhunterilla, 10 dollarin ESP32, joka piippaa ajaessasi Flock-kameran ohi, ja hakulaitteen kokoinen vekotin, joka varoittaa, kun sama auto on seurannut sinua liian kauan.

Rakastan tällaisten juttujen näkemistä. Ja jos sinulla on jotain, mitä olet prototyypittänyt, tule näyttämään sitä minulle jossain konferenssissa joskus.

Valvonta elämässämme on kaikkialle ulottuvaa, mutta se on myös havaittavissa. Ja mitä useampi meistä todella tarkkailee, sitä paremmat mahdollisuudet meillä kaikilla on suojella itseämme digitaalisella aikakaudella.


Yksityisyyden puolesta,
Naomi

Palantirin video esittelee Yhdysvaltain armeijan maalinosoitusjärjestelmän takana olevaa tekoälyä

Massavalvonta

Julkaistu 23.8.2026 – Kirjoittaja Toimitus
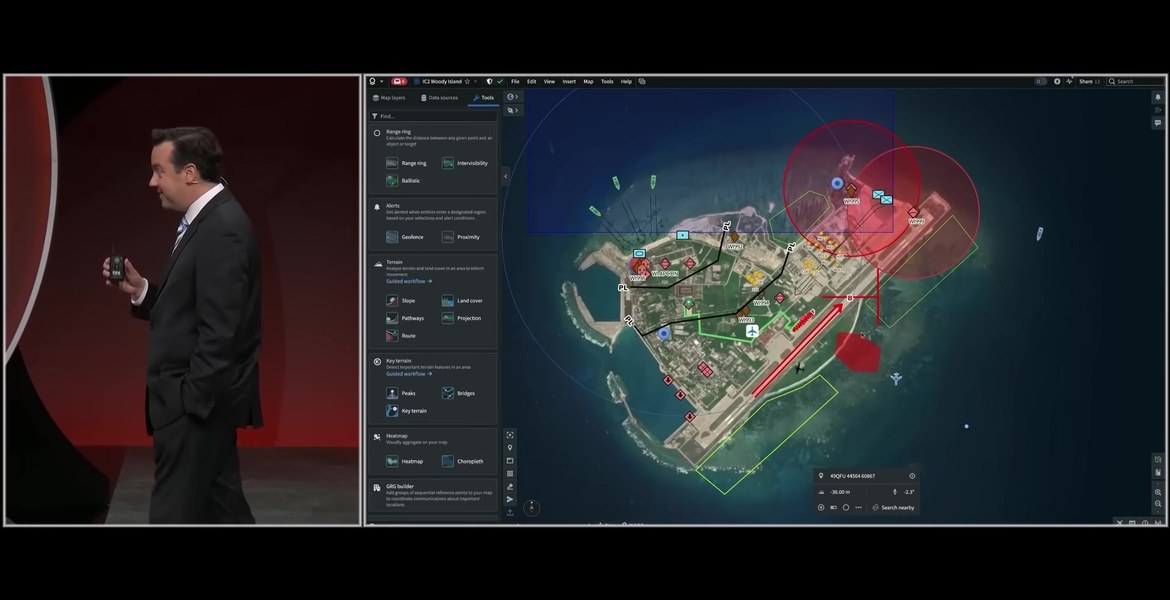
Cameron Stanley näyttää, kuinka Maven Smart System yhdistää sotilastiedot yhteiseen karttanäkymään.

Viraaliksi levinnyt päivitys viestintäpalvelu X:ssä väittää, että Palantir on julkaissut järjestelmän, joka seuraa ihmisiä satelliittien ja ”jokaisen kameran” kautta. Videomateriaali on peräisin maaliskuisesta Palantirin esityksestä, jossa Pentagon esitteli Maven Smart Systemiä. Kyseessä on sotilasjärjestelmä, jonka sanotaan yhdistävän tiedustelun, maalien seurannan ja asevalintavaihtoehdot.

Parody Jeff -niminen tili julkaisi vajaat kaksi minuuttia kestävän videon X:ssä 22. elokuuta. Tili kuvailee sisältöään satiiriksi ja fiktiiviseksi kommentoinniksi.

Päivitys väittää, että Palantir on vastikään julkaissut järjestelmän, joka yhdistää satelliitit, tutkat ja jokaisen kameran seuratakseen ihmisiä reaaliajassa. Alkuperäinen materiaali on kuitenkin peräisin Palantirin 13. maaliskuuta julkaisemasta esityksestä.

Cameron Stanley, Pentagonin Chief Digital and Artificial Intelligence Office -yksikön johtaja, esittelee siinä Maven Smart Systemiä, joka on Yhdysvaltain jo useita vuosia käyttämä sotilaallinen komento- ja maalinosoitusjärjestelmä.

Mainos:

Pentagon käynnisti Project Mavenin vuonna 2017, jotta tietokoneohjelmistot voisivat analysoida valtavia määriä materiaalia muun muassa lennokeista ja valvontalentokoneista.

Project Maven kehittyi Maven Smart Systemiksi, joka on integroitu alusta kartoille, tiedustelutiedolle, maalien seurannalle ja sotilaalliselle suunnittelulle.

Stanley näyttää, kuinka järjestelmä yhdistää useita tietolähteitä karttanäkymään. Operaattori merkitsee epäillyn maalin ja syöttää sen maalinosoitusprosessiin. Maven Smart System esittää tämän jälkeen mahdolliset toimintavaihtoehdot ja käytettävissä olevat sotilaalliset resurssit. Stanleyn mukaan sama prosessi vei aiemmin tunteja.

Esitys ei siis näytä vastikään julkaistua siviilikäyttöön tarkoitettua kameraverkostoa eikä ihmisten mielivaltaista valvontaa kaupungeissa. Maven kuitenkin yhdistää laajaa sensori- ja valvontatietoa havaitakseen, seuratakseen ja iskeäkseen sotilaallisiin kohteisiin.

Pentagon tekee Mavenista pysyvän

Yhdysvaltain vara-apulaispuolustusministeri Steve Feinberg määräsi 9. maaliskuuta, että Mavenista on tultava pysyvä sotilasohjelma ennen syyskuussa päättyvän budjettivuoden loppua. Päätös vakiinnuttaa järjestelmän kaikkiin puolustushaaroihin ja antaa sille vakaamman rahoituksen, DefenseScoop raportoi.

Palantir sai vuonna 2024 viisivuotisen sopimuksen, jonka kattoraja oli 480 miljoonaa dollaria. Pentagon nosti kyseistä kattoa 795 miljoonalla dollarilla seuraavana vuonna, lähes 1,3 miljardiin dollariin. Myös NATO on hankkinut liittokuntaversion operatiiviseen esikuntaansa.

Viraalivideo antaa siten hieman harhaanjohtavan kuvan järjestelmän iästä ja siviiliulottuvuudesta.

Samalla alkuperäinen esitys osoittaa, kuinka yksityisen urakoitsijan toimittama järjestelmä kokoaa sensoritiedot, automaattisen tunnistamisen, maalien seurannan, toimintavaihtoehdot ja asevalinnan samaan ohjelmaan.

Ihminen tekee lopullisen päätöksen, mutta Palantirin järjestelmä on jo lajitellut tiedot ja ehdottanut seuraavaa toimenpidettä.