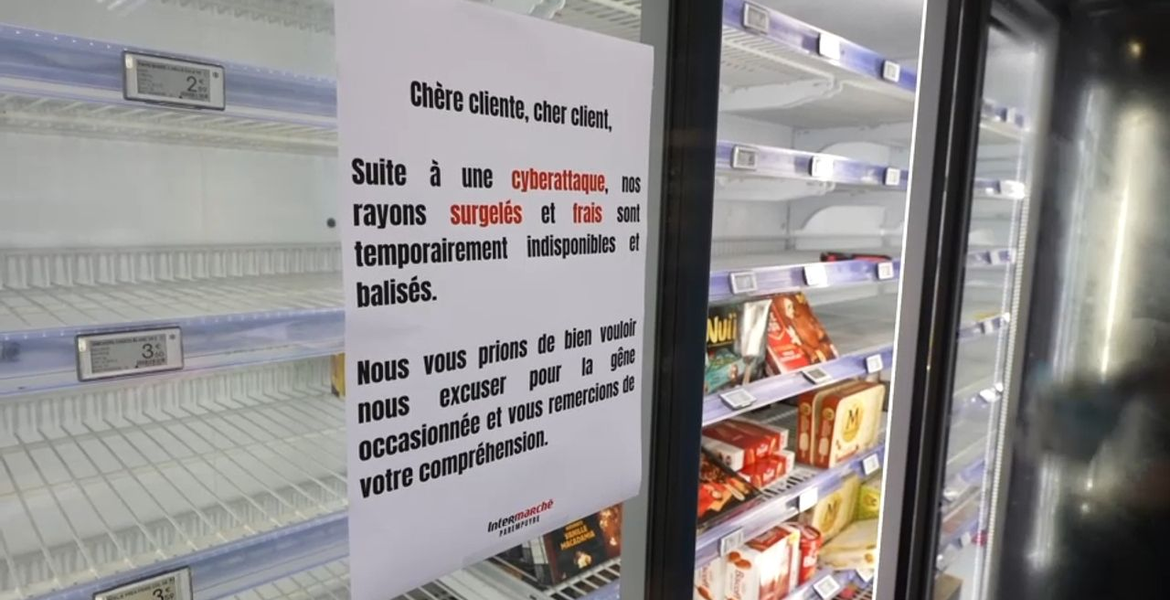
Hakkerit ottivat haltuunsa kylmäjärjestelmät sadoissa ranskalaisissa ruokakaupoissa sunnuntain ja maanantain välisenä yönä. Jääkaapit ja pakastimet pakotettiin sulatusjaksoon, joka ei päättynyt, ja ketjut ovat joutuneet hävittämään miljoonien eurojen arvosta tuoretuotteita ja pakasteita.
Hyökkäys kohdistui tanskalaisen Danfossin ohjausohjelmistoon, jota myymälät käyttävät kylmälaitteidensa etähallintaan. Pakastimet sulattavat yleensä lyhyesti joka yö. Tällä kertaa yksiköt määrättiin kuumenemaan ja pysymään lämpiminä.
Intermarché ja halpakauppaketju Netto kertovat 180 myymälän joutuneen kohteeksi, ja noin 100 muuta myymälää irrotettiin kiireellisesti internetistä. Coopérative U kertoo, että yli 100 sen myymälään hyökättiin. Myös Carrefour, Monoprix ja E.Leclerc ovat kärsineet hyökkäyksestä. Carrefour kertoo, että jääkaappeja hakkeroitiin 80:ssä sen 6 000 myymälästä.
Coopérative U:n toimitusjohtaja Dominique Schelcher kirjoitti X-palvelussa, että hyökkääminen Ranskan ruokahuollolle elintärkeisiin laitteisiin on "erittäin vakavaa ja ennennäkemätöntä".
Ruoat jouduttiin heittämään pois
Intermarchén omistava Mousquetaires-ryhmä kertoo, että kyseiset kylmälaitteet lämmitettiin 50 celsiusasteeseen kuudeksi tunniksi.
Maanantaiaamuna myymälöihin saapuvaa henkilökuntaa vastassa oli lämmin ilma pakastimista. Kaksi myymälää Alsacessa raportoi yhteensä 270 000 euron tappioista TV-kanava BFMTV:n mukaan. Intermarché varoittaa, että vakuutus ei välttämättä korvaa tämän tyyppisiä vahinkoja.
Pariisin syyttäjänvirasto on aloittanut esitutkinnan tietoverkkorikollisuudesta. Tutkinnassa selvitetään muun muassa sitä, onko hyökkäyksen ja joidenkin myymälöiden raportoitujen tulipalojen välillä yhteys.
Vanhoja järjestelmiä ilman tietoturvatukea
Suurin osa kärsineistä yksiköistä oli vanhempia malleja tai nykyisiä malleja, joissa oli vanhentunut laiteohjelmisto, Danfoss kertoo. AK-SM800-ohjausjärjestelmän elinkaaren ilmoitettiin päättyneen vuonna 2021, ja AK-SC355 poistettiin käytöstä vuonna 2016. Kumpikaan ei saa enää tietoturvapäivityksiä. Myös uudemmat AK-SM800A-järjestelmät kärsivät, mutta niissä käytettiin vanhaa ohjelmistoa.
Yhtiö korostaa kehotettuaan asiakkaitaan jo pitkään päivittämään järjestelmänsä ja vaihtamaan vanhimmat laitteet uusiin.
Jo elokuussa tietoturvayhtiö Claroty julkaisi analyysin AK-SM 800A -mallista. Tutkijat löysivät tuhansia ohjausliittymiä, joihin oli pääsy suoraan internetistä, sekä piilotetun kirjautumisen päivittäisellä koodilla, jota voitiin käyttää salasanan ohittamiseen. Danfoss korjasi haavoittuvuudet uudessa ohjelmistoversiossa. Ei ole tiedossa, hyödynsivätkö hyökkääjät juuri näitä haavoittuvuuksia.
EU:n maatalouskomissaari Christophe Hansen tuomitsi hyökkäyksen X:ssä: "Ruokahuolto vaatii enemmän huomiota kaikilla tasoilla, koska ruoan käytöstä aseena on tullut todellisuutta".