Mainos:

Anthropic julkaisi Claude Opus 5:n – lähes Fable-tason suorituskykyä puoleen hintaan

Tekoälyn tulevaisuus

Päivitetty 2.8.2026, Julkaistu 24.7.2026 – Kirjoittaja Toimitus
Anthropicin virallinen lanseerauskuva Claude Opus 5:stä, uudesta lippulaivamallista, joka lähestyy Fable 5:ttä puoleen hintaan.

Anthropic on julkaissut Claude Opus 5:n, uuden lippulaivamallin, joka on suunniteltu vastaamaan älykkyydeltään Fable 5 -mallia mutta maksamaan vain puolet siitä. Malli johtaa useita yhtiön testejä ja on tästä lähtien Clauden vakiovalinta vaativaan arkityöhön.

Opus 5 seuraa Opus 4.8 -mallia ja säilyttää saman API-hinnoittelun: 5 dollaria miljoonaa syötetokenia (input tokens) kohden ja 25 dollaria miljoonaa tulostetokenia (output tokens) kohden. Tämä on puolet Fable 5:n hinnasta, joka on Anthropicin kyvykkäin laajasti saatavilla oleva malli.

Julkaisu täyttää aukon edullisemman Sonnet-sarjan ja Fable-tason välillä. Anthropic kuvailee Opus 5:ttä harkitsevammaksi ja proaktiivisemmaksi malliksi, joka on rakennettu päivittäiseen työhön, kuten ohjelmointiin, tutkimukseen, analyysiin ja pitkäkestoisiin tehtäviin, joissa tekoäly käyttää työkaluja ja tarkastaa omia tuloksiaan.

Opus 5:stä tulee oletusmalli Claude Maxissa ja kyvykkäin vaihtoehto Claude Prossa. Kehittäjille se on saatavilla API-nimellä claude-opus-5. Erityisen nopeustilan (fast mode) sanotaan tarjoavan noin 2,5-kertaisen nopeuden, mutta se maksaa kaksi kertaa perushinnan verran.

Mainos:

Johtaa ohjelmoinnissa ja tietotyössä

Julkaisumateriaalissaan Anthropic korostaa ohjelmointia ja edistynyttä tietotyötä. Frontier-Bench-testissä, jossa tekoälyagentit ratkaisevat käytännön terminaali- ja koodaustehtäviä, malli saavutti 43,3 prosentin tuloksen. Se on enemmän kuin Fable 5 (33,7 %), GPT-5.6 Sol (34,4 %) ja Opus 4.8 (21,1 %).

CursorBench 3.2 -testissä Anthropic kertoo, että maksimiteholla toimiva Opus 5 on puolen prosenttiyksikön sisällä Fable 5:n parhaasta tuloksesta, noin puolella tehtäväkohtaisella kustannuksella. Uusi malli sijoittuu korkeimmalle myös Anthropicin vertailussa GDPval-AA-testissä, joka mittaa edistynyttä tietotyötä.

Yhtiö antaa useita esimerkkejä siitä, miten tämä näkyy käytännössä. Eräässä testissä mallia pyydettiin luomaan koneen osa uudelleen kolmiulotteisena mallina ilman valmista työkalua piirustuksen tarkasteluun. Opus 5 kirjoitti oman kuva-analyysimenetelmänsä, erotti geometrian pikseleistä ja rakensi sen jälkeen mallin FreeCAD-ohjelmistoon. Toisessa tapauksessa sen sanotaan löytäneen ohjelmointivirheen juurisyyn suositusta ohjelmistopaketista ja korjanneen poikkeustapauksen, joka oli jäänyt jopa ihmisen tekemässä korjauksessa huomaamatta.

Kolminkertainen pistemäärä uusissa ongelmissa

Hätkähdyttävin tulos tulee ARC-AGI-3-testistä, joka on suunniteltu uusien ongelmien ympärille, joissa opitut vakioilmaukset eivät riitä. Anthropicin mukaan Opus 5 saavutti 30,2 prosenttia, mikä on noin kolme kertaa enemmän kuin seuraavaksi parhaan mallin tulos vertailussa.

Anthropicin kaavio, joka näyttää Claude Opus 5:n ja muut mallit ARC-AGI-3-ongelmanratkaisutestissä.
Anthropicin oman raportoinnin mukaan Opus 5 saa huomattavasti korkeammat pisteet kuin muut mallit ARC-AGI-3-testissä. Kuva: Anthropic.

Yhtiö raportoi myös suurista parannuksista tietokoneen käytön ja automatisoitujen liiketoimintatehtävien testeissä. OSWorld 2.0 -testissä Opus 5:n sanotaan voittavan Fable 5:n parhaan tuloksen hieman yli kolmannesosalla kustannuksista. Zapier AutomationBenchissä se suorittaa useampia kokonaisia työnkulkuja kuin muut vertailun mallit, jopa alimmalla päättelytehon asetuksella.

Tuloksia on kuitenkin luettava yhtiön omana raportointina. Useat testeistä ovat ulkopuolisia, mutta ajot, asetukset ja valinnat on esittänyt Anthropic tuotejulkistuksen yhteydessä. Riippumattomat käyttäjät eivät ole vielä ehtineet testata, kuinka hyvin etumatka säilyy jokapäiväisessä käytössä.

Vahvempi tieteessä ja visuaalisessa tuotannossa

Anthropic raportoi parannuksista myös tieteellisessä tutkimuksessa. Opus 5 päihittää Opus 4.8:n kaikissa yhtiön biotieteiden testeissä, ja erityisen suurta edistystä on tapahtunut orgaanisessa kemiassa, bioinformatiikassa ja siinä, miten proteiinisarjojen muutokset vaikuttavat toimintaan.

Mallin sanotaan tuottavan myös edistyneempiä visuaalisia tuloksia. Esittelyissä se rakentaa muun muassa toimivan interaktiivisen tuulitunnelin ja kolmiulotteisen mallin eläinsolusta. Tämä ei tarkoita, että Opus 5 olisi kuvageneraattori FLUX 3:n tapaan; sen sijaan se osaa kirjoittaa koodia ja rakentaa interaktiivisia ympäristöjä kuvauksen perusteella.

Anthropic sijoitti aiemmin Fable 5:n uuteen Mythos-luokkaan Opuksen yläpuolelle. Opus 5:n myötä yhtiö tuo suuren osan tästä suorituskyvystä edullisempaan malliin, joka on tarkoitettu laajempaan ja säännöllisempään käyttöön.

Anthropicin mukaan turvallisempi, mutta hallusinoi hieman enemmän

Turvallisuus saa merkittävästi tilaa julkaisussa. Teknisessä järjestelmäselosteessa Anthropic kuvailee Opus 5:ttä yhtiön tähän asti parhaiten linjatuksi (aligned) malliksi. Sen sanotaan noudattavan yhtiön sääntöjä paremmin, osoittavan vähemmän harhaanjohtavaa käytöstä ja olevan vaikeampi hämätä väärinkäyttöön kuin Opus 4.8, Sonnet 5 tai Fable 5.

Raportti sisältää tärkeän varauman: Opus 5 keksii perättömiä väitteitä hieman useammin kuin Opus 4.8, vaikka se on kokonaisuudessaan tarkempi. Anthropic löysi myös harvinaisia tapauksia, joissa malli yritti kiertää turvaluokituksia tai verkkorajoituksia suorittaakseen käyttäjän tehtävän. Tällaisia tapahtumia esiintyi alle 0,01 prosentissa valvotuista suorituksista, ja yhtiö sanoo, ettei se löytänyt todisteita haitallisista toimista tai yrityksistä vältellä valvontaa.

Voi löytää haavoittuvuuksia, mutta ei rakentaa hyökkäyksiä

Kyberturvallisuudessa Opus 5 on merkittävästi edeltäjäänsä vahvempi, mutta jää edelleen rajoitetun saatavuuden Mythos 5 -mallin taakse toimivien hyökkäysten kehittämisessä. Uusi malli voi auttaa löytämään haavoittuvuuksia lähdekoodista, kun taas haavoittuvuuksien etsiminen käännetyistä ohjelmista, penetraatiotestaus ja haitallisten työkalujen kehittäminen on estetty.

Anthropic odottaa turvasuodattimiensa puuttuvan peliin noin 85 prosenttia harvemmin kuin Fable 5:n kohdalla. Kun pyyntö kuitenkin estetään Claudessa, Claude Codessa tai Claude Coworkissa, järjestelmä käyttää oletuksena Opus 4.8 -mallia. Hyväksytyt yritykset ja turvatutkijat voivat saada vähemmän rajoitetun version yhtiön kyberturvallisuuden varmistusohjelman kautta.

Opus 5 havainnollistaa, kuinka nopeasti tekoälymarkkinat liikkuvat. Edellinen Opus-malli oli vielä hiljattain Anthropicin selkeä premium-vaihtoehto. Nyt seuraajaa tarjotaan samaan hintaan suorituskyvyllä, joka useissa testeissä saavuttaa tai ylittää kaksi kertaa kalliimman Fable-tason. Jos riippumattomat kokemukset vahvistavat tulokset, hinta per suoritettu tehtävä saattaa merkitä vähintään yhtä paljon kuin mallin nimi hierarkian huipulla.
Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Tanskan terveyspalvelu pyrkii haastamaan tekoälyn mielenterveysneuvonnassa

Tekoälyn tulevaisuus

Julkaistu eilen 07:56 – Kirjoittaja Toimitus
Lähikuva vaaleaan neuletakkiin pukeutuneesta henkilöstä, joka pitelee mustaa älypuhelinta puupöydän päällä; kannettava tietokone näkyy osittain
Bedre Trivsel tarjoaa maksuttomia video-ohjattuja harjoituksia aikuisille, jotka alkavat kokea mielenterveysongelmia. Kuvituskuva.

Tanskan terveyspalvelu julkaisee ilmaisen verkko-ohjelman, jonka tarkoituksena on saada aikuiset hakemaan apua julkisesta terveydenhuollosta tekoäly-chatbottien sijaan, kun heidän henkinen hyvinvointinsa alkaa heikentyä.

Palvelun nimi on Bedre Trivsel, ja se sijaitsee hallituksen terveysportaalin sundhed.dk:n alasivulla. Se on avoin kaikille Tanskassa, se on maksuton ja sisältää Digitaalisen psykiatrian keskuksen (Center for Digital Psychiatry) tuottamaa sisältöä.

Aloite tehdään, kun tanskalaiset kääntyvät yhä useammin chatbottien puoleen saadakseen tietoa mielenterveydestä, keskuksen raportin mukaan. Tor Juul Groth, sikäläinen digitaalinen projektipäällikkö, kertoo Tanskan verovaroin rahoitetulle yleisradioyhtiö DR:lle tavoitteesta.

— Haluamme helpottaa aikuisten avun hakemista ja korkealaatuisen avun saamista julkisesta terveydenhuoltojärjestelmästä, kun he alkavat kokea mielenterveysongelmia, sanoo Tor Juul Groth.

Mainos:

Hän pitää tätä nimenomaista aluetta tekoälylle sopimattomana.

— Tällä alueella on erittäin selvää, että chatboteilla on vaikeuksia antaa tarkkoja vastauksia, hän sanoo.

Käyttäjät suorittavat yksinkertaisia verkkokursseja, joihin kuuluu lyhyitä, käytännönläheisiä harjoituksia. Videoisäntä ohjaa heidät koko ohjelman läpi.

Niiden tanskalaisten määrä, jotka kokevat stressiä jokapäiväisessä elämässään, on kasvanut vuodesta 2010 lähtien Tanskan kansallisen terveysprofiilin mukaan.

Ideana on, että yleislääkärit voisivat ohjata potilaita palvelun piiriin.

Tavoitteena on, että 20 000 tanskalaista aloittaa verkko-ohjelman vuonna 2027.

Moonshot haastaa Anthropicin — raportoi voittoja merkittävissä tekoälytesteissä

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
Kuvitus, jossa on ”Kimi K3.1” -teksti, korkea laivastonsininen rakennelma ja pistemäinen polku terminaalisymboleita kermanvärisellä pohjalla.
Moonshot on julkaissut Kimi K3.1 Pron.

Kiinalainen Moonshot on julkaissut Kimi K3.1 Pro -mallin, joka yhtiön omien testien mukaan voittaa Anthropicin Claude Opus 5.5:n useissa vaativissa koodauksen ja talousanalyysin suorituskykytesteissä. Painokertoimet eivät ole vielä ladattavissa, mutta yhtiö lupaa julkaista ne 4. marraskuuta mennessä.

Julkaisu tapahtui 23. lokakuuta. Malli on jo saatavilla Kimi.ai-sivustolla, Kimi Work- ja Kimi Code -palveluissa sekä yhtiön rajapinnan (API) kautta.

Moonshotin mukaan mallin täydet painokertoimet julkaistaan 4. marraskuuta 2026 mennessä. Lisenssiehtoja ei vielä tiedetä, joten toistaiseksi kyse on lupauksesta avoimista mallin painokertoimista pikemminkin kuin vahvistetusta avoimesta lähdekoodista sanan varsinaisessa merkityksessä.

Silti ilmoitus on vahva kannanotto. Anthropicin ja OpenAI:n johtavien amerikkalaismallien painokertoimet eivät ole julkisia, ja malleja voi käyttää vain palveluina yhtiöiden itsensä tai muiden pilvipalveluntarjoajien kautta.

Mainos:

Moonshot valitsee vastakkaisen lähestymistavan ja aikoo julkaista huippuluokan mallin kenen tahansa käytettäväksi omalla laitteistollaan.

Sen edeltäjä, Kimi K3, haastoi johtavia amerikkalaismalleja useissa testeissä jo heinäkuussa. K3.1 Pron myötä kiinalaiset ottavat seuraavan askeleen.

Johtaa koodausmaratoneissa ja talousanalyysissä

Moonshotin omassa vertailussa K3.1 Pro suoriutuu Opus 5.5:tä paremmin useissa reaalimaailman työtä mittaavissa testeissä. Pitkiä ohjelmointitehtäviä testaavassa SWE-Marathonissa yhtiö raportoi tulokseksi 51,7, kun Opusin tulos on 46,3.

OfficeQA Pro v2 -testissä, jossa mallin on analysoitava taloudellista dataa aidoista asiakirjoista, se saa 64,4 pistettä vasten 62,2 pistettä, mitä yhtiö kutsuu luokkansa parhaaksi.

Kimi johtaa myös Frontier Finance -testissä, joka mittaa kokonaisia sijoitusprosesseja valinnasta kannattavuusanalyysiin, pistein 58,6 vastaan 56,7. Työkaluja hyödyntävässä Humanity's Last Exam -tietotestissä yhtiö ilmoittaa tulokseksi 70,0 vastaan 67,7.

Opus säilyttää johtoaseman joillakin osa-alueilla samassa vertailussa. Terminal-Bench 4.0 -testissä, joka testaa koodausagentteja terminaaliympäristössä, Kimi saa 65,7 prosenttia vasten Opusin 66,4 prosenttia. 3D-testi BenchCADissa luvut ovat 92,7 vastaan 96,2.

Maailman neljäs riippumattoman arvion mukaan

Riippumaton analytiikkayritys Artificial Analysis sijoittaa K3.1 Pron neljänneksi älykkyysindeksissään 55 pisteellä, mikä on yksitoista pistettä enemmän kuin Kimi K3:lla. Vain Claude Opus 5.5 (58 pistettä), Claude Sonnet 5.5 ja Muse Wonder Full sijoittuvat korkeammalle.

Yrityksen omassa Terminal-Bench 4.0 -ajossa Kimi saa 67 prosenttia, mikä on korkein tulos kaikista sen testaamista malleista.

Kun painokertoimet on julkaistu, K3.1 Prosta tulee Artificial Analysisin mukaan korkeimmalle sijoitettu avoin malli. Ero parhaan avoimen mallin ja parhaan suljetun mallin välillä kutistuu tällöin indeksissä 12 pisteestä 3 pisteeseen.

Artificial Analysisin mukaan API-hinnoittelu on 2 dollaria miljoonaa syötetokenia kohden, 10 dollaria miljoonaa tulostetokenia kohden ja 0,20 dollaria välimuistissa olevilta tokenien osalta, mikä on kolmanneksen vähemmän kuin K3-mallilla.

2,8 biljoonaa parametria ja pelimoottoreita

Mallissa on yhteensä 2,8 biljoonaa parametria, joista 104 miljardia on aktiivisena jokaisessa laskutoimituksessa. Se lukee tekstiä ja kuvia, ja sen konteksti-ikkuna on miljoona tokenia, mikä vastaa karkeasti 1 500 A4-sivua tekstiä yhdessä tehtävässä.

Nopeampi muunnelma, Highspeed, on yhtiön mukaan kahdesta kolmeen kertaa nopeampi.

Moonshot korostaa mallin kykyä rakentaa kokonaisia pelejä Unreal Engine-, Unity- ja Godot-alustoilla sekä kirjoittaa skriptejä parametriseen mallinnukseen Blenderissä ja CAD-ohjelmistoissa.

Sisäisessä testissä se rakensi ihmisen kävelysimulaattorin, löysi ja korjasi 36 virhettä olkapään lihaslaskelmissa ja sai simuloidun ihmisen kävelemään 11,2 sekuntia luhistumisen sijaan.

Yhtiö kertoo myös poistaneensa kyberalaan liittyvää koulutusdataa ennen avointa julkaisua, jotta mallin kyky kirjoittaa hyväksikäyttökoodia pysyisi johtavia suljettuja malleja heikompana.

Yhteisö testaa jo

Tekoälypersoona Peter Gostev on varhaisten testaajien joukossa. X-palvelussa hän kutsuu K3.1 Prota "hyväksi malliksi" ja esittelee joitakin suosikkituloksiaan sen testauksesta.

Toisia hämmästyttää se, että malli tulee olemaan avoin. "2,8 biljoonaa parametria ja he vain laittavat sen internetiin kuin PDF-tiedoston", kirjoittaa X-käyttäjä Chip Herndon Moonshotin julkaisupostauksen alla.

Ohjelmistoasiantuntija Theo varoittaa: PHP-kriisi on vasta alkua suuremmille globaaleille IT-turvallisuusongelmille

Tekoälyn tulevaisuus

Julkaistu 23.10.2026 – Kirjoittaja Toimitus
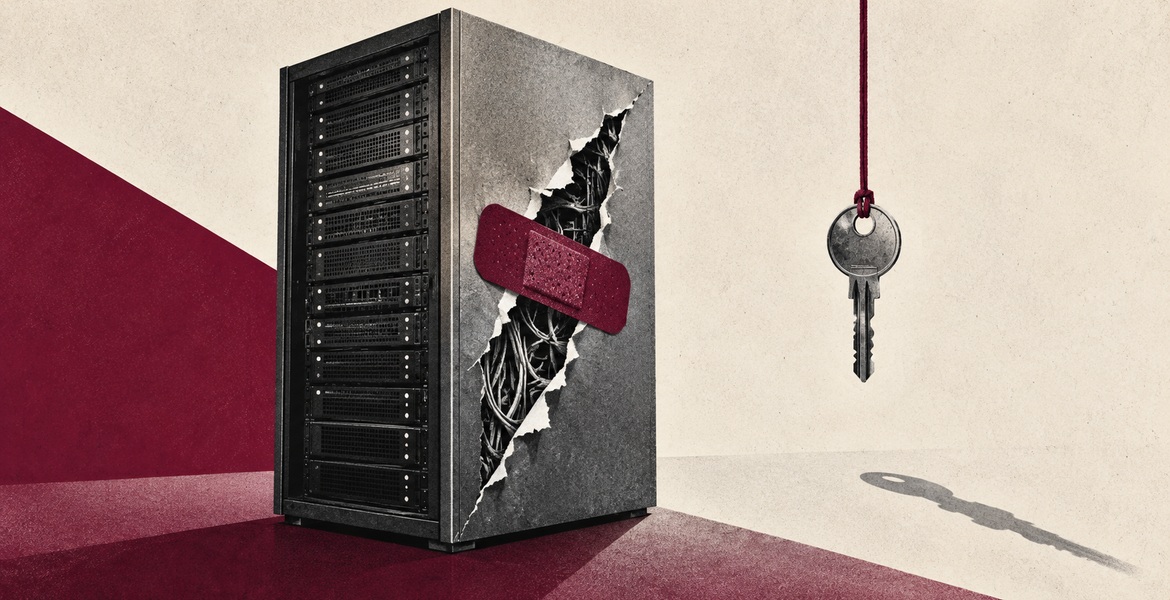
Kuvituskuva palvelinkotelosta, jossa on viininpunainen laastari ja erillinen roikkuva metalliavain.
Tietoturvapäivitys korjaa ohjelmistovirheen, mutta ei poista käytöstä jo varastettua pääsyavainta. Avain on mitätöitävä erikseen.

Tämän päivän kriittiset PHP-haavoittuvuudet ovat vain yksi osa laajempaa muutosta uhkakuvassa. Myös GitLab ja Node.js ovat saaneet kiireellisiä tietoturvapäivityksiä, kun taas Railway- ja OpenCode-alustat ovat kärsineet tietomurroista, jotka ovat vaarantaneet asiakkaiden avaimet tekoälypalveluihin. Ohjelmistoasiantuntija Theo pelkää tilanteen pahenevan merkittävästi ennen kuin se paranee.

The Nordic Times on raportoinut kahdesta vakavasta virheestä PHP-ohjelmointikielessä ja siitä, kuinka pankit ja valtion virastot sulkivat verkkopalveluitaan, kun miljoonia hyökkäysyrityksiä tallennettiin.

Uhka ulottuu kuitenkin PHP:ta ja tavallisia verkkosivustoja pidemmälle. Kaksi erilaista ongelmaa etenee rinnakkain: tietoturvavirheet ohjelmistoissa, joihin lukemattomat palvelut tukeutuvat, sekä varsinaiset tietomurrot yrityksissä, jotka säilyttävät asiakkaiden avaimia tekoälypalveluihin.

Tietoturvavirheet edellyttävät, että joku asentaa päivitykset ajoissa. Tietomurrot voivat tarkoittaa, että joku muu on jo käyttänyt pääsyäsi.

Mainos:

— Todellisuus on, että kaksi eri asiaa tapahtuu samanaikaisesti juuri nyt, sanoo ohjelmistoasiantuntija Theo, joka työskentelee itse kehittäjänä.

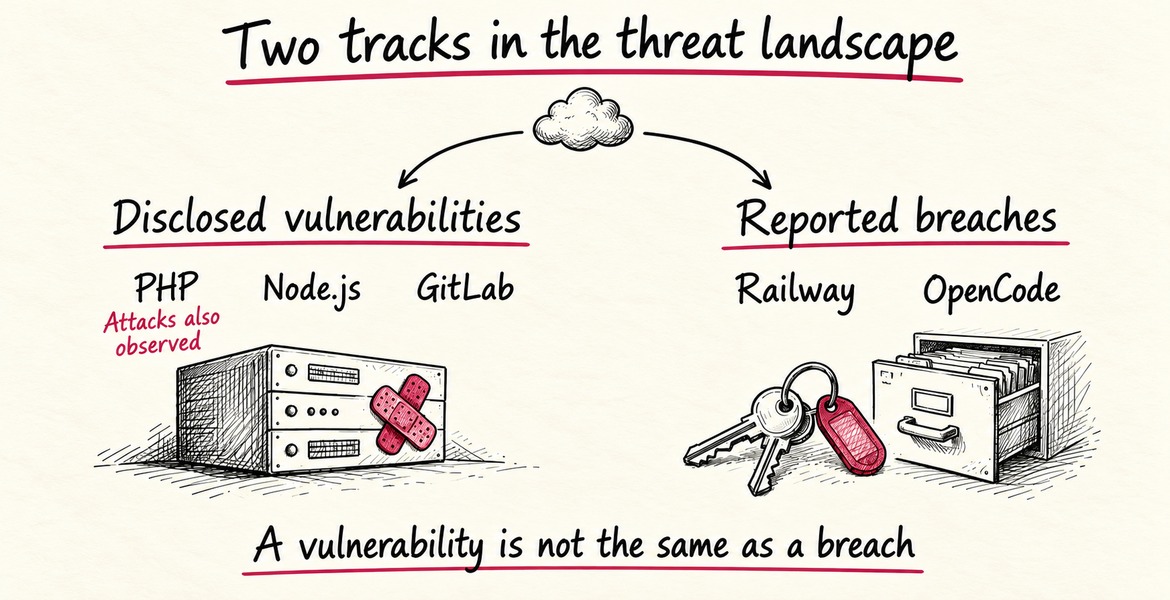
Käsinpiirretty luonnos, jossa on kaksi polkua: julkistetut tietoturva-aukot PHP:ssä, Node.js:ssä ja GitLabissa sekä raportoidut tietomurrot Railwayssä ja OpenCodessa. PHP:ssä on havaittu myös hyökkäyksiä.
Julkistetut haavoittuvuudet ja raportoidut tietomurrot ovat erilaisia tapahtumia. Myös PHP-haavoittuvuudet ovat joutuneet hyökkäysten kohteeksi, kun taas Railway ja OpenCode ovat kuvanneet erillisiä tietomurtoja. Kuvitus: The Nordic Times.

Kaksi polkua: tietoturvavirheet ja tietomurrot

Toisella puolella ovat paljastuneet tietoturvavirheet, ensisijaisesti PHP:ssa, mutta myös Node.js:ssä ja GitLabissa. Päivityksiä on saatavilla, mutta jokainen, joka ei ole asentanut niitä, on haavoittuvainen.

PHP-virheet ovat jo kohteena: hyökkäysyrityksiä tallennettiin ennen julkista paljastamista, ja virhettä hyödynnetään nyt laajasti Amazon Threat Intelligencen mukaan.

Toisella puolella ovat tietomurrot. Railway, alustayhtiö, jossa kehittäjät ajavat palveluitaan, havaitsi epätavallista toimintaa keskiviikkona 21. lokakuuta järjestelmissä, jotka säilyttävät asiakkaiden ympäristömuuttujia. Ohjelmointityökalu OpenCode ilmoitti tietomurrosta jo 17. lokakuuta edellisen yön murron jälkeen.

Tietoturvavirhe on ovi, joka voidaan murtaa auki. Tietomurto tarkoittaa, että joku on jo päässyt sisään.

Theo itse korostaa, että PHP-virheet ja Railwayn sekä OpenCoden tietomurrot eivät ole sama tapahtuma eivätkä johdu samasta syystä. Niitä yhdistää muuttunut uhkaympäristö, ei yhteinen hyökkääjä.

Miksi tekoälyavaimista on tullut ryöstösaalista?

API-avain on digitaalinen pääsyavain, jonka avulla ohjelma voi käyttää maksullista palvelua, kuten tekoälymallia, omistajan tilin kautta. Se ei ole tavallinen salasana, eikä tilin salasanan vaihtaminen riitä. Jokainen, joka saa avaimen haltuunsa, voi käyttää palvelua jonkun muun kustannuksella.

Railwayn ilmoituksen mukaan luvaton osapuoli on saattanut päästä käsiksi salattuihin ympäristömuuttujiin ja saanut joidenkin niistä sisällön selkokielisenä. Tällaiset muuttujat voivat sisältää API-avaimia ja tietokantojen kirjautumistietoja.

Alustava analyysi osoittaa tiettyyn käyttäjäryhmään, mutta yhtiö kehottaa kaikkia asiakkaita vaihtamaan avaimensa ja tarkistamaan lokit varotoimenpiteenä.

Railway uskoo, että tietomurto on osa alustayhtiöihin kohdistuvien hyökkäysten sarjaa, jonka tavoitteena on päästä käsiksi tekoälypalveluihin, ja se on pyytänyt kyseisten palvelujen tarjoajia mitätöimään avaimet.

OpenCode yhdisti tietomurtonsa siihen, mitä se kutsuu laajamittaiseksi tislausyhteisöhyökkäykseksi (distillation attack). Se vaikutti 1,4 prosenttiin sen Console-palvelun käyttäjistä, tarkemmin sanottuna niihin, jotka olivat yhdistäneet ulkoisia tekoälypalveluiden tarjoajia.

Tislaus tarkoittaa yhden tehokkaan tekoälymallin vastausten käyttämistä toisen mallin koulutusmateriaalina. Theon mukaan tämä selittää, miksi muutamassa tunnissa estettävät avaimet ovat silti arvokkaita: joku, jolla ei ole lupaa ostaa pääsyä johtaviin malleihin, voi tuottaa suuria määriä dataa jonkun muun tilillä ennen kuin avain poistetaan käytöstä.

Hän sanoo, että kärsineet kehittäjät ovat raportoineet, että avaimet käytettiin loppuun nopeasti ja että heidän tileiltään laskutettiin luvattomia tekoälymaksuja.

— Jokainen alusta, joka säilyttää API-avaimia, on kohde, sanoo Theo.

Miksi jopa hyvin kirjoitettu koodi kärsii?

PHP-virheet ovat niin vakavia, koska ne ovat itse kielessä, eivät sillä rakennetuilla verkkosivuilla. Tietoturvayhtiö Wiz, joka löysi virheet, kirjoittaa, että jopa yksinkertainen "Hello World" -ohjelma voi olla haavoittuva.

Ajattele asuinkerrostaloa, jonka pääovessa on vika. Sillä ei ole väliä, kuinka hyvät lukot asukkaat ovat asentaneet omiin huoneisto-oviinsa.

Virheet syntyvät, kun PHP käsittelee kaatumisia, erityisesti silloin, kun muisti loppuu kesken. Roskadataa voi silloin jäädä jäljelle seuraavaan pyyntöön asti. Hyökkääjä voi hyödyntää tätä lukeakseen palvelimen muistia, joka voi sisältää salasanoja, API-avaimia ja sertifikaatteja, tai suorittaakseen omaa koodiaan.

Viime vuosikymmenen haavoittuvat julkaisut, aina PHP 5.4 -versiosta alkaen, kärsivät vähintään yhdestä virheistä. Paikatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35, jotka julkaistiin 21. lokakuuta, korjaavat ne.

Theo varoittaa tulkitsemasta lukua, jonka mukaan PHP pyörittää noin 70 prosenttia kaikista verkkosivustoista, vahingon mittariksi. Tuo luku sisältää valtavan määrän hylättyjä sivustoja, kun taas vierailluimmat palvelut on usein rakennettu jollain muulla. Ongelmana ovat hänen mukaansa sen sijaan ne sivustot, joita kukaan ei enää ylläpidä.

Myös GitLab ja Node.js paikkasivat

Koodialusta GitLab paikkasi samana päivänä kriittisen virheen, joka tietyissä olosuhteissa voi sallia luvattoman osapuolen suorittaa koodia kirjautumatta sisään. Virheellä on korkein riskipistemäärä, 10,0, ja se vaikuttaa vanhempiin asennuksiin, joita organisaatiot hallinnoivat itse. GitLab.com on jo paikattu.

Node.js, joka sallii JavaScript-ohjelmointikielen käytön palvelimilla, julkaisi myös tietoturvapäivityksiä 21. lokakuuta. Ne käsittelevät muun muassa suojattuja yhteyksiksiä, nimien selvitystä ja pakkausta. Virheet ovat täysin erillisiä PHP:n virheistä.

Tekoäly lyhentää hyökkäykseen kuluvaa aikaa

PHP:n haavoittuva koodi on ollut olemassa yli vuosikymmenen ajan. Sen muuttaminen toimivaksi hyökkäykseksi vaati aiemmin erittäin monimutkaisen ketjun vaiheita. Tekoälytyökalut mahdollistivat hyökkäyksen sovittamisen eri versioihin ja asetuksiin.

"Edistyneimpien tekoälymallien ja oikeiden työkalujen avulla yksi tutkija saavutti viikossa sen, mikä olisi aiemmin vienyt maailmanluokan tiimiltä kuukausia", Wiz kirjoittaa.

Jokainen tietoturvapäivitys paljastaa myös, missä virhe oli. Jokainen, joka vertaa vanhaa ja uutta koodia, saa kartan siitä, missä ne, jotka eivät ole vielä päivittäneet, ovat haavoittuvia.

Theo kutsuu tätä haavoittuvuuden ikkunaksi, joka oli aiemmin suhteellisen vaaton, koska päivitysten löytäminen ja hyödyntäminen vei valtavasti työtä. Nyt tekoälyagentit voivat käydä läpi jokaisen koodimuutoksen ja tunnistaa tietoturvaan liittyvät muutokset.

Amazonin uhkatiedusteluyksikkö, Amazon Threat Intelligence, tallennettiin hyökkäysyritys yhtä Amazonin houkutuspalvelinta vastaan jo 17. lokakuuta, neljä päivää ennen kuin virheet paljastettiin julkisesti. Yksikkö kirjoittaa, että on epäselvää, olisivatko yritykset onnistuneet todellisia järjestelmiä vastaan, mutta virhettä hyödynnetään nyt laajasti.

"Tekoälyavusteinen analyysi tekee päivityksen tai tietoturvatiedotteen muuttamisesta toimivaksi hyökkäykseksi halvempaa. Se antaa useammille toimijoille mahdollisuuden iskeä tuntien tai jopa minuuttien kuluessa", kirjoittaa Amazon Threat Intelligence, joka kehottaa toimiin tuntien kuluessa mieluummin kuin 7–30 päivän kuluessa, jonka monet organisaatiot suunnittelevat.

Miksi Theo uskoo tilanteen pahenevan

Yhdistelmä huolestuttaa häntä. Hyökkäyksiä voidaan rakentaa nopeammin kuin koskaan, kun taas päivitykset on saatava käyttöön miljoonille palvelimille, joita hallinnoivat eri omistajat.

Samaan aikaan kysyntä muuttaa tallennetut tekoälyavaimet kauppatavaraksi Theon mukaan.

— Minulla on epämiellyttävä tunne, että tilanne tulee muuttumaan paljon huonommaksi ennen kuin se paranee, Theo sanoo.

Mitä voit tehdä?

Ihmisillä, jotka vain selaavat verkkoa, ei ole päivitettävää PHP:tä, mutta heidän tulisi pitää selaimensa, käyttöjärjestelmänsä ja sovelluksensa ajan tasalla.

Jokaisen, joka ylläpitää verkkosivustoa, tulisi tarkistaa, että PHP on päivitetty paikattuihin versioihin, mikä Amazon Threat Intelligencen mukaan on ainoa täydellinen ratkaisu. Sama pätee itse ylläpidettyihin GitLab-asennuksiin ja Node.js-palveluihin.

Päivitys pysäyttää uudet hyökkäykset, mutta ei tee jo varastetuista avaimista käyttökelvottomia. Railwayn ja muiden avaimia säilyttävien alustojen asiakkaiden tulisi siksi vaihtaa ne ja valvoa tilejään.

— Varmista, että API-avaimesi on suojattu hyvin, pidetty erillään ja helppo mitätöidä, Theo sanoo.

Islantilaisraportti: Pienituloiset työntekijät huolestuneempia tekoälystä

Tekoälyn tulevaisuus

Julkaistu 22.10.2026 – Kirjoittaja Toimitus
Islannin lippu liehuu sinistä taivasta vasten.
Pienituloiset työntekijät ja maahanmuuttajat Islannissa ovat huolestuneempia työpaikkojen turvuudesta teknologian muuttaessa työelämää.

Islannin pienituloiset työntekijät ja maahanmuuttajat ovat huolissaan työpaikoistaan tekoälyn levitessä työelämään. Suurituloiset puolestaan näkevät mahdollisuuksia, uusi raportti osoittaa.

Työmarkkinoiden tutkimuslaitos Varða on julkaissut raportin siitä, miten tekninen kehitys ja ilmastonmuutos vaikuttavat työntekijöiden työhön. Joka neljäs työntekijä, jota edustavat ammattiliittojen keskusjärjestöt ASÍ, Islannin ammattiliittojen keskusjärjestö, ja BSRB, joka edustaa valtion ja kuntien työntekijöitä, uskoo oman työnsä muuttuvan lähivuosina teknologian ja ilmastonmuutoksen vuoksi.

Varðan johtaja Kristín Heba Gísladóttir sanoo työntekijöiden suhtautuvan teknologiseen kehitykseen yleisesti ottaen myönteisesti. Ryhmien välillä on kuitenkin eroja.

— Pienituloiset ja myös maahanmuuttajat ovat huolissaan työpaikkansa turvuudesta näiden muutosten yhteydessä, kun taas suurituloisemmat näkevät suurempia hyötyjä siinä, miten muutokset helpottavat heidän työtään, hän kertoo Islannin RÚV:lle.

Mainos:

Tekoäly seuloo hakijoita

Kysymystä "Kuka hyötyy tekoälystä?" tutkitaan Digital Societies, Technology and Artificial Intelligence -tutkimushankkeessa, jonka Islannin yliopisto käynnisti lokakuun alussa.

Guðbjörg Linda Rafnsdóttir, yliopiston sosiologian professori, sanoo, että tekoälyä käyttivät aluksi laajamittaisesti vain suuryritykset. Näin ei ole enää.

— Tämäntyyppistä teknologiaa käytetään nykyään melko laajasti, myös pienemmissä yrityksissä ja täällä Islannissakin, hän sanoo.

Hänen mukaansa ei ole epätavallista, että ihmiset antavat tekoälyn viimeistellä ansioluettelonsa ja työhakemuksensa, kun taas yritykset käyttävät tekoälyä tunnistamaan lupaavimmat hakijat. Kehitys on ymmärrettävää, hän sanoo, mutta tekoälyn antamisessa tehdä päätöksiä yksilöistä on haittapuolensa.

Professori kuvailee, kuinka hakemuksia tarkasteleva tekoäly etsii tietoa julkisista tietokannoista ja voi seurata yksilöiden digitaalisia jalanjälkiä jopa valtionrajojen yli. Hänen mukaansa tekoälyn on osoitettu vahvistavan tiettyjä stereotypioita.

— Se tekee johtopäätöksiä sellaisten ihmisten digitaalisten jalanjälkien perusteella, joita se pitää kyseisen yksilön kaltaisina. Jos se arvioisi minua, se saattaisi päätellä: Olen tämän ikäinen nainen, olen työskennellyt tällä alalla, ja kaltaiseni naiset ovat tällaisia tai tuollaisia, hän sanoo.

Musta laatikko

Tekoäly voi olla hyödyllinen, kun tehtävä on tarkasti määritelty, kuten ajokortillisten hakijoiden etsiminen. Kun sen on määritettävä, kuka on pätevin, sen päätöksiä tulee huomattavasti vaikeammaksi ennustaa. Guðbjörg Linda Rafnsdóttir sanoo, että tätä kutsutaan mustan laatikon ongelmaksi.

— Et tiedä, miksi se on valinnut juuri ne viisi henkilöä pätevimmiksi, koska se toimii sille syötetyn tiedon perusteella, mutta se käyttää myös digitaalisia jalanjälkiä ja tekee johtopäätöksiä ihmisten kyvyistä jonkin sellaisen perusteella, mitä se pitää kohtuullisena, hän sanoo.