Mainos:

Älä enää lataa tuntemattomasta USB-liitännästä ilman suojaa

Massavalvonta

Edullinen USB-datanestosovitin voi estää julkisia latauspisteitä, tuntemattomia kaapeleita ja verkkoon kytkettyjä autoja avaamasta datayhteyttä puhelimeesi.

Päivitetty 20.10.2026, Julkaistu 16.5.2026 – Kirjoittaja Naomi Brockwell

Kytkemme puhelimemme kaikkeen mahdolliseen. Lentokenttien latauspisteisiin. Hotellien valaisimiin. Tulostimiin. Vuokra-autoihin. Messuosastoihin. Lentokoneiden USB-liitäntöihin. Vieraiden kannettaviin. Älypöytiin.

USB-latauksesta on tullut täysin arkipäiväistä. Emmekä aina ymmärrä, että kytkemme puhelimemme toiseen tietokoneeseen.

USB-yhteydellä on usein kaksi tehtävää: se syöttää virtaa ja avaa tiedonsiirtokanavan. Ellet hallitse laitetta, johon kytkeydyt, datayhteyttä voidaan käyttää tietojen varastamiseen tai haittaohjelman asentamiseen laitteeseesi.

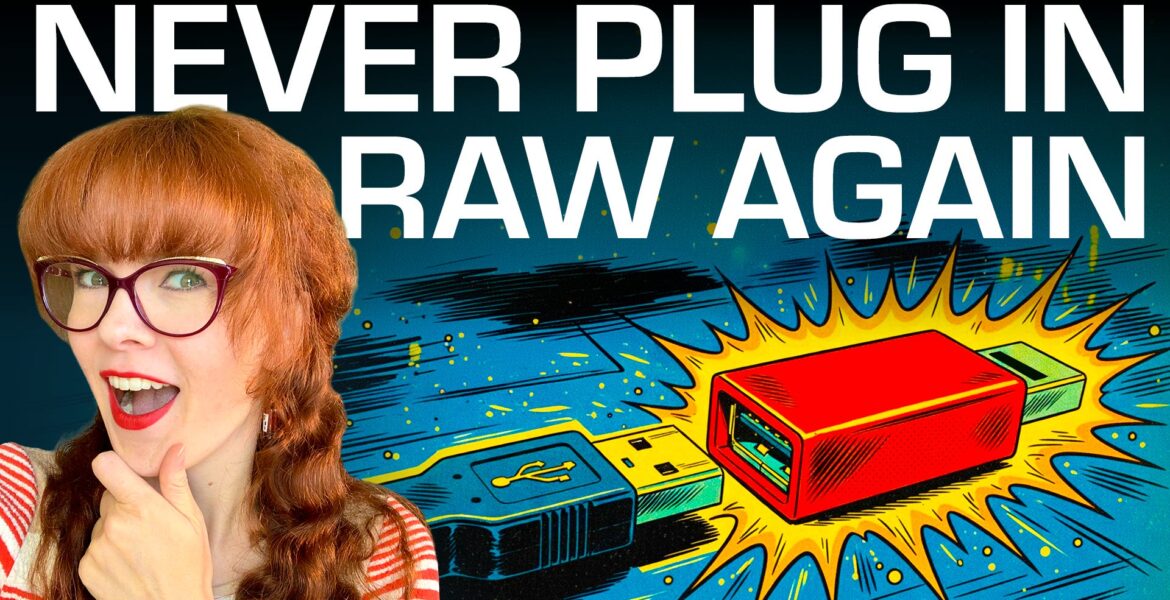
Yksi apu on USB-datanestosovitin. Tämä edullinen laite jää aivan liian vähälle huomiolle.

Mainos:

Tässä uutiskirjeessä käsittelen, miksi puhelinta ei kannata kytkeä sattumanvaraisiin USB-liitäntöihin, sekä selitän, miten datanestosovittimet auttavat ja toimivat.

Miksi tuntemattomiin liitäntöihin ei kannata kytkeytyä

Aloitetaan tuntemattomien USB-liitäntöjen vaaroista.

1. Juice jacking

Ensimmäinen riski on haitallisten USB-liitäntöjen kautta tapahtuva niin sanottu juice jacking. Huijari asentaa julkiseen USB-latauspisteeseen haitta- tai seurantaohjelmiston, jonka avulla puhelimesta voidaan varastaa esimerkiksi tietoja, salasanoja, osoitteita ja pankkitietoja, kun puhelin kytketään siihen.

2. Haitalliset kaapelit

Myös kaapeli itsessään voi olla haitallinen. Olemme käsitelleet ohjelmassa esimerkiksi O.MG-kaapelia: se näyttää tavalliselta kaapelilta, mutta sisältää pienen tietokoneen ja Wi-Fi-tukiaseman. Hyökkääjä voi ottaa siihen yhteyden mistä päin maailmaa tahansa ja suorittaa hyökkäyskoodia laitteessa, johon se on kytketty.

Siksi löytämääsi latauskaapelia ei pidä kytkeä laitteeseesi.

3. Yksityisyys

Puhelimen kytkemiseen eri laitteisiin liittyy myös yksityisyyskysymys. Vastapuoli ei välttämättä ole pahantahtoinen, mutta saatat jakaa tietoja huomaamattasi.

Autot ovat tästä hyvä esimerkki. Kun yhdistät puhelimen autoon, auto lataa usein käytännössä pienen kopion puhelimestasi.

Monet eivät pidä tätä merkittävänä. He olettavat oman autonsa olevan yksityinen ja neutraali sekä USB-yhteyden turvallinen, koska kyseessä on heidän oma ajoneuvonsa.

Autot ovat kuitenkin täynnä verkkopalveluja ja kolmansien osapuolten integraatioita. Tiedot eivät jää autoon, vaan niitä jaetaan lukemattomille tahoille. Autojen tiedonkeruu on kasvanut räjähdysmäisesti. Pahinta on, ettemme tiedä, ketkä saavat tiedot käyttöönsä: autoyhtiöt, mainosyhtiöt, tietomurtojen kautta hakkerit ja tietenkin suuret datavälittäjät, jotka keräävät tietoja eri valmistajilta ja myyvät niitä.

Joskus haluaisit vain ladata puhelimesi autossa jakamatta sen tietoja lukemattomille kolmansille osapuolille.

Tahattoman tiedonsiirron riski

Kuinka todennäköisesti tällaisen vaaran uhriksi sitten joutuu?

Haitallinen USB-liitäntä ei yleensä saa välitöntä pääsyä puhelimeen pelkän kytkemisen perusteella. Se edellyttää tiettyjä asioita, ja puhelimessa on sisäänrakennettuja suojauksia.

Androidissa on ensinnäkin USB-suojaus, joka voi estää USB-tiedonsiirron laitteen ollessa lukittuna. iPhonet ja iPadit puolestaan siirtyvät oletusarvoisesti USB Restricted Mode -suojatilaan: kun laite on ollut lukittuna yli tunnin, se ei viesti lisälaitteen tai tietokoneen kanssa ennen lukituksen avaamista. Se latautuu silti normaalisti USB-virtalähteestä.

Puhelinta ei kuitenkaan aina pidetä lukittuna latauksen aikana, joten nämä pelkän latauksen sallivat tilat eivät välttämättä suojaa sinua.

Androidin ja GrapheneOS:n suojausasetuksista voi myös sallia USB-liitännän kautta ainoastaan latauksen, ei dataa. Asetusta on kuitenkin muutettava takaisin, jos laitteen haluaa yhdistää esimerkiksi tietokoneeseen tai kaiuttimeen.

Lisäksi käytössä on luottamuspyyntöjä. Tiedonsiirron salliminen edellyttää usein jonkin ponnahdusikkunan hyväksymistä. Osa niistä voi ilmestyä niin, että niitä on helppo napauttaa vahingossa tai hyväksyä puoliunessa vaikkapa lentokentällä.

Joskus suostumus voidaan kuitenkin ohittaa. Puhelin saattaa hyväksyä yhteyden ilman, että napautat mitään. Jos olet aiemmin luottanut tietokoneeseen, puhelin voi muistaa sen eikä kysy uudelleen. Haitallinen laite saattaa siten esiintyä luotettuna laitteena ja muodostaa yhteyden automaattisesti.

Jos puhelimen ohjelmisto on vanhentunut, onnistuneen USB-hyökkäyksen todennäköisyys kasvaa merkittävästi.

Riskit eivät siis ole merkityksettömiä. Onneksi niiltä voi suojautua helposti laitteistotasolla, ennen kuin puhelin edes pääsee neuvottelemaan datayhteydestä.

Tarvitset vain USB-datanestosovittimen.

Mikä USB-datanestosovitin on?

Sillä on monia nimiä, kuten pelkän latauksen salliva sovitin tai juice jacking -suoja. Sitä kutsutaan myös hieman uskaliaammin USB-kondomiksi.

Se on pieni sovitin, joka asetetaan laitteen ja sen liitännän väliin, johon laite yhdistetään. Voit esimerkiksi kytkeä sovittimen laitteeseesi ja latauskaapelin sovittimeen.

Mitä hyötyä tästä on? Datanestosovitin estää kaiken tiedonsiirron ja päästää läpi vain sähkövirran.

Miten se toimii?

Toiminta perustuu USB-liitännän fyysisiin koskettimiin.

Aloitetaan USB-A:sta, tuosta suorakulmaisesta liittimestä, jota tuntuu aina yrittävän työntää väärin päin kaksi ensimmäistä kertaa.

Jos halkaiset USB-A-kaapelin ja kuorit sen muovisen ulkovaipan, sisältä ei löydy yhtä yhtenäistä johdinta. Siellä on neljä ohutta johdinta, joilla jokaisella on oma värillinen eristeensä. Kullakin johtimella on tehtävänsä: kaksi välittää sähköä ja kaksi dataa.

Yksi on positiivinen jännitejohdin ja toinen maajohdin. Sähkövirta tarvitsee suljetun virtapiirin. Positiivinen johdin tuo virran, ja maajohdin tarjoaa sille paluureitin. Yhdessä ne mahdollistavat lataamisen.

Kaksi muuta ovat datajohtimet D+ ja D−. Ne eivät välitä käyttövirtaa vaan tietoa. Kun lähetät kuvan puhelimesta tietokoneelle USB-A-kaapelilla, kuva pilkotaan miljooniksi pieniksi sähköpulsseiksi, jotka kulkevat D+- ja D−-johtimia pitkin.

USB-A-liitännän sisällä näkyy neljä metallikosketinta, yksi kutakin johdinta varten.

USB-A-datanestosovittimessa näkyy vain kaksi kosketinta: se katkaisee fyysisesti kahden datakoskettimen yhteyden mutta säilyttää virtakoskettimet. Sähkö pääsee kulkemaan, data ei.

Tämä koskee USB-A:ta. USB-C-kaapelien sisäinen rakenne on paljon monimutkaisempi. Niissä on enemmän johtimia ja liittimessä 24 kosketinta muun muassa nopeampaa latausta, videokuvaa ja liittimen käännettävyyttä varten. Virta- ja datayhteyksien erottamisen perusperiaate pätee silti.

USB-C-datanestosovittimesta ei valitettavasti voi samalla tavoin silmämääräisesti tarkistaa, mitä on katkaistu. Sisäistä johdotusta ei näe, eikä koskettimien määrästä voi päätellä yhteyksiä. USB-C:n kohdalla on siis pitkälti luotettava valmistajan väitteisiin.

Siksi USB-C-sovitin kannattaa ostaa tunnetulta valmistajalta, joka tarjoaa selkeän teknisen dokumentaation, eikä nimettömänä tuotteena. Itse käytän PortaPow'ta.

Halvemmat USB-C-datanestosovittimet eivät myöskään välttämättä tue pikalatausprotokollia, vaan lataus voi rajoittua tavalliseen viiden voltin lataukseen.

Lopuksi

Muista, että datanestosovitinta kannattaa käyttää silloin, kun haluat vain ladata laitteen. Samalla menetät tarkoitukselliset USB-toiminnot, kuten kuvien siirron, Android Auton ja internetyhteyden jakamisen. Sovitin estää myös tämän tiedonsiirron.

Se on kuitenkin koko tarkoitus.

Kun haluat vain ladata, sovitin antaa yksinkertaisen varmuuden siitä, että yhteyden läpi kulkee vain virtaa.

Täysin päivitetyn ja lukitun puhelimen kytkeminen haitalliseen USB-liitäntään on melko vähäriskistä. Todennäköisesti sinun pitäisi itse hyväksyä luottamuspyyntö, tai hyökkääjän pitäisi hyödyntää todellista haavoittuvuutta. Esimerkiksi tietojenkalasteluun verrattuna tästä on vähemmän syytä huoleen.

Mutta miksi huolehtia lainkaan?

On huono strategia luottaa siihen, että kaikki päivitykset ovat aina asennettuina ja että olet aina tarkkaavainen. Varsinkin kun voit vain katkaista datayhteyden ja jatkaa eteenpäin. Ja varsinkin kun ratkaisu maksaa vähemmän kuin kupillinen kahvia ja toimii näin hyvin.

Yksityisyytesi puolesta,
Naomi
Mainos:

Puola vakoili kansalaisiaan – ilman vakoiluohjelman täyttä hallintaa

Massavalvonta

Päivitetty 14.10.2026, Julkaistu 13.10.2026 – Kirjoittaja Toimitus
Donald Tusk kutsuu Pegasus-skandaalia rikokseksi valtiota vastaan. Puolalaiset asiantuntijat havaitsivat, että NSO:lla oli tekninen mahdollisuus päästä käsiksi valvonta-aineistoon.

Puolan korruptionvastaisella virastolla CBA:lla oli pääsy lähes kaikkeen valvottujen kansalaisten puhelimissa, mutta sillä ei ollut koskaan täyttä hallintaa itse Pegasus-vakoiluohjelmaan. Israelilainen valmistaja NSO säilytti keskeiset käyttöoikeudet, ja valvontatiedot poistuivat Puolasta.

Tiedot ovat peräisin turvallisuuspalvelu ABW:n rikosteknisen osaston asiantuntijoiden aiemmin salaisista raporteista. Valtakunnansyyttäjänvirasto on nyt julkistanut osia näistä raporteista, Polskie Radio raportoi.

CBA:lta puuttuivat salasanat joihinkin järjestelmänvalvojan oikeuksilla varustettuihin tileihin. Puhelimien saastuttamiseen käytetty palvelinmoduuli oli valmistajan yksinomaisessa hallinnassa.

Kerätyt tiedot lähetettiin pois maasta niin sanotun anonymisointiverkon kautta, jonka palvelimia sijaitsi eri puolilla maailmaa. NSO hallitsi verkkoa, joka oli CBA:n ulottumattomissa. Asiantuntijat tunnistivat myös järjestelmän käyttämiä ulkomaisia IP-osoitteita.

Mainos:

Etäyhteys aktiivisen valvonnan aikana

Tekninen tuki ja päivitykset hoidettiin etäyhteyden kautta. Valvontaa ei keskeytetty tänä aikana, ja valmistajalle annettiin täysi pääsy järjestelmään, mukaan lukien mahdollisuus muuttaa ohjelmistoa ja asetuksia.

Asiantuntija-arvioiden mukaan NSO:lla oli siten tekninen mahdollisuus päästä käsiksi valvontaoperaatioista saatuihin materiaaleihin. Asiantuntijat eivät kuitenkaan määrittele, pääsikö yritys tosiasiallisesti käsiksi yksittäisten operaatioiden materiaaliin.

Materiaali oli laajaa. Pegasus antoi pääsyn tekstiviesteihin, sähköposteihin, chat-viesteihin, puheluihin sekä matkapuhelinverkoissa että internetissä, yhteystietoihin, kalentereihin, selaushistoriaan, kuviin, tiedostoihin ja GPS-sijaintiin. Jopa ennen valvonnan alkamista lähetetyt viestit voitiin hakea, jos ne olivat yhä puhelimessa. Mikrofoni ja kamera voitiin aktivoida tallentamaan reaaliajassa.

Tusk puhuu rikoksesta valtiota vastaan

Pääministeri Donald Tusk kutsuu tapausta yhdeksi Puolan suurimmista skandaaleista kommunismin lankeamisen jälkeen. Hän väittää, että NSO:n yhteistyö Israelin tiedustelupalvelun kanssa on kiistatonta.

— He maksoivat rahaa järjestelmästä, joka de facto siirsi jokaisen ajateltavissa olevan tiedonmurusen Puolan kansalaisista, Puolan oppositiojohtajista ja Puolan riippumattomista syyttäjistä Israelin puolelle, Tusk sanoo videolla Notes from Polandin mukaan.

— Tämä ei ole enää pelkkä skandaali. Puhumme rikoksesta valtiota vastaan, hän sanoo.

Edellinen PiS-hallitus osti Pegasuksen vuonna 2017. Ohjelmistoa käytettiin satoja kohteita vastaan, mukaan lukien useita puolueen poliittisia vastustajia. PiS väittää, että työkalua tarvittiin rikollisuuden torjuntaan ja sitä käytettiin vain tuomioistuimen luvalla. Sejmin (Puolan alahuoneen) tutkintakomissio kuitenkin sanoo, ettei tuomioistuimille koskaan kerrottu ohjelmiston täysistä ominaisuuksista ja ettei CBA koskaan hankkinut vaadittua turvallisuusakkreditointia. Pegasus-jupakka johti aiemmin myös siihen, että Israel takavarikoi salaisia asiakirjoja.

Seitsemälle henkilölle on tähän mennessä ilmoitettu virallisesti, että he ovat epäiltyjä. CBA:n, ABW:n ja sotilastiedustelun SKW:n entisiä johtajia epäillään Pegasuksen käytön sallimisesta ilman turvallisuusakkreditointia. CBA:n entistä apulaisjohtajaa epäillään asianajaja Roman Giertychin valvonnasta saadun materiaalin laittomasta paljastamisesta. Kolmea entistä ja nykyistä työntekijää CBA:n Varsovan toimistossa epäillään valvonnan suorittamisesta ilman perusteita sekä syyttäjien ja tuomareiden harhaanjohtamisesta. Tutkinta jatkuu.

Loin tekaistun henkilön – internet-palveluntarjoaja vahvisti henkilöllisyyden silti

Digitaalinen vapaus

”Vahvistaminen” on usein vain kohtelias sana tietojen keräämiselle.

Päivitetty 20.10.2026, Julkaistu 11.10.2026 – Kirjoittaja Naomi Brockwell

Tiedätkö sen tunteen, kun olet rekisteröitymässä uudelle alustalle ja sinulta kysytään kaikenlaisia tietoja? Jotkut niistä ovat pöyristyttävän tungettelevia, mutta yleensä luovutat ne sen kummemmin ajattelematta, koska oletat hyvässä uskossa, että yritys todennäköisesti tarvitsee niitä ja että niiden keräämiselle annettu syy on totta.

Mutta joskus nämä yritykset yksinkertaisesti valehtelevat sinulle saadakseen sinusta enemmän tietoa.

Haluaisin jakaa kanssanne tarinan siitä, mitä tapahtui pari päivää sitten.

Yksi ystäväni halusi hankkia uuden internet-yhteyden ja pyysi apuani. Aina on olemassa tietoja, joita yritys tarvitsee, ja tietoja, joita se ei tarvitse. Kävimme siis prosessin läpi yhdessä ja täytimme tiedot: nimen, sähköpostin, puhelinnumeron ja niin edelleen.

Mainos:

Ja sitten pääsimme näyttöön, jossa luki:

"Meidän on vahvistettava, että se olet sinä. Näitä lisätietoja käytetään nimesi ja yhteystietojesi lisäksi sen varmistamiseen, että olet todella sinä."

Joten annoimme syntymäajan, klikkasimme rekisteröidy, ja vahvistus onnistui! Tili luotiin.

Loin tekaistun henkilön

Mutta tässä on se juttu: koko identiteetti oli keksitty. Koko prosessin tarkoituksena oli katsoa, voisimmeko hankkia internetin ilman ystäväni oikeaa nimeä.

Antamamme nimi oli keksitty. Sähköpostiosoite oli alias. Puhelinnumero oli vastaluotu VoIP-numero. Ja syntymäaika oli keksitty.

Joten kun pääsemme näytölle, jossa lukee "Meidän on vahvistettava, että olet sinä", kenen he oikein vahvistavat?

Jos yritys sanoisi "haluamme kerätä sinusta lisää tietoja, anna syntymäaikasi", saattaisit vastustaa. Mutta kun he kutsuvat sitä "vahvistukseksi", se vaikuttaa viralliselta, kuin säädösten noudattamiselta ja turvallisuusvarmistukselta.

Internet-palveluntarjoajat (ISP) ovat tunnettuja siitä, että ne myyvät pöyristyttäviä määriä tietoja asiakkaistaan. Siksi kyyninen oletukseni on, ettei tässä ole kyse vahvistamisesta, vaan pikemminkin tarkemman profiilin luomisesta sinusta, jonka he voivat myydä eteenpäin.

Mutta ehkä on olemassa skenaario, jossa he todella vahvistavat näitä tietoja. Ehkä he eivät esimerkiksi halua järjestelmäänsä päällekkäisiä tietueita. Jos sinulla olisi jo tili tässä yrityksessä, he saattaisivat haluta varmistaa, että olet sama henkilö tarkistamalla, että syntymäaikasi täsmää alkuperäisessä rekisteröitymisessä annettuun.

Tai ehkä tämä on tulevaisuuden varmennustyökalu, kuten turvakysymys. He saattavat tallentaa vastauksen nyt ja käyttää sitä vahvistuksena myöhemmin, jos tarvitset pääsyä tilillesi.

Mutta jos se ON turvakysymys, se on aivan surkea sellainen. Kenen tahansa syntymäajan voi löytää muutamalla klikkauksella internetistä. Kaikki tietävät tämän olevan turvallisuusteatteria. Epäilenkin, että teatterin esittäminen antaa heille laillisen oloisen suojan kerätä dataa joka tapauksessa muihin tarkoituksiin.

Miten tahansa asia onkin, mielestäni ystäväni teki ehdottomasti oikean valinnan keksiessään tekaistun syntymäajan (muistaen tallentaa tämän keksityn tiedon turvallisesti). Joko he keräävät tätä tietoa hyödyntääkseen toimintatapojasi paremmin kaupallisesti, tai he käyttävät sitä erittäin turvattomana vahvistustyökaluna (todennäköisesti molempia), ja kummassakin tapauksessa oikeiden tietojen paljastaminen tekee sinusta haavoittuvamman.

Opetus:

Yritykset näkevät usein valtavasti vaivaa saadakseen sinusta tietoja, aina jokaisen vierailemasi sivuston datan keräämisestä keräämissyiden kaunisteluun, jotta ne näyttäisivät oikeutetuilta.

On tärkeää muistaa, että monta kertaa sinun ei tarvitse luovuttaa niitä. Voit panna vastaan:

  • Älä käytä oikeaa nimeäsi, kun sitä ei vaadita.
  • Käytä VoIP-numeroa matkapuhelinnumerosi sijaan.
  • Luo sähköpostialias sen sijaan, että käyttäisit pääsähköpostiosoitettasi.
  • Maksa virtuaalikortilla, jotta voit käyttää keksittyä laskutusosoitetta.
  • Tilaa toimitukset postilokeroon kotiosoitteesi sijaan.

Emme voi enää toimia siinä hyvässä uskossa, että yritykset kertovat meille totuuden keräämästään datasta. Maailmassa on liian monta pöyristyttävää tapausta, joissa ne pettävät tuon luottamuksen.

Joten jatkossa, kun yritys pyytää tietojasi, älä luovuta niitä automaattisesti. Mieti, haluatko todella heidän saavan ne, tarvitsevatko he niitä oikeasti, ja tee sitten oma päätöksesi.


Yksityisyytesi puolesta,
Naomi

DEFCONin siisteimmät vastavakoilutyökalut

Digitaalinen vapaus

Tapasin hakkereita, jotka rakentavat työkaluja valvontavaltiota vastaan.

Päivitetty 20.10.2026, Julkaistu 29.8.2026 – Kirjoittaja Naomi Brockwell

DEFCON on yksi maailman suurimmista ja pisimpään toimineista hakkerikonferensseista. Se on järjestetty joka elokuu Las Vegasissa vuodesta 1993 lähtien, ja se on tietoturvatutkijoiden, hakkereiden, nikkareiden, toimittajien, uteliaiden omituisuuksien (ja melko monien liittovaltion agenttien) kokoontumispaikka, joita kaikkia yhdistää pakkomielle asioiden purkamiseen ja niiden todellisen toimintamekanismin ymmärtämiseen. Se on osittain konferenssi ja osittain maanalainen basaari, jossa on kymmeniä kyliä (villages), jotka on omistettu esimerkiksi lukkojen tiirikoinnille, autojen hakkeroinnille, esineiden internetille (IoT) ja sosiaaliselle manipuloinnille, sekä puheita, kilpailuja, nimikorttien hakkerointia ja valtava määrä juotoskolveja.

Käyn DEFCONissa joka vuosi, koska mielestäni siellä olevat ihmiset tekevät todella siistejä ja mahtavia juttuja. Eikä tämä vuosi ollut poikkeus. Ludlow Institute isännöi hackathonia IoT Villagessa, jossa ihmiset hakkeroivat IoT-laitteita, kuten elektronisia koripallokoreja, sähköautoja, älyvaloja ja muuta jokapäiväistä verkkoon kytkettyä romua. Ja jaoimme palkintoja, kun ihmiset löysivät jotain mielenkiintoista.

IoT Villagen porukka oli mahtavaa ja pystytti kokonaisen hakkerointiaseman Bus Pirate 5 -nimisen työkalun ympärille. Sen avulla voi siepata IoT-laitteiden välistä viestintää. IoT-laitteiden sirut keskustelevat jatkuvasti keskenään muutamien yksinkertaisten protokollien kautta, jotka kulkevat piirilevyn kuparivetoja pitkin, lähettäen tietoa anturilukemista, tallennetuista asetuksista ja jopa laiteohjelmistosta (firmware). Bus Pirate kiinnittyy sirun pinneihin tai näkyvissä oleviin testipisteisiin, antaa sinun kuunnella lähetettyä tietoa ja näyttää sen reaaliajassa näytöllään tai selainpohjaisen päätteen kautta. Olen todella innoissani joistakin hackathonin löydöksistä, joista ilmoitamme pian.

Pidin DEFCONissa myös esityksen kaikkialle tunkeutuvasta piilovakoilusta, joka on hiljaa integroitu elämäämme, ja siitä, kuinka useimmilla ihmisillä ei ole aavistustakaan sen olemassaolosta. Ja tapasin joitakin superhienoja ihmisiä, jotka rakentavat työkaluja vastaiseen taisteluun.

Mainos:

Nauhoitin muutamia haastatteluja tapaamieni ihmisten kanssa, jotta saisitte aavistuksen siitä, millaista toimintaa juuri nyt on käynnissä yhteiskunnan yksityisyyden tuhoamista vastaan. Jos olet koskaan tuntenut, että valvontavaltio on liian suuri ja näkymätön, jotta sille voisi tehdä mitään, nämä ihmiset todistavat hiljaa toisin.

Colonel Panic ja OUI Spy

Colonel Panic valmistaa laitteistoja, jotka havaitsevat valvontateknologioita. Joku antoi minulle äskettäin yhden hänen Flock-ilmaisimistaan nimeltä ”OUI Spy”, joten olin erittäin innoissani tavatessani hänet henkilökohtaisesti.

Laite nuuskii passiivisesti sekä Wi-Fi- että Bluetooth-yhteyksiä ja poimii Flock-kameroiden langattomat päästöt, jotta ihmiset voivat havaita ne koskematta niihin koskaan.

”Meillä on periaatteessa kaksi piirilevyä, summeri — joten jos ajat sellaisen ohi, kuulet piippauksen — ja ESP32-S3. Se on pieni tietokone, jossa on hieman muistia, ja se on ohjelmoitu laiteohjelmistollani, joka käskee sitä piippaamaan, kun se havaitsee tietyn OUI:n.”

OUI on MAC-osoitteen kuusi ensimmäistä merkkiä, ja se voi tunnistaa signaalia lähettävän yrityksen, koska valmistajat varaavat kokonaisia alueita MAC-osoiteavaruudesta. Mutta MAC-osoitteiden satunnaistamisen vuoksi tiettyjen laitteiden seuraaminen pelkän OUI:n perusteella vaikeutuu. Joten nyt Colonel Panic on alkanut tarkastella Bluetoothin UUID-tunnuksia ja joitakin Bluetooth-protokollan syvempiä osia, jotka voidaan edelleen havaita passiivisesti.

Flock reagoi nopeasti tällaisiin havaitsemistyökaluihin, ja se on eräänlaista kissa ja hiiri -leikkiä pysyä mukana, joten Colonel Panic kannustaa kaikkia menemään ulos ja tekemään tutkimusta.

”Voit hankkia WiGLE.netin puhelimeesi tai jopa alkaa vain tutkia wardrivingia.”

Wardriving tarkoittaa sitä, että ajetaan ympäriinsä ja poimitaan signaaleja, kuten Wi-Fi- ja Bluetooth-signaaleja, kartan rakentamiseksi. Jokainen reititin lähettää jatkuvasti BSSID-tunnustaan — käytännössä sen MAC-osoitetta, yksilöllistä laitetunnistetta. WiGLE:n kaltaiset sovellukset tallentavat kyseisen tunnisteen GPS-koordinaattien rinnalle ja lataavat sen WiGLE.netiin, joka on joukkoistettu, julkisesti haettavissa oleva tietokanta.

Kuka tahansa voi harrastaa wardrivingia havaitakseen kaikki ympärillään olevan valvontateknologian signaalit: kuten Flock- ja Axon-kamerat. Voit alkaa kartoittaa, missä näet näitä vakoiluohjelmia, jotta ihmiset voivat välttää ne tai kiertää ne.

”Yllätyt todella siitä, kuinka paljon valvontaa näet. En ollut tietoinen siitä, kuinka paljon valvontaa oli, ennen kuin aloitin wardrivingin. Ja sitten huomasin, että sitä on vain kaikkialla. Se oli minulle hälyttävää. Ja ajattelin: ’Olisi mielenkiintoista, jos tekisimme jotain, joka havaitsee kaiken tämän helposti tavalliselle ihmiselle.’”

Cyber Tiger ja Rayhunter

Cyber Tiger on Electronic Frontier Foundationin (EFF) vanhempi teknologia-asiantuntija, jossa hän työskentelee Rayhunterin parissa. Se on avoimen lähdekoodin työkalu matkapuhelinverkon simulaattoreiden, paremmin tunnettujen nimellä ”stingrays” (keinotukiasemat), havaitsemiseen.

Stingray on valemasto, jota poliisi käyttää tunnetuimmin. Puhelimesi on suunniteltu muodostamaan yhteys automaattisesti siihen lähellä olevaan torniin, jossa on vahvin signaali, ja stingray hyödyntää tätä luottamusta.

”Se huijaa puhelimesi yhdistämään siihen, jotta se voi selvittää henkilöllisyytesi — IMSI-tunnuksesi, joka on SIM-korttisi yksilöllinen tunniste. Kun se on selvittänyt sen, lainvalvontaviranomaiset voivat käyttää sitä sijaintisi määrittämiseen. Lainvalvontaviranomaiset, rikolliset tai vakoojat voivat käyttää sitä puheluidesi ja tekstiviestiesi kuunteluun. Tai sitä voivat käyttää huijarit, roskapostittajat tai kuka tahansa muu. Kenen tahansa on todella helppo pystyttää valemasto ja sanoa: ’Kaikki alueen matkapuhelimet, olkaa hyvä ja yhdistäkää tähän torniin. Se on erittäin tärkeää.’ Ja niin kaikki puhelimet tekevät.”

Rayhunter on EFF:n vastaus: avoimen lähdekoodin havaitsemisohjelmisto, joka toimii halvalla mobiili-hotspotilla. Voit ostaa sellaisen 20–40 dollarilla eBaysta tai Amazonista. Hotspotin modeemi juttelee jatkuvasti läheisten mastojen kanssa, ja Rayhunter tarkkailee keskustelua stingray-toiminnan paljastavien tuntomerkkien varalta.

Stingray-laitteiden käyttö Yhdysvalloissa on ollut salaisuuden peitossa vuosia, ja lainvalvontaviranomaiset ovat nähneet paljon vaivaa välttääkseen paljastamasta, milloin ja miten he käyttävät niitä. Kukaan ei oikeastaan tiedä, kuinka laajaa tämä valvonta on.

”Rakensimme Rayhunterin yrittääksemme saada paremman käsityksen siitä, kuinka usein tätä tekniikkaa käytettiin Yhdysvalloissa, kuinka yleistä se oli ja miten se tarkalleen ottaen toimi — koska on ollut paljon hämärtämistä siitä, mitä hyökkäyksiä tarkalleen ottaen tapahtuu ja miten voimme paremmin suojata puhelimemme tätä tekniikkaa vastaan. Yksi suurista tavoitteistamme oli tehdä vastavalvontalaite, joka on halpa, helposti saatavilla ja helppokäyttöinen kaikille.”

Osta vain hotspot, kytke se tietokoneeseesi ja aja asennusohjelma osoitteesta eff.org/rayhunter. Sitten vain kanna laitetta mukanasi.

”Siinä on pieni vihreä viiva yläreunassa. Jos viiva muuttuu punaiseksi, se tarkoittaa, että Rayhunter on löytänyt jotain, mitä se pitää epäilyttävänä. Sitten voit muodostaa siihen yhteyden ja ladata PCAP-tiedostot.” (PCAP:t ovat epäilyttävän verkkoliikenteen pakettikaappauksia, joita voi tarkastella Wiresharkin kaltaisilla ohjelmilla.)

”Voit ladata tiedoston, lähettää sen meille, ja me katsomme sitä ja kerromme mielipiteemme.”

Jokaisesta halpaa hotspotia käyttävästä henkilöstä voi tulla anturi joukkoistetussa ponnistuksessa kartoittaa, kuinka usein valemastoja käytetään yleisöä vastaan.

John ja Biscuit Ultra

John on osallistuja, jonka kanssa keskustelin pitkään kaikista niistä jutuista, joilla hän leikkii. Hän avasi reppunsa, ja se oli TÄYNNÄ hämmästyttävää tekniikkaa, josta halusin ihmisten tietävän. Ensin hän näytti minulle taskukokoisen laitteen nimeltä Biscuit Ultra, jonka on suunnitellut Hedge-niminen hakkeri. Se on wardriving-työkalu, joka tunnistaa myös, seurataanko sinua.

”Ensinnäkin se tallentaa kaikki lähistöllä olevat laitteet, jotka se löytää. Ja jos se havaitsee saman laitteen tietyn ajan sisällä, se hälyttää, että sinulla saattaa olla varjostaja — ja tallentaa sen SD-kortille myöhempää analyysia varten.”

Kaikki ympärilläsi (puhelimet, autot, nappikuulokkeet, seurantalaitteet) lähettävät jatkuvasti langattomia tunnisteita. Jos sama tunniste ilmestyy yhä uudelleen siirtyessäsi paikasta toiseen, kyseinen laite liikkuu mukanasi. Biscuit Ultra hälyttää, jos näin tapahtuu.

Siinä on useita tiloja, joiden välillä voit vaihdella:

  • Vain Wi-Fi (etsii tukiasemia)
  • Bluetooth ja Flock
  • Kaikki (merkitsee alueen Axon-turvakamerat kartalle)
  • Vastavalvonta (havaitsee, seuraako kukaan sinua)

Siis yhdessä kämmenlaitteessa: Wi-Fi-tukiasemien skannaus, täysi wardriving Bluetoothin ja Wi-Fi:n yli, Flock- ja Axon-kameroiden havaitseminen kartoituksella ja varjostuksen tunnistus.

Viestintää verkon ulkopuolella Meshtasticin avulla

John veti esiin myös toisen laitteen: LilyGO T-Deckin, pienen kämmenlaitteen, jossa on näppäimistö ja näyttö. Hän on asentanut tähän Meshtasticin, joka on ilmainen avoimen lähdekoodin laiteohjelmisto, joka muuttaa halvat radiot kryptatuksi, verkon ulkopuoliseksi mesh-viestintäverkoksi. Hänen laitteessaan oli DEFCON-spesifinen Meshtastic-versio, joka oli valmiiksi määritetty kanaville, joita osallistujat käyttivät tapahtumassa.

”Heillä on selainpohjainen asennusohjelma, jota käytetään. Kun olet asentanut sen, voit ottaa Bluetoothin käyttöön — siihen on Meshtastic-sovellus — ja sitten paritat sen laitteesi kanssa. Sitten voit käyttää puhelintasi viestien lähettämiseen ja vastaanottamiseen.”

Hänellä oli myös Exploitee.rs-hakulaite, johon oli asennettu DEFCON Meshtastic -versio.

Meshtastic ei vaadi matkapuhelinmastoja, internetiä, tilejä, eikä välissä ole puhelinyhtiötä.

”Se on mesh-verkko, joka toimii Yhdysvalloissa noin 915 megahertsin taajuudella.”

Jokainen verkon laite välittää viestejä kaikille muille laitteille.

”Se kulkee solmusta solmuun — eli tämä laite menee lähimpään näkemäänsä laitteeseen — jopa eri hotellien ja eri alueiden välillä.”

Konferenssissa, joka on täynnä hakkereita, tämä tarkoitti viestien hyppimistä Las Vegas Stripin yli hotellista toiseen ilman matkapuhelinyhteyttä.

Em3rituksen Simulacra

Ja lopuksi oli laite nimeltä Simulacra, henkilökohtainen vastavalvontajärjestelmä, joka suojaa sinua langattomalta seurannalta hukuttamalla todelliset laitteesi valesignaalien mereen. Se toimii kuin pieni laivue: yksi keskusyksikkö nimeltä Vigil (ESP32 kosketusnäytöllä, joka tunnetaan myös nimellä ”Cheap Yellow Display”) toimii komentajana, ja se ohjaa langattomasti ryhmää pienempiä solmuja (ESP32-C5:itä ja ESP32-C6:ita).

Yhdessä tämä laivue lähettää jatkuvasti ympärillesi realistisen näköisiä valheellisia ja satunnaisesti generoituja Bluetooth- ja Wi-Fi-signaaleja. Näin ollen jokainen, joka yrittää seurata puhelintasi, nappikuulokkeitasi tai autoasi, näkee kymmeniä uskottavia laitteita omasi sijaan, eikä hänellä ole keinoa tietää, mikä niistä on aito. Tämän lisäksi Simulacra tarkkailee passiivisesti langatonta ympäristöä laitteiden varalta, jotka ilmestyvät toistuvasti liikkuessasi, ja hälyttää, kun jokin saattaa seurata sinua. Ja se antaa sinun skannata omat laitteesi nähdäksesi, mitä SSID-tunnuksia lähetät.

Aika rakentaa vastarinta

Tämän vuoden DEFCONin tärkein huomioni on se, että kukaan ei tule pelastamaan meitä. Jos haluamme ymmärtää, mitä teknologiassamme tapahtuu, meidän on murrettava se itse auki. Matkapuhelinverkot eivät muutu turvallisemmiksi siksi, että operaattori päättää olla ystävällinen. Eikä Flock lopeta naapurustojemme peittämistä kameroilla siksi, että yhteisö pyysi kohteliaasti. Työkaluja, jotka suojaavat meitä, rakentaa pieni, sisukas hakkereiden ja harrastajien yhteisö, joka työskentelee niukoilla budjeteilla, usein vapaa-ajallaan. Työkaluja, kuten 20 dollarin hotspot Rayhunterilla, 10 dollarin ESP32, joka piippaa ajaessasi Flock-kameran ohi, ja hakulaitteen kokoinen vekotin, joka varoittaa, kun sama auto on seurannut sinua liian kauan.

Rakastan tällaisten juttujen näkemistä. Ja jos sinulla on jotain, mitä olet prototyypittänyt, tule näyttämään sitä minulle jossain konferenssissa joskus.

Valvonta elämässämme on kaikkialle ulottuvaa, mutta se on myös havaittavissa. Ja mitä useampi meistä todella tarkkailee, sitä paremmat mahdollisuudet meillä kaikilla on suojella itseämme digitaalisella aikakaudella.


Yksityisyyden puolesta,
Naomi

Palantirin video esittelee Yhdysvaltain armeijan maalinosoitusjärjestelmän takana olevaa tekoälyä

Massavalvonta

Julkaistu 23.8.2026 – Kirjoittaja Toimitus
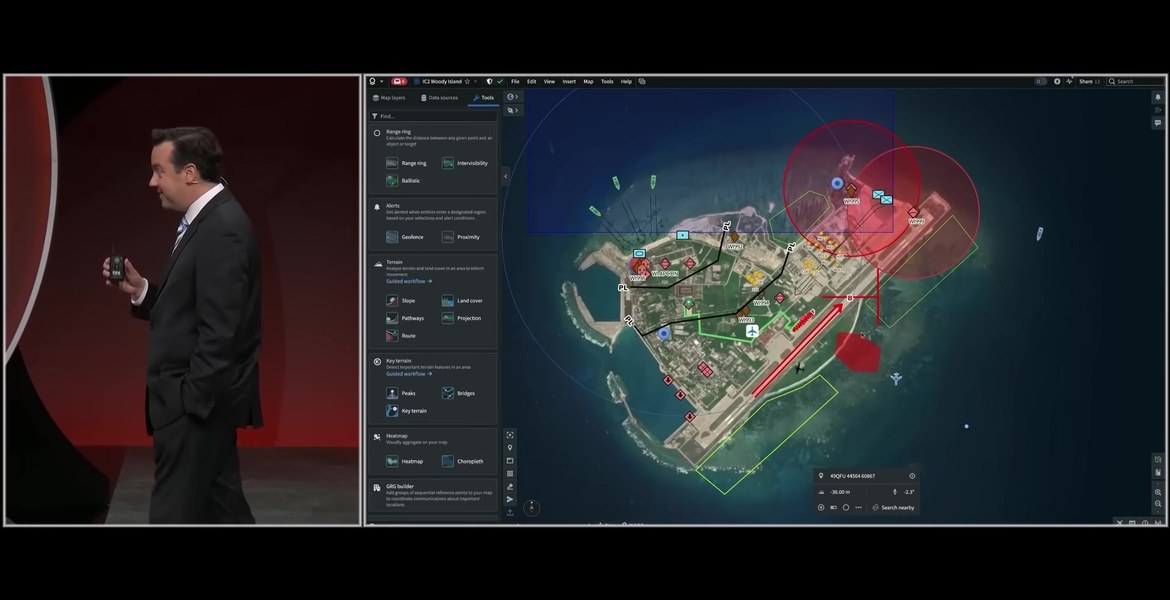
Cameron Stanley näyttää, kuinka Maven Smart System yhdistää sotilastiedot yhteiseen karttanäkymään.

Viraaliksi levinnyt päivitys viestintäpalvelu X:ssä väittää, että Palantir on julkaissut järjestelmän, joka seuraa ihmisiä satelliittien ja ”jokaisen kameran” kautta. Videomateriaali on peräisin maaliskuisesta Palantirin esityksestä, jossa Pentagon esitteli Maven Smart Systemiä. Kyseessä on sotilasjärjestelmä, jonka sanotaan yhdistävän tiedustelun, maalien seurannan ja asevalintavaihtoehdot.

Parody Jeff -niminen tili julkaisi vajaat kaksi minuuttia kestävän videon X:ssä 22. elokuuta. Tili kuvailee sisältöään satiiriksi ja fiktiiviseksi kommentoinniksi.

Päivitys väittää, että Palantir on vastikään julkaissut järjestelmän, joka yhdistää satelliitit, tutkat ja jokaisen kameran seuratakseen ihmisiä reaaliajassa. Alkuperäinen materiaali on kuitenkin peräisin Palantirin 13. maaliskuuta julkaisemasta esityksestä.

Cameron Stanley, Pentagonin Chief Digital and Artificial Intelligence Office -yksikön johtaja, esittelee siinä Maven Smart Systemiä, joka on Yhdysvaltain jo useita vuosia käyttämä sotilaallinen komento- ja maalinosoitusjärjestelmä.

Mainos:

Pentagon käynnisti Project Mavenin vuonna 2017, jotta tietokoneohjelmistot voisivat analysoida valtavia määriä materiaalia muun muassa lennokeista ja valvontalentokoneista.

Project Maven kehittyi Maven Smart Systemiksi, joka on integroitu alusta kartoille, tiedustelutiedolle, maalien seurannalle ja sotilaalliselle suunnittelulle.

Stanley näyttää, kuinka järjestelmä yhdistää useita tietolähteitä karttanäkymään. Operaattori merkitsee epäillyn maalin ja syöttää sen maalinosoitusprosessiin. Maven Smart System esittää tämän jälkeen mahdolliset toimintavaihtoehdot ja käytettävissä olevat sotilaalliset resurssit. Stanleyn mukaan sama prosessi vei aiemmin tunteja.

Esitys ei siis näytä vastikään julkaistua siviilikäyttöön tarkoitettua kameraverkostoa eikä ihmisten mielivaltaista valvontaa kaupungeissa. Maven kuitenkin yhdistää laajaa sensori- ja valvontatietoa havaitakseen, seuratakseen ja iskeäkseen sotilaallisiin kohteisiin.

Pentagon tekee Mavenista pysyvän

Yhdysvaltain vara-apulaispuolustusministeri Steve Feinberg määräsi 9. maaliskuuta, että Mavenista on tultava pysyvä sotilasohjelma ennen syyskuussa päättyvän budjettivuoden loppua. Päätös vakiinnuttaa järjestelmän kaikkiin puolustushaaroihin ja antaa sille vakaamman rahoituksen, DefenseScoop raportoi.

Palantir sai vuonna 2024 viisivuotisen sopimuksen, jonka kattoraja oli 480 miljoonaa dollaria. Pentagon nosti kyseistä kattoa 795 miljoonalla dollarilla seuraavana vuonna, lähes 1,3 miljardiin dollariin. Myös NATO on hankkinut liittokuntaversion operatiiviseen esikuntaansa.

Viraalivideo antaa siten hieman harhaanjohtavan kuvan järjestelmän iästä ja siviiliulottuvuudesta.

Samalla alkuperäinen esitys osoittaa, kuinka yksityisen urakoitsijan toimittama järjestelmä kokoaa sensoritiedot, automaattisen tunnistamisen, maalien seurannan, toimintavaihtoehdot ja asevalinnan samaan ohjelmaan.

Ihminen tekee lopullisen päätöksen, mutta Palantirin järjestelmä on jo lajitellut tiedot ja ehdottanut seuraavaa toimenpidettä.