Mainos:

Yhteydet jättävät autot haavoittuviksi uusilla tavoilla

Kyberturvallisuus

Julkaistu tänään 18:15 – Kirjoittaja Toimitus
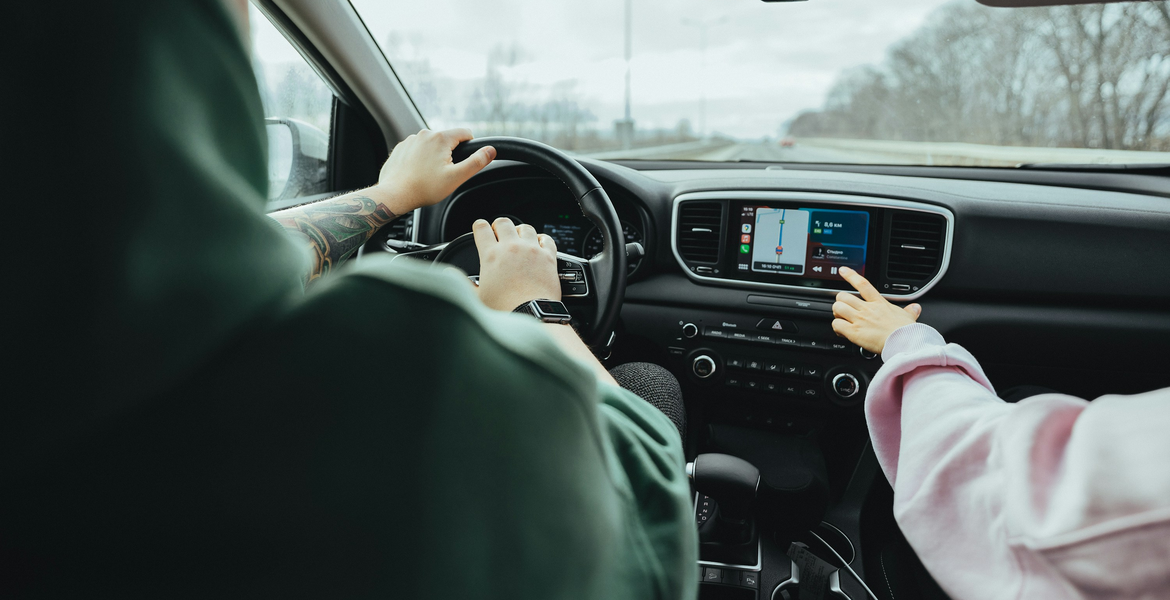
Näkymä auton takapenkiltä, jossa kuljettaja on ratissa ja matkustaja kurottaa kohti keskikonsolin viihdejärjestelmää
Auton viihdejärjestelmä voi tarjota reitin muihin järjestelmiin, jos niitä ei ole asianmukaisesti eristetty, tutkijat sanovat. Kuvituskuva.

Nykyaikaiseen autoon hyökkäävien hakkereiden ei enää tarvitse mennä auton oman elektroniikan kautta. Kasvava määrä tietoturvapuutteita löytyy sovelluksista ja pilvipalveluista, jotka tallentavat tietoja omistajan asuinpaikasta ja auton ajoajoista, osoittaa Göteborgin yliopiston katsaus.

Tutkimuksessa, joka julkaistiin Software Quality Journal -lehdessä, tutkijat ja kollegat Chalmersista tarkastelivat 413 raportoitua tietoturvapuutetta autoihin liittyvissä ohjelmistoissa vuodesta 2022 syyskuuhun 2024 saakka. Tämän jälkeen he vertasivat löydöksiään edellisen vuosikymmenen tilanteeseen.

Mitä useampaan palveluun auto on yhteydessä, valmistajan palvelimista latausasemiin, sitä enemmän tapoja hyökkääjällä on päästä sisään.

— Kymmenen vuotta sitten IT-tietoturvapuutteita löytyi useammin autojen omista järjestelmistä. Nyt näemme, että sovelluksista, verkkosivustoilta ja pilvipalveluista löytyvien riskien osuus on kolminkertaistunut, sanoo Srijita Basu, ohjelmistotekniikan tutkija.

Mainos:

Arkielämä on tallennettu pilveen

Basun mukaan kuka tahansa pääsyn saava voi saada muutakin kuin itse auton: tietoa kuljettajan elämästä. Raportoitu haavoittuvuus on riski, ei todiste tietomurrosta.

Se, mitä voi tapahtua, selvisi joulukuussa 2024, kun kävi ilmi, että noin 800 000 Volkswagenin, Audin, Seatin ja Skodan sähköautoon liittyvät tiedot olivat olleet saatavilla verkossa kuukausien ajan. Tiedot oli tallennettu pilvipalveluun, joka keräsi tietoja autoista, ja sieltä oli löydettävissä GPS-sijainteja sekä omistajien sähköpostiosoitteita, puhelinnumeroita ja kotiosoitteita. Eettiset hakkerit löysivät vuodon ilmiantajan vihjeen perusteella, ja se tiettävästi suljettiin ennen kuin kukaan ehti hyödyntää sitä.

Lisäksi yhä useammat haavoittuvuudet on luokiteltu vakaviksi tai kriittisiksi.

— Olemme yllättyneitä siitä, kuinka perustavanlaatuisia näiden järjestelmien heikkoudet ovat. Ne voivat liittyä salasanoihin, joita ei ole vaihdettu asennuksen jälkeen, Basu sanoo.

Viihde ja ajoneuvon hallinta samassa verkossa

Musiikki, navigointi ja Wi-Fi hoidetaan auton viihdejärjestelmän kautta. Jos sitä ei ole asianmukaisesti eristetty auton hallintajärjestelmistä, joku auton Wi-Fi-verkkoon yhdistävä voisi pahimmassa tapauksessa päästä käsiksi myös noihin järjestelmiin.

Tietoturvatutkijat osoittivat tämän olevan mahdollista jo vuonna 2015, kun he käyttivät Jeep Cherokeen mediajärjestelmää ottaakseen hallintaansa sen ohjauksen, kaasun ja jarrut. Vuosikymmen myöhemmin vastaavia heikkouksia on yhä jäljellä uuden katsauksen mukaan. Basu kehottaakin valmistajia erottamaan ajoneuvon hallintajärjestelmät tiukasti kaikista muista IT-järjestelmistä ja rakentamaan niiden ympärille vahvan tietoturvan.

Asenna päivitykset ja mieti, mitä jaat

Auton omistajat voivat myös vaikeuttaa hyökkääjien työtä asentamalla päivitykset heti, kun auto niitä pyytää, ja käyttämällä vahvoja salasanoja.

Hän varoittaa myös autojen tekoälyavustajista, jotka saavat henkilökohtaisia tietoja, kun niitä esimerkiksi pyydetään suunnittelemaan pitkä matka sähköautolla.

— Kuten muutkin tekoälyjärjestelmät, nämä avustajat voidaan huijata paljastamaan niille syötettyjä tietoja. Sillä on siis merkitystä, mitä me jaamme ja mihin autonvalmistaja antaa tekoälyn päästä käsiksi, Basu sanoo.
Lukijakysely

Kenen pitäisi kantaa päävastuu yhdistettyjen autojen turvaamisesta?

Mainos:
Seuraa keskustelua
Ilmoita minulle
guest

Kun lähetät kommentin, käsittelemme nimimerkkiäsi, sähköpostiosoitettasi (ei julkaista), teknisiä tietoja ja kommentin sisältöä. Kommentti tarkastetaan automaattisesti ja tarvittaessa toimituksellisesti. Lue tietosuojaseloste ja kommentointiperiaatteet.

0 Kommentit
Vanhimmat
Uusimmat Äänestetyimmät

Kriittinen tietoturva-aukko uhkaa suurta osaa verkosta

Kyberturvallisuus

Julkaistu 21.10.2026 – Kirjoittaja Toimitus
Toimituksellinen kuvitus PHP-tietoturvauhasta verkkosivustoille
Korjaukset on asennettava palvelimen PHP-ohjelmistoon – tavalliset WordPress-päivitykset eivät korjaa haavoittuvuuksia.

Kaksi kriittistä tietoturva-aukkoa tekniikassa, joka on suuren osan verkosta taustalla, voivat antaa luvattomien käyttäjien muokata verkkosivustoja ja varastaa tietoja ilman kirjautumista. Korjauspäivitykset julkaistiin keskiviikkona, mutta jonkun on asennettava ne palvelimelle.

Aukot ovat PHP:ssä, ohjelmointikielessä, joka toimii taustalla verkkosivua avattaessa ja rakentaa sen, mitä vierailija näkee. PHP-projekti sanoo, että molemmat aukot saavat arvosanan 9,2 kymmenportaisella asteikolla ja ne on luokiteltu kriittisiksi.

Tekninen termi on etäkoodin suorittaminen (remote code execution): ulkopuolinen voi saada palvelimen ajamaan omia komentojaan. Tietoturvayhtiö watchTowrin mukaan tätä voidaan käyttää verkkosivustojen muokkaamiseen ja tietojen varastamiseen. Verkkosivuston omistajalle pahin skenaario on sivuston sisällön korvautuminen tai palvelimen käsittelemien tietojen päätyminen vääriin käsiin.

Kaikki asennukset, jotka vastaanottavat verkkopyyntöjä, ovat alttiita, ja riski on suurin mod_php-palvelinkonfiguraatiossa PHP-projektin mukaan.

Mainos:

Kuinka suuri riski verkkoon kohdistuu?

Julkaisualusta WordPress pyörittää yli 40 prosenttia maailman verkkosivustoista, WordPress itse raportoi. Luku osoittaa, kuinka laajalti käytetty alusta on, ei sitä, kuinka moni sivusto on todellisuudessa haavoittuva tai hyökkäyksen kohteena. Silti tietoturvayhtiö Wordfence kirjoittaa, että kaikki WordPress-sivustot toimivat palvelimilla, joissa on PHP, ja ne ovat siksi päivityksen piirissä.

WordPressin omat päivitykset eivät korjaa palvelimella olevaa PHP:tä. Web-hotellin tarjoajan tai palvelimen ylläpitäjän on päivitettävä se, ja monet hotellipalvelut tekevät sen automaattisesti. Jokaisen, joka ylläpitää omaa palvelintaan, on tehtävä työ itse.

PHP-projekti julkaisi korjaukset 21. lokakuuta. Ne sisältyvät versioihin PHP 8.5.12, 8.4.27, 8.3.36 ja 8.2.35. PHP 8.1 ja vanhemmat versiot eivät enää saa säännöllisiä päivityksiä, mutta projekti on julkaissut minimaalisia lähdekoodikorjauksia versioille 7.4, 8.0 ja 8.1 niille, jotka rakentavat omat ohjelmistonsa.

EU:n tietotekniikan hätätiimi CERT-EU suosittelee, että organisaatiot, jotka eivät pysty päivittämään välittömästi, harkitsevat julkiseen internetiin suuntautuvien sovellusten eristämistä, kunnes päivitys voidaan asentaa.

Kysymys lukijoille

Kuinka luottavainen olet siihen, että käyttämäsi verkkosivustot suojaavat henkilötietosi?

Epic uudistaa huijauksenesto-ohjelmistonsa tuodakseen Fortniten Linuxille

Kyberturvallisuus

Julkaistu 21.10.2026 – Kirjoittaja Toimitus
Toimituksellinen kuvitus, jossa esiintyvät Linux-pingviini Tux, Fortnite-kuvastoa ja huijauksenestokilpi.
Epic aikoo käyttää Fortnitea uuden Linux-huijauksenestojärjestelmänsä ensimmäisenä testinä. Julkaisupäivää ei ole ilmoitettu.

Epic Games uudistaa Easy Anti-Cheat -järjestelmänsä tuodakseen lisää moninpelejä Linuxille, alkaen Fortnitesta. Vaatimukset pelaajien tietokoneille tiukentuvat, eikä Valven Linux-pohjainen Steam Deck -käsikonsoli vielä täytä niitä.

Ilmoitus tuli keskiviikkona 14. lokakuuta, kun Epic julkaisi esiversion uudesta pelien käynnistysohjelmastaan Windowsille, macOS:lle ja ensimmäistä kertaa Linuxille. Fortnite ei kuitenkaan ole vielä saatavilla siellä. Epicillä ei ole aikataulua pelin saapumiselle, yhtiön kehitysjohtaja Rick Deist kertoi The Vergelle.

Easy Anti-Cheat on tukenut Linuxille kehitettyjä peliohjelmia vuodesta 2014 ja Windows-pelejä Proton-yhteensopivuuskerroksen kautta vuodesta 2021. Tuki on valinnainen jokaiselle pelille, ja monet kehittäjät ovat jättäytyneet pois, koska suojaus Linuxilla on ollut heikompi kuin Windowsilla, Epicin mukaan.

Epicin mukaan huijaaminen on nykyään miljardien arvoinen markkina, jossa huijausten tarjoajat myyvät tilauksia työkaluihin, jotka vaativat vain vähän teknistä osaamista. Yhtiön toimitusjohtaja Tim Sweeney kirjoitti jo vuonna 2022, että Epiciltä puuttui luottamus kykyynsä "torjua huijaamista laajassa mittakaavassa monenlaisten ytimen konfiguraatioiden alaisuudessa".

Mainos:

Kahdeksan vaatimusta tietokoneellesi

Ratkaisun nimi on EAC Linux v2, ja Epicin mukaan sen tarkoituksena on tuoda suojaus lähemmäs Windowsin tarjoamaa tasoa. Tietokoneessa on oltava käytössä TPM 2.0 ja Secure Boot, mitattu käynnistys (measured boot), ytimen lukitustila (kernel lockdown mode), kexec poistettuna käytöstä ja aktiivinen BPF-tietoturvamoduuli. Kaikissa muissa laitteissa paitsi käsikonsoleissa on oltava käytössä myös IOMMU, jonka tarkoituksena on estää huijauskortteja lukemasta pelin muistia suoraan DMA:n kautta.

Toisin kuin Windowsilla, Epic ei asenna omaa ydinmoduuliaan. Sen sijaan huijauksenesto nojaa ytimen sisäänrakennettuihin tietoturvaominaisuuksiin, systemd-palveluun ja mukautettuihin eBPF-ohjelmiin, jotka valvovat ja rajoittavat pääsyä pelin muistiin. Palvelu on käynnissä vain suojatun pelin ollessa käynnissä, Epic kirjoittaa.

Räätälöity ydin ei toimi

Selkein seuraus on niille, jotka kääntävät oman ytimensä. Suojatun peli-istunnon aikana ytimen ja kaikkien ydinmoduulien on oltava allekirjoitettuja avaimella, joka löytyy Epicin hyväksyttyjen avainten listalta. Lista sisältää tällä hetkellä avaimia muun muassa Ubuntulta, Fedoralta, Debianilta, openSUSElta ja Universal Bluelta. Ytimen ulkopuolisten moduulien, kuten Nvidian näytönohjainajureiden, on täytettävä samat vaatimukset.

Vaatimukset tarkistetaan pelin käynnistyessä ja ne pätevät koko suojatun peli-istunnon ajan. Pelaajilla voi olla erillinen käynnistysvaihtoehto pelaamista varten ja toinen omilla avaimilla kaikkeen muuhun. Ne, joilla ei ole oikeita asetuksia, saavat virheilmoituksen, eivät porttikieltoa, Epicin mukaan.

Epic ylläpitää avainlistaa aluksi itse, mutta sanoo tavoitteena olevan tehdä siitä avointa lähdekoodia. Yhtiö kehottaa jakeluiden ylläpitäjiä ottamaan yhteyttä saadakseen avaimensa hyväksyttyä.

Steam Deck joutuu odottamaan

Steam Deckiltä puuttuvat vaaditut ominaisuudet Epicin mukaan, mutta yhtiö sanoo keskustelevansa Valven kanssa ja toivoo tukevansa käsikonsolia tulevaisuudessa. Epic tutkii myös SteamOS-tukea Deistin mukaan, mutta yhtiöllä ei ole suunnitelmia julkaista ilmaiseksi pelattavaa Fortnitea Steam-kaupassa, yhtiön kauppajohtaja Martin Keelyn mukaan.

Epic aikoo testata uutta suojausta ensin Fortnitessa. Jos se toimii, useammat pelinkehittäjät saavat sen käyttöönsä, jotta heidän moninpelinsä voivat tavoittaa myös Linux-pelaajat. Fortnite julkaistaan Linuxilla Epicin käynnistysohjelman kautta, kun riittävän monet jakelut täyttävät vaatimukset.

Saisivatko Fortnite ja parempi tuki moninpeleille sinut valitsemaan Linuxin pelaamiseen?