Mainos:

Joutuvatko VPN-käyttäjät viranomaisten valvontaverkkoon?

Massavalvonta

Tämä senaattori saa tietoa salaisista valvontaohjelmista. Kun hän kehottaa katsomaan tiettyyn suuntaan, meidän kannattaa katsoa.

Päivitetty 20.10.2026, Julkaistu 11.4.2026 – Kirjoittaja Naomi Brockwell

Maaliskuussa 2013 tapahtui jotakin kiinnostavaa. Tuolloin juuri kukaan ei huomannut sitä, mutta kolme kuukautta myöhemmin asiasta tuli valtava uutinen.

Senaattori Ron Wyden kuulusteli kansallisen tiedustelun johtajaa James Clapperia senaatin tiedusteluvaliokunnan julkisessa kuulemisessa. Wyden esitti yksinkertaisen kysymyksen: ”Kerääkö NSA minkäänlaisia tietoja miljoonista tai sadoista miljoonista amerikkalaisista?”

Kysymyksen merkityksen ymmärtämiseksi on ymmärrettävä, mikä NSA:n tehtävän pitäisi olla. National Security Agency on ulkomaantiedustelun virasto. Sen tehtävänä on vakoilla ulkomaisia hallituksia, ulkomaisia asevoimia ja ulkomaalaisia ulkomailla. Samanlainen toiminta kotimaahan kohdistettuna olisi suoraan perustuslain vastaista. Kotimaisten tutkimusten pitäisi kuulua FBI:lle, jonka on noudatettava neljännen lisäyksen sääntöjä: tuomioistuimen lupaa, todennäköisiä perusteita epäilylle ja oikeudellista valvontaa.

NSA:n ja FBI:n välinen raja on olemassa syystä. Ulkomaantiedustelua varten on rakennettu voimakkaita välineitä, kuten massakeräystä, ilman lupaa tapahtuvaa viestien sieppausta ja laajamittaista verkkovalvontaa. Perustuslaki laadittiin kuitenkin nimenomaan estämään viranomaisia kääntämästä tätä sotakoneistoa ja laajoja valvontavaltuuksia omia kansalaisiaan vastaan.

Mainos:

Kun Wyden kysyi, kerääkö NSA tietoja miljoonista amerikkalaisista, hän kysyi siis, oliko ulkoisen ja sisäisen valvonnan välinen raja purettu vaivihkaa. Kyseessä on yksi Yhdysvaltain turvallisuuskoneiston toiminnan perustavanlaatuisista rajoista.

Clapper vastasi: ”Ei, herra senaattori.”

Wyden jatkoi kysymistä. Clapper lisäsi: ”Ei tietoisesti.”

Kolme kuukautta myöhemmin Edward Snowdenin vuodot paljastivat NSA:n todellisuudessa keräävän puhelujen metatietoja käytännössä jokaisesta Yhdysvalloissa soitetusta puhelusta. Clapper oli valehdellut kongressille valan alla. Myöhemmin hän pyysi anteeksi ”selvästi virheelliseksi” kutsumaansa todistusta ja väitti antaneensa ”vähiten totuudenvastaisen” mieleensä tulleen vastauksen. Häntä ei koskaan syytetty; syyteoikeus vanheni vuonna 2018.

Keskitytään kuitenkin kertomuksen olennaisimpaan osaan: miksi Wyden ylipäätään esitti kysymyksen?

Wyden tiesi jo vastauksen

Wyden kuuluu senaatin tiedusteluvaliokuntaan. Se on toinen kahdesta valiokunnasta – toinen toimii edustajainhuoneessa – joiden jäsenille annetaan tietoa salaisista tiedusteluohjelmista. Niiden tehtävänä on varmistaa tiedusteluyhteisön asianmukainen toiminta. Valiokunnat ovat pieniä, ja muu kongressi sekä kansalaiset pidetään pimennossa tiedonsaannin tarveharkinnan perusteella.

Kun Wyden kysyi Clapperilta, kerääkö NSA tietoja miljoonista amerikkalaisista, hän tiesi jo vastauksen olevan kyllä. Hän oli saanut tiedot ohjelmasta. Kun Clapper vastasi ei, Wyden tiesi siinä hetkessä kansallisen tiedustelun johtajan valehtelevan kongressille.

Wyden ei kuitenkaan voinut vain nousta kertomaan maalle kaikkea tietämäänsä. Salassapitosäännöt sitoivat häntä. Kysymyksen esittäminen julkisessa istunnossa – vastaus oli toimitettu Clapperin toimistolle etukäteen edellisenä päivänä – oli yksi harvoista keinoista viestittää kongressille, että hän uskoi tiedusteluyhteisön pyörittävän laitonta ohjelmaa.

Hän osoittautui oikeassa olevaksi. Vuonna 2015 toisen liittovaltion valituspiirin tuomioistuin ratkaisi asiassa ACLU vastaan Clapper, että NSA:n puhelutietojen massakeräysohjelma ylitti kongressin Patriot Actissa myöntämät valtuudet. Vuonna 2020 yhdeksännen valituspiirin tuomioistuin meni pidemmälle ja katsoi ohjelman rikkoneen liittovaltion valvontalakia sekä olleen todennäköisesti myös perustuslain vastainen.

Vuoden 2015 ratkaisussa tuomioistuin painotti erityisesti asian merkitystä.

Tuomarit kirjoittivat, ettei kongressin ”voida kohtuudella katsoa hyväksyneen ohjelmaa, josta monet kongressin jäsenet – ja kaikki kansalaiset – olivat tietämättömiä”.

Vain pieni tiedusteluvaliokuntiin kuuluvien lainsäätäjien piiri tiesi. Muu kongressi ei tiennyt äänestäessään Patriot Actin jatkamisesta. Eivätkä kansalaiset tienneet. Et voi mielekkäästi suostua ohjelmaan, jonka olemassaolo on tarkoituksellisesti salattu sinulta.

Palataan Wydenin kysymykseen. Tässä on muistamisen arvoinen toimintamalli.

Kun senaattori Wyden näkee vaivaa esittääkseen tarkasti kohdistetun kysymyksen valvontaohjelmasta, hän yleensä tietää jo jotakin, mitä ei saa sanoa ääneen.

Wyden: ”Kiinnittäkää huomiota VPN-yhteyksiin”

Tästä pääsemmekin Wydenin tuoreeseen kirjeeseen.

Wyden lähetti 26. maaliskuuta 2026 muutamien muiden senaattorien kanssa kirjeen kansallisen tiedustelun johtajalle Tulsi Gabbardille. He pyytävät Gabbardia varoittamaan julkisesti amerikkalaisia siitä, että VPN:n käyttäminen saattaa johtaa neljännen lisäyksen antaman, luvattomalta valvonnalta suojaavan oikeuden menettämiseen.

Wydenin tiedotteessa selitetään mekanismi: FISA-lain 702 pykälän ja presidentin määräyksen 12333 nojalla Yhdysvaltain viranomaiset saavat olettaa henkilön olevan ulkomaalainen, elleivät ne pysty selvittämään, missä maassa hän on. Yhdysvaltain ulkopuolella olevilla ulkomaalaisilla ei ole neljännen lisäyksen mukaisia oikeuksia, ja VPN peittää sijaintisi.

Vaikka näitä välineitä käytetään yksityisyyden suojaamiseen, tiedusteluyhteisö saattaa siis vaivihkaa riisua sinulta perustuslaillisen suojan omaa hallintoasi vastaan.

Emme tiedä tarkasti, mistä Wydenille on kerrottu. Vuoden 2013 toimintamalli on silti selvä: kun hän esittää julkisuudessa tarkasti kohdistetun kysymyksen, taustalla on yleensä jotakin, mitä hän ei voi sanoa ääneen.

Ja sitten on kolmannen osapuolen oppi

702 pykälän porsaanreikä on jo yksinään tarpeeksi paha. On kuitenkin toinenkin oikeudellinen mekanismi, joka ansaitsee huomion.

Kolmannen osapuolen opin nojalla Yhdysvaltain lainvalvontaviranomaiset katsovat nykyisin, etteivät ne tarvitse lupaa saadakseen tietoja, jotka olet vapaaehtoisesti luovuttanut esimerkiksi pankille, puhelinyhtiölle tai internetoperaattorille. Opin taustalla on Katz-tapauksen kohtuullisen yksityisyyden odotuksen testi: neljännen lisäyksen suoja tulee sovellettavaksi vain siellä, missä tällainen odotus on olemassa. Viranomaisten mukaan odotus katoaa, kun olet antanut tiedot jollekulle toiselle.

Sovelletaan tätä VPN:ään. VPN ohjaa kaiken internetliikenteesi kolmannen osapuolen kautta. Viranomaisten teorian mukaan liikenne on siten vapaasti saatavissa ilman lupaa.

Tulos on todella absurdi: oikeusjärjestelmän mukaan sinulla ei ole kohtuullista yksityisyyden odotusta tiedoista, jotka olet antanut palvelulle, jonka koko tarkoitus on yksityisyys. Työkalu, jonka ostit nimenomaan yksityisyytesi turvaamiseksi, tulkitaan uudelleen yksityisyydestä luopumiseksi.

Asiassa Carpenter vastaan Yhdysvallat vuonna 2018 korkein oikeus teki poikkeuksen kolmannen osapuolen oppiin. Se katsoi viranomaisten tarvitsevan luvan saadakseen historiallisia tukiasemien sijaintitietoja, koska tietyntyyppiset kolmannen osapuolen tiedot paljastavat liikaa kuuluakseen vanhan säännön piiriin. VPN-liikenne vaikuttaa vielä vahvemmalta ehdokkaalta. Ehkä jonkun VPN-käyttäjän olisi aika haastaa viranomaiset oikeuteen.

Mitä nyt?

Pitäisikö VPN:ää siis käyttää vai ei? Rehellinen vastaus on, ettei siistiä ratkaisua ole. Ongelma ei oikeastaan ole VPN, vaan se, että koko moderni internet perustuu tietojesi luovuttamiseen kolmansille osapuolille: internetoperaattorille, DNS-palvelulle, sähköpostipalvelulle, jokaiselle verkkosivulle upotetuille mainosverkoille ja niin edelleen.

Kolmannen osapuolen oppi muuttaa jokaisen tällaisen vuorovaikutuksen mahdollisuudeksi valvoa ilman lupaa. VPN vain vaihtaa sitä, kenen hallussa liikenteesi on. Se ei muuta taustalla olevaa oikeudellista teoriaa, jonka mukaan viranomaiset saavat ottaa tiedot ilman lupaa.

Käytän silti itse VPN:ää ja aion käyttää jatkossakin. En halua IP-osoitteeni päätyvän jokaiselle käyttämälleni verkkosivulle. VPN:n antama suoja tältä on todellinen, vaikka se on markkinointipuheita rajallisempi. Palvelun valinnassa on kuitenkin oltava hyvin tarkka. Kuten käsittelin aiemmassa videossa, valtava määrä VPN-palveluntarjoajia on pelkkiä tiedonkeruun kuoria, ja osa on suoranaisia haittaohjelmia. ”Käytä VPN:ää” ei ole oikea neuvo. ”Käytä VPN:ää, jonka olet todella tarkistanut” on lähempänä.

Pidemmällä aikavälillä on tutkittava välineitä, jotka eivät alun perinkään pysty kokoamaan tietojasi yhteen. Olen viime aikoina perehtynyt hajautettuihin VPN-verkkoihin ja mixnet-verkkoihin. Jos olet käyttänyt niitä, kuulisin mielelläni kokemuksistasi.

Syvempi korjaus on kuitenkin oikeudellinen. Kolmannen osapuolen oppi on jäänne maailmasta, jossa toiselle luovutetut tiedot tarkoittivat hyvin rajallista tietomäärää. Se ei kuulu digitaaliseen aikakauteen, joka muuttaa kaiken tekemämme jonkun muun hallussa olevaksi dataksi.

Niin kauan kuin kolmannen osapuolen oppi on voimassa, menetämme yhden tärkeimmistä suojista viranomaisten mahdollisuutta vastaan valvoa omia kansalaisiaan: lupavaatimuksen. Kyseessä on koko internetin kokoinen porsaanreikä. Sen sulkeminen palauttaa neljännen lisäyksen suojan.

Yksityisyytesi puolesta,
Naomi
Mainos:

Puola vakoili kansalaisiaan – ilman vakoiluohjelman täyttä hallintaa

Massavalvonta

Päivitetty 14.10.2026, Julkaistu 13.10.2026 – Kirjoittaja Toimitus
Donald Tusk kutsuu Pegasus-skandaalia rikokseksi valtiota vastaan. Puolalaiset asiantuntijat havaitsivat, että NSO:lla oli tekninen mahdollisuus päästä käsiksi valvonta-aineistoon.

Puolan korruptionvastaisella virastolla CBA:lla oli pääsy lähes kaikkeen valvottujen kansalaisten puhelimissa, mutta sillä ei ollut koskaan täyttä hallintaa itse Pegasus-vakoiluohjelmaan. Israelilainen valmistaja NSO säilytti keskeiset käyttöoikeudet, ja valvontatiedot poistuivat Puolasta.

Tiedot ovat peräisin turvallisuuspalvelu ABW:n rikosteknisen osaston asiantuntijoiden aiemmin salaisista raporteista. Valtakunnansyyttäjänvirasto on nyt julkistanut osia näistä raporteista, Polskie Radio raportoi.

CBA:lta puuttuivat salasanat joihinkin järjestelmänvalvojan oikeuksilla varustettuihin tileihin. Puhelimien saastuttamiseen käytetty palvelinmoduuli oli valmistajan yksinomaisessa hallinnassa.

Kerätyt tiedot lähetettiin pois maasta niin sanotun anonymisointiverkon kautta, jonka palvelimia sijaitsi eri puolilla maailmaa. NSO hallitsi verkkoa, joka oli CBA:n ulottumattomissa. Asiantuntijat tunnistivat myös järjestelmän käyttämiä ulkomaisia IP-osoitteita.

Mainos:

Etäyhteys aktiivisen valvonnan aikana

Tekninen tuki ja päivitykset hoidettiin etäyhteyden kautta. Valvontaa ei keskeytetty tänä aikana, ja valmistajalle annettiin täysi pääsy järjestelmään, mukaan lukien mahdollisuus muuttaa ohjelmistoa ja asetuksia.

Asiantuntija-arvioiden mukaan NSO:lla oli siten tekninen mahdollisuus päästä käsiksi valvontaoperaatioista saatuihin materiaaleihin. Asiantuntijat eivät kuitenkaan määrittele, pääsikö yritys tosiasiallisesti käsiksi yksittäisten operaatioiden materiaaliin.

Materiaali oli laajaa. Pegasus antoi pääsyn tekstiviesteihin, sähköposteihin, chat-viesteihin, puheluihin sekä matkapuhelinverkoissa että internetissä, yhteystietoihin, kalentereihin, selaushistoriaan, kuviin, tiedostoihin ja GPS-sijaintiin. Jopa ennen valvonnan alkamista lähetetyt viestit voitiin hakea, jos ne olivat yhä puhelimessa. Mikrofoni ja kamera voitiin aktivoida tallentamaan reaaliajassa.

Tusk puhuu rikoksesta valtiota vastaan

Pääministeri Donald Tusk kutsuu tapausta yhdeksi Puolan suurimmista skandaaleista kommunismin lankeamisen jälkeen. Hän väittää, että NSO:n yhteistyö Israelin tiedustelupalvelun kanssa on kiistatonta.

— He maksoivat rahaa järjestelmästä, joka de facto siirsi jokaisen ajateltavissa olevan tiedonmurusen Puolan kansalaisista, Puolan oppositiojohtajista ja Puolan riippumattomista syyttäjistä Israelin puolelle, Tusk sanoo videolla Notes from Polandin mukaan.

— Tämä ei ole enää pelkkä skandaali. Puhumme rikoksesta valtiota vastaan, hän sanoo.

Edellinen PiS-hallitus osti Pegasuksen vuonna 2017. Ohjelmistoa käytettiin satoja kohteita vastaan, mukaan lukien useita puolueen poliittisia vastustajia. PiS väittää, että työkalua tarvittiin rikollisuuden torjuntaan ja sitä käytettiin vain tuomioistuimen luvalla. Sejmin (Puolan alahuoneen) tutkintakomissio kuitenkin sanoo, ettei tuomioistuimille koskaan kerrottu ohjelmiston täysistä ominaisuuksista ja ettei CBA koskaan hankkinut vaadittua turvallisuusakkreditointia. Pegasus-jupakka johti aiemmin myös siihen, että Israel takavarikoi salaisia asiakirjoja.

Seitsemälle henkilölle on tähän mennessä ilmoitettu virallisesti, että he ovat epäiltyjä. CBA:n, ABW:n ja sotilastiedustelun SKW:n entisiä johtajia epäillään Pegasuksen käytön sallimisesta ilman turvallisuusakkreditointia. CBA:n entistä apulaisjohtajaa epäillään asianajaja Roman Giertychin valvonnasta saadun materiaalin laittomasta paljastamisesta. Kolmea entistä ja nykyistä työntekijää CBA:n Varsovan toimistossa epäillään valvonnan suorittamisesta ilman perusteita sekä syyttäjien ja tuomareiden harhaanjohtamisesta. Tutkinta jatkuu.

Loin tekaistun henkilön – internet-palveluntarjoaja vahvisti henkilöllisyyden silti

Digitaalinen vapaus

”Vahvistaminen” on usein vain kohtelias sana tietojen keräämiselle.

Päivitetty 20.10.2026, Julkaistu 11.10.2026 – Kirjoittaja Naomi Brockwell

Tiedätkö sen tunteen, kun olet rekisteröitymässä uudelle alustalle ja sinulta kysytään kaikenlaisia tietoja? Jotkut niistä ovat pöyristyttävän tungettelevia, mutta yleensä luovutat ne sen kummemmin ajattelematta, koska oletat hyvässä uskossa, että yritys todennäköisesti tarvitsee niitä ja että niiden keräämiselle annettu syy on totta.

Mutta joskus nämä yritykset yksinkertaisesti valehtelevat sinulle saadakseen sinusta enemmän tietoa.

Haluaisin jakaa kanssanne tarinan siitä, mitä tapahtui pari päivää sitten.

Yksi ystäväni halusi hankkia uuden internet-yhteyden ja pyysi apuani. Aina on olemassa tietoja, joita yritys tarvitsee, ja tietoja, joita se ei tarvitse. Kävimme siis prosessin läpi yhdessä ja täytimme tiedot: nimen, sähköpostin, puhelinnumeron ja niin edelleen.

Mainos:

Ja sitten pääsimme näyttöön, jossa luki:

"Meidän on vahvistettava, että se olet sinä. Näitä lisätietoja käytetään nimesi ja yhteystietojesi lisäksi sen varmistamiseen, että olet todella sinä."

Joten annoimme syntymäajan, klikkasimme rekisteröidy, ja vahvistus onnistui! Tili luotiin.

Loin tekaistun henkilön

Mutta tässä on se juttu: koko identiteetti oli keksitty. Koko prosessin tarkoituksena oli katsoa, voisimmeko hankkia internetin ilman ystäväni oikeaa nimeä.

Antamamme nimi oli keksitty. Sähköpostiosoite oli alias. Puhelinnumero oli vastaluotu VoIP-numero. Ja syntymäaika oli keksitty.

Joten kun pääsemme näytölle, jossa lukee "Meidän on vahvistettava, että olet sinä", kenen he oikein vahvistavat?

Jos yritys sanoisi "haluamme kerätä sinusta lisää tietoja, anna syntymäaikasi", saattaisit vastustaa. Mutta kun he kutsuvat sitä "vahvistukseksi", se vaikuttaa viralliselta, kuin säädösten noudattamiselta ja turvallisuusvarmistukselta.

Internet-palveluntarjoajat (ISP) ovat tunnettuja siitä, että ne myyvät pöyristyttäviä määriä tietoja asiakkaistaan. Siksi kyyninen oletukseni on, ettei tässä ole kyse vahvistamisesta, vaan pikemminkin tarkemman profiilin luomisesta sinusta, jonka he voivat myydä eteenpäin.

Mutta ehkä on olemassa skenaario, jossa he todella vahvistavat näitä tietoja. Ehkä he eivät esimerkiksi halua järjestelmäänsä päällekkäisiä tietueita. Jos sinulla olisi jo tili tässä yrityksessä, he saattaisivat haluta varmistaa, että olet sama henkilö tarkistamalla, että syntymäaikasi täsmää alkuperäisessä rekisteröitymisessä annettuun.

Tai ehkä tämä on tulevaisuuden varmennustyökalu, kuten turvakysymys. He saattavat tallentaa vastauksen nyt ja käyttää sitä vahvistuksena myöhemmin, jos tarvitset pääsyä tilillesi.

Mutta jos se ON turvakysymys, se on aivan surkea sellainen. Kenen tahansa syntymäajan voi löytää muutamalla klikkauksella internetistä. Kaikki tietävät tämän olevan turvallisuusteatteria. Epäilenkin, että teatterin esittäminen antaa heille laillisen oloisen suojan kerätä dataa joka tapauksessa muihin tarkoituksiin.

Miten tahansa asia onkin, mielestäni ystäväni teki ehdottomasti oikean valinnan keksiessään tekaistun syntymäajan (muistaen tallentaa tämän keksityn tiedon turvallisesti). Joko he keräävät tätä tietoa hyödyntääkseen toimintatapojasi paremmin kaupallisesti, tai he käyttävät sitä erittäin turvattomana vahvistustyökaluna (todennäköisesti molempia), ja kummassakin tapauksessa oikeiden tietojen paljastaminen tekee sinusta haavoittuvamman.

Opetus:

Yritykset näkevät usein valtavasti vaivaa saadakseen sinusta tietoja, aina jokaisen vierailemasi sivuston datan keräämisestä keräämissyiden kaunisteluun, jotta ne näyttäisivät oikeutetuilta.

On tärkeää muistaa, että monta kertaa sinun ei tarvitse luovuttaa niitä. Voit panna vastaan:

  • Älä käytä oikeaa nimeäsi, kun sitä ei vaadita.
  • Käytä VoIP-numeroa matkapuhelinnumerosi sijaan.
  • Luo sähköpostialias sen sijaan, että käyttäisit pääsähköpostiosoitettasi.
  • Maksa virtuaalikortilla, jotta voit käyttää keksittyä laskutusosoitetta.
  • Tilaa toimitukset postilokeroon kotiosoitteesi sijaan.

Emme voi enää toimia siinä hyvässä uskossa, että yritykset kertovat meille totuuden keräämästään datasta. Maailmassa on liian monta pöyristyttävää tapausta, joissa ne pettävät tuon luottamuksen.

Joten jatkossa, kun yritys pyytää tietojasi, älä luovuta niitä automaattisesti. Mieti, haluatko todella heidän saavan ne, tarvitsevatko he niitä oikeasti, ja tee sitten oma päätöksesi.


Yksityisyytesi puolesta,
Naomi

DEFCONin siisteimmät vastavakoilutyökalut

Digitaalinen vapaus

Tapasin hakkereita, jotka rakentavat työkaluja valvontavaltiota vastaan.

Päivitetty 20.10.2026, Julkaistu 29.8.2026 – Kirjoittaja Naomi Brockwell

DEFCON on yksi maailman suurimmista ja pisimpään toimineista hakkerikonferensseista. Se on järjestetty joka elokuu Las Vegasissa vuodesta 1993 lähtien, ja se on tietoturvatutkijoiden, hakkereiden, nikkareiden, toimittajien, uteliaiden omituisuuksien (ja melko monien liittovaltion agenttien) kokoontumispaikka, joita kaikkia yhdistää pakkomielle asioiden purkamiseen ja niiden todellisen toimintamekanismin ymmärtämiseen. Se on osittain konferenssi ja osittain maanalainen basaari, jossa on kymmeniä kyliä (villages), jotka on omistettu esimerkiksi lukkojen tiirikoinnille, autojen hakkeroinnille, esineiden internetille (IoT) ja sosiaaliselle manipuloinnille, sekä puheita, kilpailuja, nimikorttien hakkerointia ja valtava määrä juotoskolveja.

Käyn DEFCONissa joka vuosi, koska mielestäni siellä olevat ihmiset tekevät todella siistejä ja mahtavia juttuja. Eikä tämä vuosi ollut poikkeus. Ludlow Institute isännöi hackathonia IoT Villagessa, jossa ihmiset hakkeroivat IoT-laitteita, kuten elektronisia koripallokoreja, sähköautoja, älyvaloja ja muuta jokapäiväistä verkkoon kytkettyä romua. Ja jaoimme palkintoja, kun ihmiset löysivät jotain mielenkiintoista.

IoT Villagen porukka oli mahtavaa ja pystytti kokonaisen hakkerointiaseman Bus Pirate 5 -nimisen työkalun ympärille. Sen avulla voi siepata IoT-laitteiden välistä viestintää. IoT-laitteiden sirut keskustelevat jatkuvasti keskenään muutamien yksinkertaisten protokollien kautta, jotka kulkevat piirilevyn kuparivetoja pitkin, lähettäen tietoa anturilukemista, tallennetuista asetuksista ja jopa laiteohjelmistosta (firmware). Bus Pirate kiinnittyy sirun pinneihin tai näkyvissä oleviin testipisteisiin, antaa sinun kuunnella lähetettyä tietoa ja näyttää sen reaaliajassa näytöllään tai selainpohjaisen päätteen kautta. Olen todella innoissani joistakin hackathonin löydöksistä, joista ilmoitamme pian.

Pidin DEFCONissa myös esityksen kaikkialle tunkeutuvasta piilovakoilusta, joka on hiljaa integroitu elämäämme, ja siitä, kuinka useimmilla ihmisillä ei ole aavistustakaan sen olemassaolosta. Ja tapasin joitakin superhienoja ihmisiä, jotka rakentavat työkaluja vastaiseen taisteluun.

Mainos:

Nauhoitin muutamia haastatteluja tapaamieni ihmisten kanssa, jotta saisitte aavistuksen siitä, millaista toimintaa juuri nyt on käynnissä yhteiskunnan yksityisyyden tuhoamista vastaan. Jos olet koskaan tuntenut, että valvontavaltio on liian suuri ja näkymätön, jotta sille voisi tehdä mitään, nämä ihmiset todistavat hiljaa toisin.

Colonel Panic ja OUI Spy

Colonel Panic valmistaa laitteistoja, jotka havaitsevat valvontateknologioita. Joku antoi minulle äskettäin yhden hänen Flock-ilmaisimistaan nimeltä ”OUI Spy”, joten olin erittäin innoissani tavatessani hänet henkilökohtaisesti.

Laite nuuskii passiivisesti sekä Wi-Fi- että Bluetooth-yhteyksiä ja poimii Flock-kameroiden langattomat päästöt, jotta ihmiset voivat havaita ne koskematta niihin koskaan.

”Meillä on periaatteessa kaksi piirilevyä, summeri — joten jos ajat sellaisen ohi, kuulet piippauksen — ja ESP32-S3. Se on pieni tietokone, jossa on hieman muistia, ja se on ohjelmoitu laiteohjelmistollani, joka käskee sitä piippaamaan, kun se havaitsee tietyn OUI:n.”

OUI on MAC-osoitteen kuusi ensimmäistä merkkiä, ja se voi tunnistaa signaalia lähettävän yrityksen, koska valmistajat varaavat kokonaisia alueita MAC-osoiteavaruudesta. Mutta MAC-osoitteiden satunnaistamisen vuoksi tiettyjen laitteiden seuraaminen pelkän OUI:n perusteella vaikeutuu. Joten nyt Colonel Panic on alkanut tarkastella Bluetoothin UUID-tunnuksia ja joitakin Bluetooth-protokollan syvempiä osia, jotka voidaan edelleen havaita passiivisesti.

Flock reagoi nopeasti tällaisiin havaitsemistyökaluihin, ja se on eräänlaista kissa ja hiiri -leikkiä pysyä mukana, joten Colonel Panic kannustaa kaikkia menemään ulos ja tekemään tutkimusta.

”Voit hankkia WiGLE.netin puhelimeesi tai jopa alkaa vain tutkia wardrivingia.”

Wardriving tarkoittaa sitä, että ajetaan ympäriinsä ja poimitaan signaaleja, kuten Wi-Fi- ja Bluetooth-signaaleja, kartan rakentamiseksi. Jokainen reititin lähettää jatkuvasti BSSID-tunnustaan — käytännössä sen MAC-osoitetta, yksilöllistä laitetunnistetta. WiGLE:n kaltaiset sovellukset tallentavat kyseisen tunnisteen GPS-koordinaattien rinnalle ja lataavat sen WiGLE.netiin, joka on joukkoistettu, julkisesti haettavissa oleva tietokanta.

Kuka tahansa voi harrastaa wardrivingia havaitakseen kaikki ympärillään olevan valvontateknologian signaalit: kuten Flock- ja Axon-kamerat. Voit alkaa kartoittaa, missä näet näitä vakoiluohjelmia, jotta ihmiset voivat välttää ne tai kiertää ne.

”Yllätyt todella siitä, kuinka paljon valvontaa näet. En ollut tietoinen siitä, kuinka paljon valvontaa oli, ennen kuin aloitin wardrivingin. Ja sitten huomasin, että sitä on vain kaikkialla. Se oli minulle hälyttävää. Ja ajattelin: ’Olisi mielenkiintoista, jos tekisimme jotain, joka havaitsee kaiken tämän helposti tavalliselle ihmiselle.’”

Cyber Tiger ja Rayhunter

Cyber Tiger on Electronic Frontier Foundationin (EFF) vanhempi teknologia-asiantuntija, jossa hän työskentelee Rayhunterin parissa. Se on avoimen lähdekoodin työkalu matkapuhelinverkon simulaattoreiden, paremmin tunnettujen nimellä ”stingrays” (keinotukiasemat), havaitsemiseen.

Stingray on valemasto, jota poliisi käyttää tunnetuimmin. Puhelimesi on suunniteltu muodostamaan yhteys automaattisesti siihen lähellä olevaan torniin, jossa on vahvin signaali, ja stingray hyödyntää tätä luottamusta.

”Se huijaa puhelimesi yhdistämään siihen, jotta se voi selvittää henkilöllisyytesi — IMSI-tunnuksesi, joka on SIM-korttisi yksilöllinen tunniste. Kun se on selvittänyt sen, lainvalvontaviranomaiset voivat käyttää sitä sijaintisi määrittämiseen. Lainvalvontaviranomaiset, rikolliset tai vakoojat voivat käyttää sitä puheluidesi ja tekstiviestiesi kuunteluun. Tai sitä voivat käyttää huijarit, roskapostittajat tai kuka tahansa muu. Kenen tahansa on todella helppo pystyttää valemasto ja sanoa: ’Kaikki alueen matkapuhelimet, olkaa hyvä ja yhdistäkää tähän torniin. Se on erittäin tärkeää.’ Ja niin kaikki puhelimet tekevät.”

Rayhunter on EFF:n vastaus: avoimen lähdekoodin havaitsemisohjelmisto, joka toimii halvalla mobiili-hotspotilla. Voit ostaa sellaisen 20–40 dollarilla eBaysta tai Amazonista. Hotspotin modeemi juttelee jatkuvasti läheisten mastojen kanssa, ja Rayhunter tarkkailee keskustelua stingray-toiminnan paljastavien tuntomerkkien varalta.

Stingray-laitteiden käyttö Yhdysvalloissa on ollut salaisuuden peitossa vuosia, ja lainvalvontaviranomaiset ovat nähneet paljon vaivaa välttääkseen paljastamasta, milloin ja miten he käyttävät niitä. Kukaan ei oikeastaan tiedä, kuinka laajaa tämä valvonta on.

”Rakensimme Rayhunterin yrittääksemme saada paremman käsityksen siitä, kuinka usein tätä tekniikkaa käytettiin Yhdysvalloissa, kuinka yleistä se oli ja miten se tarkalleen ottaen toimi — koska on ollut paljon hämärtämistä siitä, mitä hyökkäyksiä tarkalleen ottaen tapahtuu ja miten voimme paremmin suojata puhelimemme tätä tekniikkaa vastaan. Yksi suurista tavoitteistamme oli tehdä vastavalvontalaite, joka on halpa, helposti saatavilla ja helppokäyttöinen kaikille.”

Osta vain hotspot, kytke se tietokoneeseesi ja aja asennusohjelma osoitteesta eff.org/rayhunter. Sitten vain kanna laitetta mukanasi.

”Siinä on pieni vihreä viiva yläreunassa. Jos viiva muuttuu punaiseksi, se tarkoittaa, että Rayhunter on löytänyt jotain, mitä se pitää epäilyttävänä. Sitten voit muodostaa siihen yhteyden ja ladata PCAP-tiedostot.” (PCAP:t ovat epäilyttävän verkkoliikenteen pakettikaappauksia, joita voi tarkastella Wiresharkin kaltaisilla ohjelmilla.)

”Voit ladata tiedoston, lähettää sen meille, ja me katsomme sitä ja kerromme mielipiteemme.”

Jokaisesta halpaa hotspotia käyttävästä henkilöstä voi tulla anturi joukkoistetussa ponnistuksessa kartoittaa, kuinka usein valemastoja käytetään yleisöä vastaan.

John ja Biscuit Ultra

John on osallistuja, jonka kanssa keskustelin pitkään kaikista niistä jutuista, joilla hän leikkii. Hän avasi reppunsa, ja se oli TÄYNNÄ hämmästyttävää tekniikkaa, josta halusin ihmisten tietävän. Ensin hän näytti minulle taskukokoisen laitteen nimeltä Biscuit Ultra, jonka on suunnitellut Hedge-niminen hakkeri. Se on wardriving-työkalu, joka tunnistaa myös, seurataanko sinua.

”Ensinnäkin se tallentaa kaikki lähistöllä olevat laitteet, jotka se löytää. Ja jos se havaitsee saman laitteen tietyn ajan sisällä, se hälyttää, että sinulla saattaa olla varjostaja — ja tallentaa sen SD-kortille myöhempää analyysia varten.”

Kaikki ympärilläsi (puhelimet, autot, nappikuulokkeet, seurantalaitteet) lähettävät jatkuvasti langattomia tunnisteita. Jos sama tunniste ilmestyy yhä uudelleen siirtyessäsi paikasta toiseen, kyseinen laite liikkuu mukanasi. Biscuit Ultra hälyttää, jos näin tapahtuu.

Siinä on useita tiloja, joiden välillä voit vaihdella:

  • Vain Wi-Fi (etsii tukiasemia)
  • Bluetooth ja Flock
  • Kaikki (merkitsee alueen Axon-turvakamerat kartalle)
  • Vastavalvonta (havaitsee, seuraako kukaan sinua)

Siis yhdessä kämmenlaitteessa: Wi-Fi-tukiasemien skannaus, täysi wardriving Bluetoothin ja Wi-Fi:n yli, Flock- ja Axon-kameroiden havaitseminen kartoituksella ja varjostuksen tunnistus.

Viestintää verkon ulkopuolella Meshtasticin avulla

John veti esiin myös toisen laitteen: LilyGO T-Deckin, pienen kämmenlaitteen, jossa on näppäimistö ja näyttö. Hän on asentanut tähän Meshtasticin, joka on ilmainen avoimen lähdekoodin laiteohjelmisto, joka muuttaa halvat radiot kryptatuksi, verkon ulkopuoliseksi mesh-viestintäverkoksi. Hänen laitteessaan oli DEFCON-spesifinen Meshtastic-versio, joka oli valmiiksi määritetty kanaville, joita osallistujat käyttivät tapahtumassa.

”Heillä on selainpohjainen asennusohjelma, jota käytetään. Kun olet asentanut sen, voit ottaa Bluetoothin käyttöön — siihen on Meshtastic-sovellus — ja sitten paritat sen laitteesi kanssa. Sitten voit käyttää puhelintasi viestien lähettämiseen ja vastaanottamiseen.”

Hänellä oli myös Exploitee.rs-hakulaite, johon oli asennettu DEFCON Meshtastic -versio.

Meshtastic ei vaadi matkapuhelinmastoja, internetiä, tilejä, eikä välissä ole puhelinyhtiötä.

”Se on mesh-verkko, joka toimii Yhdysvalloissa noin 915 megahertsin taajuudella.”

Jokainen verkon laite välittää viestejä kaikille muille laitteille.

”Se kulkee solmusta solmuun — eli tämä laite menee lähimpään näkemäänsä laitteeseen — jopa eri hotellien ja eri alueiden välillä.”

Konferenssissa, joka on täynnä hakkereita, tämä tarkoitti viestien hyppimistä Las Vegas Stripin yli hotellista toiseen ilman matkapuhelinyhteyttä.

Em3rituksen Simulacra

Ja lopuksi oli laite nimeltä Simulacra, henkilökohtainen vastavalvontajärjestelmä, joka suojaa sinua langattomalta seurannalta hukuttamalla todelliset laitteesi valesignaalien mereen. Se toimii kuin pieni laivue: yksi keskusyksikkö nimeltä Vigil (ESP32 kosketusnäytöllä, joka tunnetaan myös nimellä ”Cheap Yellow Display”) toimii komentajana, ja se ohjaa langattomasti ryhmää pienempiä solmuja (ESP32-C5:itä ja ESP32-C6:ita).

Yhdessä tämä laivue lähettää jatkuvasti ympärillesi realistisen näköisiä valheellisia ja satunnaisesti generoituja Bluetooth- ja Wi-Fi-signaaleja. Näin ollen jokainen, joka yrittää seurata puhelintasi, nappikuulokkeitasi tai autoasi, näkee kymmeniä uskottavia laitteita omasi sijaan, eikä hänellä ole keinoa tietää, mikä niistä on aito. Tämän lisäksi Simulacra tarkkailee passiivisesti langatonta ympäristöä laitteiden varalta, jotka ilmestyvät toistuvasti liikkuessasi, ja hälyttää, kun jokin saattaa seurata sinua. Ja se antaa sinun skannata omat laitteesi nähdäksesi, mitä SSID-tunnuksia lähetät.

Aika rakentaa vastarinta

Tämän vuoden DEFCONin tärkein huomioni on se, että kukaan ei tule pelastamaan meitä. Jos haluamme ymmärtää, mitä teknologiassamme tapahtuu, meidän on murrettava se itse auki. Matkapuhelinverkot eivät muutu turvallisemmiksi siksi, että operaattori päättää olla ystävällinen. Eikä Flock lopeta naapurustojemme peittämistä kameroilla siksi, että yhteisö pyysi kohteliaasti. Työkaluja, jotka suojaavat meitä, rakentaa pieni, sisukas hakkereiden ja harrastajien yhteisö, joka työskentelee niukoilla budjeteilla, usein vapaa-ajallaan. Työkaluja, kuten 20 dollarin hotspot Rayhunterilla, 10 dollarin ESP32, joka piippaa ajaessasi Flock-kameran ohi, ja hakulaitteen kokoinen vekotin, joka varoittaa, kun sama auto on seurannut sinua liian kauan.

Rakastan tällaisten juttujen näkemistä. Ja jos sinulla on jotain, mitä olet prototyypittänyt, tule näyttämään sitä minulle jossain konferenssissa joskus.

Valvonta elämässämme on kaikkialle ulottuvaa, mutta se on myös havaittavissa. Ja mitä useampi meistä todella tarkkailee, sitä paremmat mahdollisuudet meillä kaikilla on suojella itseämme digitaalisella aikakaudella.


Yksityisyyden puolesta,
Naomi

Palantirin video esittelee Yhdysvaltain armeijan maalinosoitusjärjestelmän takana olevaa tekoälyä

Massavalvonta

Julkaistu 23.8.2026 – Kirjoittaja Toimitus
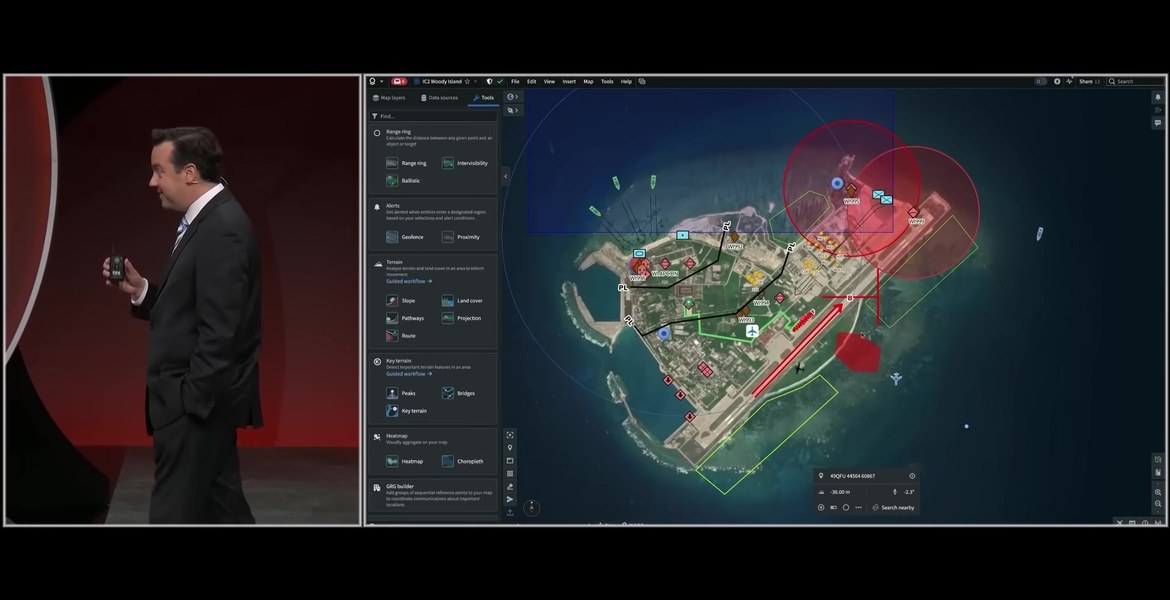
Cameron Stanley näyttää, kuinka Maven Smart System yhdistää sotilastiedot yhteiseen karttanäkymään.

Viraaliksi levinnyt päivitys viestintäpalvelu X:ssä väittää, että Palantir on julkaissut järjestelmän, joka seuraa ihmisiä satelliittien ja ”jokaisen kameran” kautta. Videomateriaali on peräisin maaliskuisesta Palantirin esityksestä, jossa Pentagon esitteli Maven Smart Systemiä. Kyseessä on sotilasjärjestelmä, jonka sanotaan yhdistävän tiedustelun, maalien seurannan ja asevalintavaihtoehdot.

Parody Jeff -niminen tili julkaisi vajaat kaksi minuuttia kestävän videon X:ssä 22. elokuuta. Tili kuvailee sisältöään satiiriksi ja fiktiiviseksi kommentoinniksi.

Päivitys väittää, että Palantir on vastikään julkaissut järjestelmän, joka yhdistää satelliitit, tutkat ja jokaisen kameran seuratakseen ihmisiä reaaliajassa. Alkuperäinen materiaali on kuitenkin peräisin Palantirin 13. maaliskuuta julkaisemasta esityksestä.

Cameron Stanley, Pentagonin Chief Digital and Artificial Intelligence Office -yksikön johtaja, esittelee siinä Maven Smart Systemiä, joka on Yhdysvaltain jo useita vuosia käyttämä sotilaallinen komento- ja maalinosoitusjärjestelmä.

Mainos:

Pentagon käynnisti Project Mavenin vuonna 2017, jotta tietokoneohjelmistot voisivat analysoida valtavia määriä materiaalia muun muassa lennokeista ja valvontalentokoneista.

Project Maven kehittyi Maven Smart Systemiksi, joka on integroitu alusta kartoille, tiedustelutiedolle, maalien seurannalle ja sotilaalliselle suunnittelulle.

Stanley näyttää, kuinka järjestelmä yhdistää useita tietolähteitä karttanäkymään. Operaattori merkitsee epäillyn maalin ja syöttää sen maalinosoitusprosessiin. Maven Smart System esittää tämän jälkeen mahdolliset toimintavaihtoehdot ja käytettävissä olevat sotilaalliset resurssit. Stanleyn mukaan sama prosessi vei aiemmin tunteja.

Esitys ei siis näytä vastikään julkaistua siviilikäyttöön tarkoitettua kameraverkostoa eikä ihmisten mielivaltaista valvontaa kaupungeissa. Maven kuitenkin yhdistää laajaa sensori- ja valvontatietoa havaitakseen, seuratakseen ja iskeäkseen sotilaallisiin kohteisiin.

Pentagon tekee Mavenista pysyvän

Yhdysvaltain vara-apulaispuolustusministeri Steve Feinberg määräsi 9. maaliskuuta, että Mavenista on tultava pysyvä sotilasohjelma ennen syyskuussa päättyvän budjettivuoden loppua. Päätös vakiinnuttaa järjestelmän kaikkiin puolustushaaroihin ja antaa sille vakaamman rahoituksen, DefenseScoop raportoi.

Palantir sai vuonna 2024 viisivuotisen sopimuksen, jonka kattoraja oli 480 miljoonaa dollaria. Pentagon nosti kyseistä kattoa 795 miljoonalla dollarilla seuraavana vuonna, lähes 1,3 miljardiin dollariin. Myös NATO on hankkinut liittokuntaversion operatiiviseen esikuntaansa.

Viraalivideo antaa siten hieman harhaanjohtavan kuvan järjestelmän iästä ja siviiliulottuvuudesta.

Samalla alkuperäinen esitys osoittaa, kuinka yksityisen urakoitsijan toimittama järjestelmä kokoaa sensoritiedot, automaattisen tunnistamisen, maalien seurannan, toimintavaihtoehdot ja asevalinnan samaan ohjelmaan.

Ihminen tekee lopullisen päätöksen, mutta Palantirin järjestelmä on jo lajitellut tiedot ja ehdottanut seuraavaa toimenpidettä.