Kytkemme puhelimemme kaikkeen mahdolliseen. Lentokenttien latauspisteisiin. Hotellien valaisimiin. Tulostimiin. Vuokra-autoihin. Messuosastoihin. Lentokoneiden USB-liitäntöihin. Vieraiden kannettaviin. Älypöytiin.
USB-latauksesta on tullut täysin arkipäiväistä. Emmekä aina ymmärrä, että kytkemme puhelimemme toiseen tietokoneeseen.
USB-yhteydellä on usein kaksi tehtävää: se syöttää virtaa ja avaa tiedonsiirtokanavan. Ellet hallitse laitetta, johon kytkeydyt, datayhteyttä voidaan käyttää tietojen varastamiseen tai haittaohjelman asentamiseen laitteeseesi.
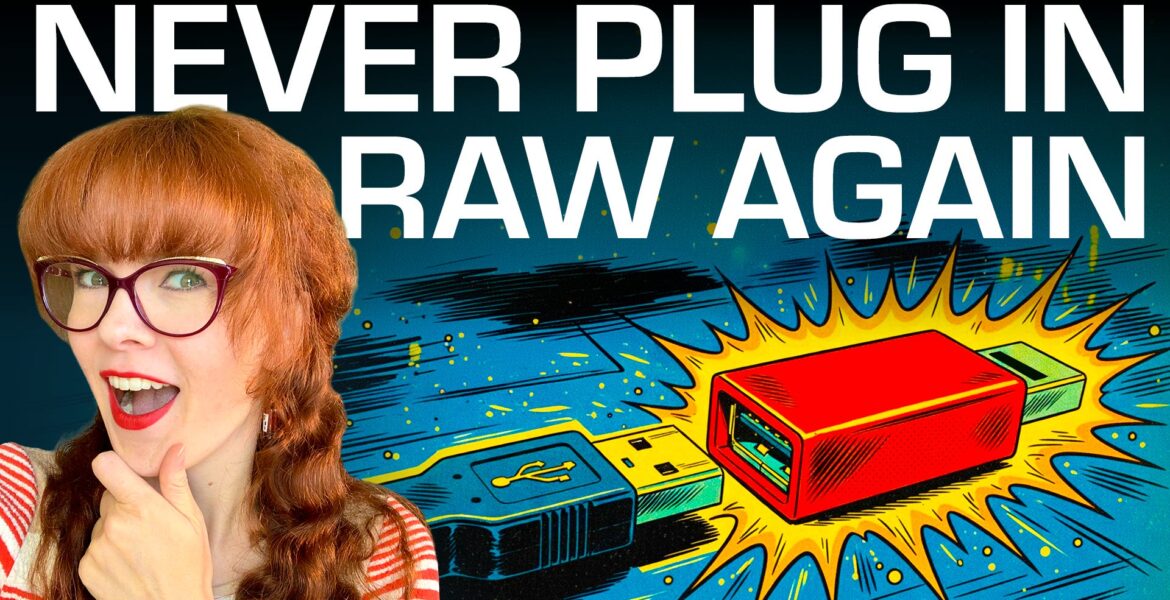
Yksi apu on USB-datanestosovitin. Tämä edullinen laite jää aivan liian vähälle huomiolle.
Tässä uutiskirjeessä käsittelen, miksi puhelinta ei kannata kytkeä sattumanvaraisiin USB-liitäntöihin, sekä selitän, miten datanestosovittimet auttavat ja toimivat.
Miksi tuntemattomiin liitäntöihin ei kannata kytkeytyä
Aloitetaan tuntemattomien USB-liitäntöjen vaaroista.
1. Juice jacking
Ensimmäinen riski on haitallisten USB-liitäntöjen kautta tapahtuva niin sanottu juice jacking. Huijari asentaa julkiseen USB-latauspisteeseen haitta- tai seurantaohjelmiston, jonka avulla puhelimesta voidaan varastaa esimerkiksi tietoja, salasanoja, osoitteita ja pankkitietoja, kun puhelin kytketään siihen.
2. Haitalliset kaapelit
Myös kaapeli itsessään voi olla haitallinen. Olemme käsitelleet ohjelmassa esimerkiksi O.MG-kaapelia: se näyttää tavalliselta kaapelilta, mutta sisältää pienen tietokoneen ja Wi-Fi-tukiaseman. Hyökkääjä voi ottaa siihen yhteyden mistä päin maailmaa tahansa ja suorittaa hyökkäyskoodia laitteessa, johon se on kytketty.
Siksi löytämääsi latauskaapelia ei pidä kytkeä laitteeseesi.
3. Yksityisyys
Puhelimen kytkemiseen eri laitteisiin liittyy myös yksityisyyskysymys. Vastapuoli ei välttämättä ole pahantahtoinen, mutta saatat jakaa tietoja huomaamattasi.
Autot ovat tästä hyvä esimerkki. Kun yhdistät puhelimen autoon, auto lataa usein käytännössä pienen kopion puhelimestasi.
Monet eivät pidä tätä merkittävänä. He olettavat oman autonsa olevan yksityinen ja neutraali sekä USB-yhteyden turvallinen, koska kyseessä on heidän oma ajoneuvonsa.
Autot ovat kuitenkin täynnä verkkopalveluja ja kolmansien osapuolten integraatioita. Tiedot eivät jää autoon, vaan niitä jaetaan lukemattomille tahoille. Autojen tiedonkeruu on kasvanut räjähdysmäisesti. Pahinta on, ettemme tiedä, ketkä saavat tiedot käyttöönsä: autoyhtiöt, mainosyhtiöt, tietomurtojen kautta hakkerit ja tietenkin suuret datavälittäjät, jotka keräävät tietoja eri valmistajilta ja myyvät niitä.
Joskus haluaisit vain ladata puhelimesi autossa jakamatta sen tietoja lukemattomille kolmansille osapuolille.
Tahattoman tiedonsiirron riski
Kuinka todennäköisesti tällaisen vaaran uhriksi sitten joutuu?
Haitallinen USB-liitäntä ei yleensä saa välitöntä pääsyä puhelimeen pelkän kytkemisen perusteella. Se edellyttää tiettyjä asioita, ja puhelimessa on sisäänrakennettuja suojauksia.
Androidissa on ensinnäkin USB-suojaus, joka voi estää USB-tiedonsiirron laitteen ollessa lukittuna. iPhonet ja iPadit puolestaan siirtyvät oletusarvoisesti USB Restricted Mode -suojatilaan: kun laite on ollut lukittuna yli tunnin, se ei viesti lisälaitteen tai tietokoneen kanssa ennen lukituksen avaamista. Se latautuu silti normaalisti USB-virtalähteestä.
Puhelinta ei kuitenkaan aina pidetä lukittuna latauksen aikana, joten nämä pelkän latauksen sallivat tilat eivät välttämättä suojaa sinua.
Androidin ja GrapheneOS:n suojausasetuksista voi myös sallia USB-liitännän kautta ainoastaan latauksen, ei dataa. Asetusta on kuitenkin muutettava takaisin, jos laitteen haluaa yhdistää esimerkiksi tietokoneeseen tai kaiuttimeen.
Lisäksi käytössä on luottamuspyyntöjä. Tiedonsiirron salliminen edellyttää usein jonkin ponnahdusikkunan hyväksymistä. Osa niistä voi ilmestyä niin, että niitä on helppo napauttaa vahingossa tai hyväksyä puoliunessa vaikkapa lentokentällä.
Joskus suostumus voidaan kuitenkin ohittaa. Puhelin saattaa hyväksyä yhteyden ilman, että napautat mitään. Jos olet aiemmin luottanut tietokoneeseen, puhelin voi muistaa sen eikä kysy uudelleen. Haitallinen laite saattaa siten esiintyä luotettuna laitteena ja muodostaa yhteyden automaattisesti.
Jos puhelimen ohjelmisto on vanhentunut, onnistuneen USB-hyökkäyksen todennäköisyys kasvaa merkittävästi.
Riskit eivät siis ole merkityksettömiä. Onneksi niiltä voi suojautua helposti laitteistotasolla, ennen kuin puhelin edes pääsee neuvottelemaan datayhteydestä.
Tarvitset vain USB-datanestosovittimen.
Mikä USB-datanestosovitin on?
Sillä on monia nimiä, kuten pelkän latauksen salliva sovitin tai juice jacking -suoja. Sitä kutsutaan myös hieman uskaliaammin USB-kondomiksi.
Se on pieni sovitin, joka asetetaan laitteen ja sen liitännän väliin, johon laite yhdistetään. Voit esimerkiksi kytkeä sovittimen laitteeseesi ja latauskaapelin sovittimeen.
Mitä hyötyä tästä on? Datanestosovitin estää kaiken tiedonsiirron ja päästää läpi vain sähkövirran.
Miten se toimii?
Toiminta perustuu USB-liitännän fyysisiin koskettimiin.
Aloitetaan USB-A:sta, tuosta suorakulmaisesta liittimestä, jota tuntuu aina yrittävän työntää väärin päin kaksi ensimmäistä kertaa.
Jos halkaiset USB-A-kaapelin ja kuorit sen muovisen ulkovaipan, sisältä ei löydy yhtä yhtenäistä johdinta. Siellä on neljä ohutta johdinta, joilla jokaisella on oma värillinen eristeensä. Kullakin johtimella on tehtävänsä: kaksi välittää sähköä ja kaksi dataa.
Yksi on positiivinen jännitejohdin ja toinen maajohdin. Sähkövirta tarvitsee suljetun virtapiirin. Positiivinen johdin tuo virran, ja maajohdin tarjoaa sille paluureitin. Yhdessä ne mahdollistavat lataamisen.
Kaksi muuta ovat datajohtimet D+ ja D−. Ne eivät välitä käyttövirtaa vaan tietoa. Kun lähetät kuvan puhelimesta tietokoneelle USB-A-kaapelilla, kuva pilkotaan miljooniksi pieniksi sähköpulsseiksi, jotka kulkevat D+- ja D−-johtimia pitkin.
USB-A-liitännän sisällä näkyy neljä metallikosketinta, yksi kutakin johdinta varten.
USB-A-datanestosovittimessa näkyy vain kaksi kosketinta: se katkaisee fyysisesti kahden datakoskettimen yhteyden mutta säilyttää virtakoskettimet. Sähkö pääsee kulkemaan, data ei.
Tämä koskee USB-A:ta. USB-C-kaapelien sisäinen rakenne on paljon monimutkaisempi. Niissä on enemmän johtimia ja liittimessä 24 kosketinta muun muassa nopeampaa latausta, videokuvaa ja liittimen käännettävyyttä varten. Virta- ja datayhteyksien erottamisen perusperiaate pätee silti.
USB-C-datanestosovittimesta ei valitettavasti voi samalla tavoin silmämääräisesti tarkistaa, mitä on katkaistu. Sisäistä johdotusta ei näe, eikä koskettimien määrästä voi päätellä yhteyksiä. USB-C:n kohdalla on siis pitkälti luotettava valmistajan väitteisiin.
Siksi USB-C-sovitin kannattaa ostaa tunnetulta valmistajalta, joka tarjoaa selkeän teknisen dokumentaation, eikä nimettömänä tuotteena. Itse käytän PortaPow'ta.
Halvemmat USB-C-datanestosovittimet eivät myöskään välttämättä tue pikalatausprotokollia, vaan lataus voi rajoittua tavalliseen viiden voltin lataukseen.
Lopuksi
Muista, että datanestosovitinta kannattaa käyttää silloin, kun haluat vain ladata laitteen. Samalla menetät tarkoitukselliset USB-toiminnot, kuten kuvien siirron, Android Auton ja internetyhteyden jakamisen. Sovitin estää myös tämän tiedonsiirron.
Se on kuitenkin koko tarkoitus.
Kun haluat vain ladata, sovitin antaa yksinkertaisen varmuuden siitä, että yhteyden läpi kulkee vain virtaa.
Täysin päivitetyn ja lukitun puhelimen kytkeminen haitalliseen USB-liitäntään on melko vähäriskistä. Todennäköisesti sinun pitäisi itse hyväksyä luottamuspyyntö, tai hyökkääjän pitäisi hyödyntää todellista haavoittuvuutta. Esimerkiksi tietojenkalasteluun verrattuna tästä on vähemmän syytä huoleen.
Mutta miksi huolehtia lainkaan?
On huono strategia luottaa siihen, että kaikki päivitykset ovat aina asennettuina ja että olet aina tarkkaavainen. Varsinkin kun voit vain katkaista datayhteyden ja jatkaa eteenpäin. Ja varsinkin kun ratkaisu maksaa vähemmän kuin kupillinen kahvia ja toimii näin hyvin.
Yksityisyytesi puolesta,
Naomi